大模型服务协议模板拆解:备案材料里的「隐形门槛」到底怎么过?
原创
大模型服务协议模板拆解:备案材料里的「隐形门槛」到底怎么过?
原创
菜菜 黑糖
发布于 2026-11-12 14:55:34
发布于 2026-11-12 14:55:34
先说一个现象:
在搜索引擎里输入「大模型服务协议」,能下到几十份模板。打开一看,排版精致、条款齐全,从定义条款到争议解决一应俱全。
很多人松一口气:照着填公司名,不就行了?
然后材料交上去,退回来了。
问题不在于模板本身,而在于模板给你的是「骨架」,不是「答案」。
这篇就干一件事:把模板拆开,看看它的骨架长什么样,再看看它缺的那几块,为什么是真正的门槛。
一、先看清模板的「四段式」骨架
几乎所有流通的大模型服务协议模板,结构都是这四段:
板块 | 模板通常写法 | 实际作用 |
|---|---|---|
定义与总则 | 罗列「服务」「用户」「生成内容」等术语 | 定语言,不定业务 |
权利义务 | 用户禁止性条款 + 服务方免责条款 | 抄得最像,也最容易出事 |
隐私与数据 | 「采取合理措施保护用户信息安全」 | 最空的一段 |
收费与争议 | 订阅费/席位费 + 有管辖权法院 | 和你的业务可能完全不搭 |
骨架没问题。问题在于:这四段里,每一段的核心内容都必须由你自己的业务填进去,模板一个字都替你写不了。
二、三个「隐形门槛」,模板永远跨不过去
门槛1:业务一致性——你的服务形态,模板没有
模板是按「标准SaaS订阅」假设写的。但大模型服务的真实形态有十几种:
- 面向公众的免费产品,靠企业版变现
- 纯API调用,按token计费
- 私有化部署,按项目验收
- 嵌在小程序里的能力,没有独立账号体系
- 同时面向B端和C端,两套服务规则
模板只有一套逻辑。你的业务有多少种形态,就要写多少种服务边界。
举个最常见的错位:
模板原文:本服务按订阅周期(月/年)向用户收取服务费用,用户应按期支付。 你的实际:产品对公众免费开放,企业客户按API调用量计费。
这一条不改,等于在协议里给用户承诺了一个你根本不提供的收费模式。
门槛2:承诺可执行性——模板的承诺,你兑现不了
模板里最典型的两句话:
「本服务可用性不低于99.9%。」 「本公司对生成内容的准确性、完整性不作任何保证,且不承担任何责任。」
第一句是过度承诺:你的模型服务当前架构能不能做到99.9%,有没有监控和补偿机制?做不到就是空头承诺。
第二句是过度免责:审查视角里,绝对化免责几乎必然被指出「显失公平」。
两个极端都是坑。正确做法是把承诺切成「可验证的小块」:
- 可用性 → 承诺服务时段 + 故障响应时限 + 分级补偿标准
- 内容质量 → 承诺已采取的安全措施 + 明确的使用建议与风险提示 + 责任划分规则
能被验证的承诺才叫承诺,不能被验证的叫广告。
门槛3:条款闭环——模板只有「禁止」,没有「然后呢」
随便翻开一份模板,用户义务部分通常是这样的:
用户不得利用本服务从事违法违规活动。 用户不得输入他人个人信息。 用户不得攻击、干扰本服务的正常运行。
三条都对吧?但全都没有下文。
发现用户违规了怎么办?先提醒还是先限制?限制到什么程度?有没有申诉?多久内处理?
没有处置流程的义务条款,在审查眼里是「没有落地」的。 而这恰恰是安全评估报告里重点写的内容——报告里写了处置机制,协议里却没有对应条款,两份材料又打架了。
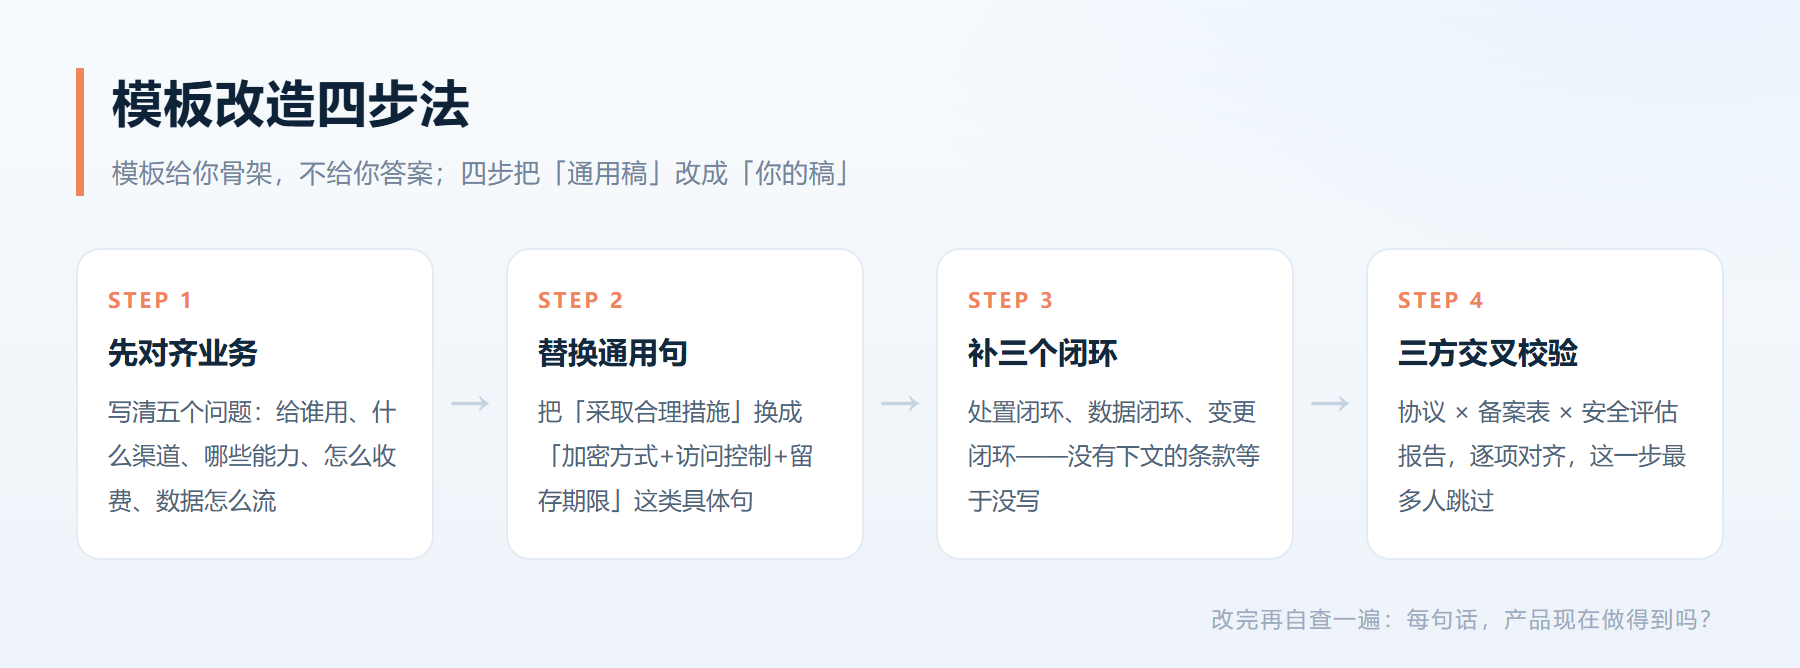
三、模板改造四步法
如果你手上已经有一份模板稿,别推倒重来,按这四步改:
第一步:先对齐业务,再动笔
拿一张纸,写清五个问题:
- 服务给谁用?(公众/企业/两者)
- 通过什么渠道提供?(网页/App/API/私有化)
- 提供哪些能力项?(逐项列)
- 怎么收费?(免费/按量/订阅/项目)
- 数据怎么流?(采集→存储→使用→共享→删除,画一条线)
这五个答案,就是协议的「事实底稿」。所有条款都要能在这张纸上找到出处。
第二步:把模板里的「通用句」全部替换成「具体句」
模板通用句 | 改造方向 |
|---|---|
采取合理措施保护用户信息安全 | 加密方式 + 访问控制 + 审计日志 + 留存期限 |
有权根据业务需要调整服务内容 | 提前7日通知 + 重大变更30日 + 用户退出通道 |
用户应合法使用本服务 | 分项禁止 + 分项后果 + 申诉机制 |
服务费用以实际结算为准 | 计费单位 + 单价 + 结算周期 + 退费规则 |
原则:凡是能用「多久、多少、哪个、怎么做」回答的,就不要用形容词。
第三步:补上三个「闭环」
- 处置闭环:发现违规 → 提醒/限流/暂停/终止 → 通知 → 申诉 → 复核
- 数据闭环:收集 → 使用 → 存储 → 共享 → 删除(每一步都要有时限和路径)
- 变更闭环:协议更新 → 通知 → 生效 → 用户不同意时的退出方案
第四步:三方交叉校验
改完,把协议、备案表、安全评估报告并排放,逐项对:
- 服务对象一致吗?
- 功能清单一致吗?
- 数据是否出境一致吗?
- 安全措施一致吗?
- 投诉渠道一致吗?
这一步是最后一道闸,也是最多人跳过的一步。
模板不是不能用。它的价值在于帮你搭骨架、不漏条款。
但它永远解决不了一件事:你的业务长什么样,只有你自己知道。
备案审查看的不是你写得像不像一份协议,而是你写的这份协议,跟你实际做的事,是不是同一件事。
这就是那道隐形门槛。
需要这份「模板通用句 → 具体句」对照表的完整版,评论区回复「对照表」。
你手上的协议,是从哪份模板改的?改了几处才敢交?
原创声明:本文系作者授权腾讯云开发者社区发表,未经许可,不得转载。
如有侵权,请联系 cloudcommunity@tencent.com 删除。
目录
腾讯云开发者

Copyright © 2013 - 2026 Tencent Cloud. All Rights Reserved. 腾讯云 版权所有
深圳市腾讯计算机系统有限公司 ICP备案/许可证号:粤B2-20090059  粤公网安备44030502008569号
腾讯云计算(北京)有限责任公司 京ICP证150476号 | 京ICP备11018762号