交换机端口规划:动环项目中PoE温湿度传感器VLAN隔离安全实践
原创
交换机端口规划:动环项目中PoE温湿度传感器VLAN隔离安全实践
原创
HONSOR盛世宏博
发布于 2026-10-22 10:03:59
发布于 2026-10-22 10:03:59
交换机端口规划:动环项目中PoE温湿度传感器VLAN隔离安全实践
物联网 · 盛世宏博 · 动环网络 · PoE接入交换机 · VLAN隔离 · 端口安全
关键词:PoE温湿度传感器、动环VLAN、Access端口、端口安全、MAC绑定、端口隔离、风暴抑制、DHCP Snooping、502白名单 标签:#物联网 #Modbus #TCP/IP #POE供电 #腾讯云 #Python #以太网温湿度传感器 #网口温湿度变送器 #机房监控
一、为什么“端口规划”比“买什么交换机”更决定动环稳不稳
PoE温湿度传感器本身很乖:静态IP、Modbus TCP 502、1~3W功耗、不主动发包。
真正出事的地方是接入交换机端口:
- 维修笔记本插个空闲口,DHCP把传感器IP抢了,平台出现“双数据源”
- 施工队把办公网和动环网插同一台交换机,广播把Modbus TCP拖慢
- 私接小路由器,CAM表被MAC泛洪打满,整列传感器掉线
- 未用端口没shutdown,事后被人接设备做跳板
- 传感器被仿冒:攻击者伪造MAC读/写阈值寄存器
所以动环项目里,交换机端口不是“插上线就能用”,而是每个口都要有身份、有边界、有违规动作。
二、端口角色先分清楚(一张表定调)
端口类型 | 接什么 | 端口模式 | 关键策略 |
|---|---|---|---|
传感器接入口 | PoE温湿度变送器 | Access + PVID=动环VLAN | PoE开、MAC绑定、max-mac=1、端口隔离 |
边缘网关口 | 采集网关/动环主机 | Access或Trunk(仅放行动环VLAN) | 白名单源IP、502出、不回Ping |
上联口 | 核心/汇聚交换机 | Trunk | 仅放行动环VLAN,关PoE输出 |
管理口 | 运维PC(临时) | Access进维护VLAN | 802.1X/RADIUS,用完回收 |
空闲口 | 什么都不接 | shutdown 或 进 blackhole VLAN | 不学MAC、不给PoE |
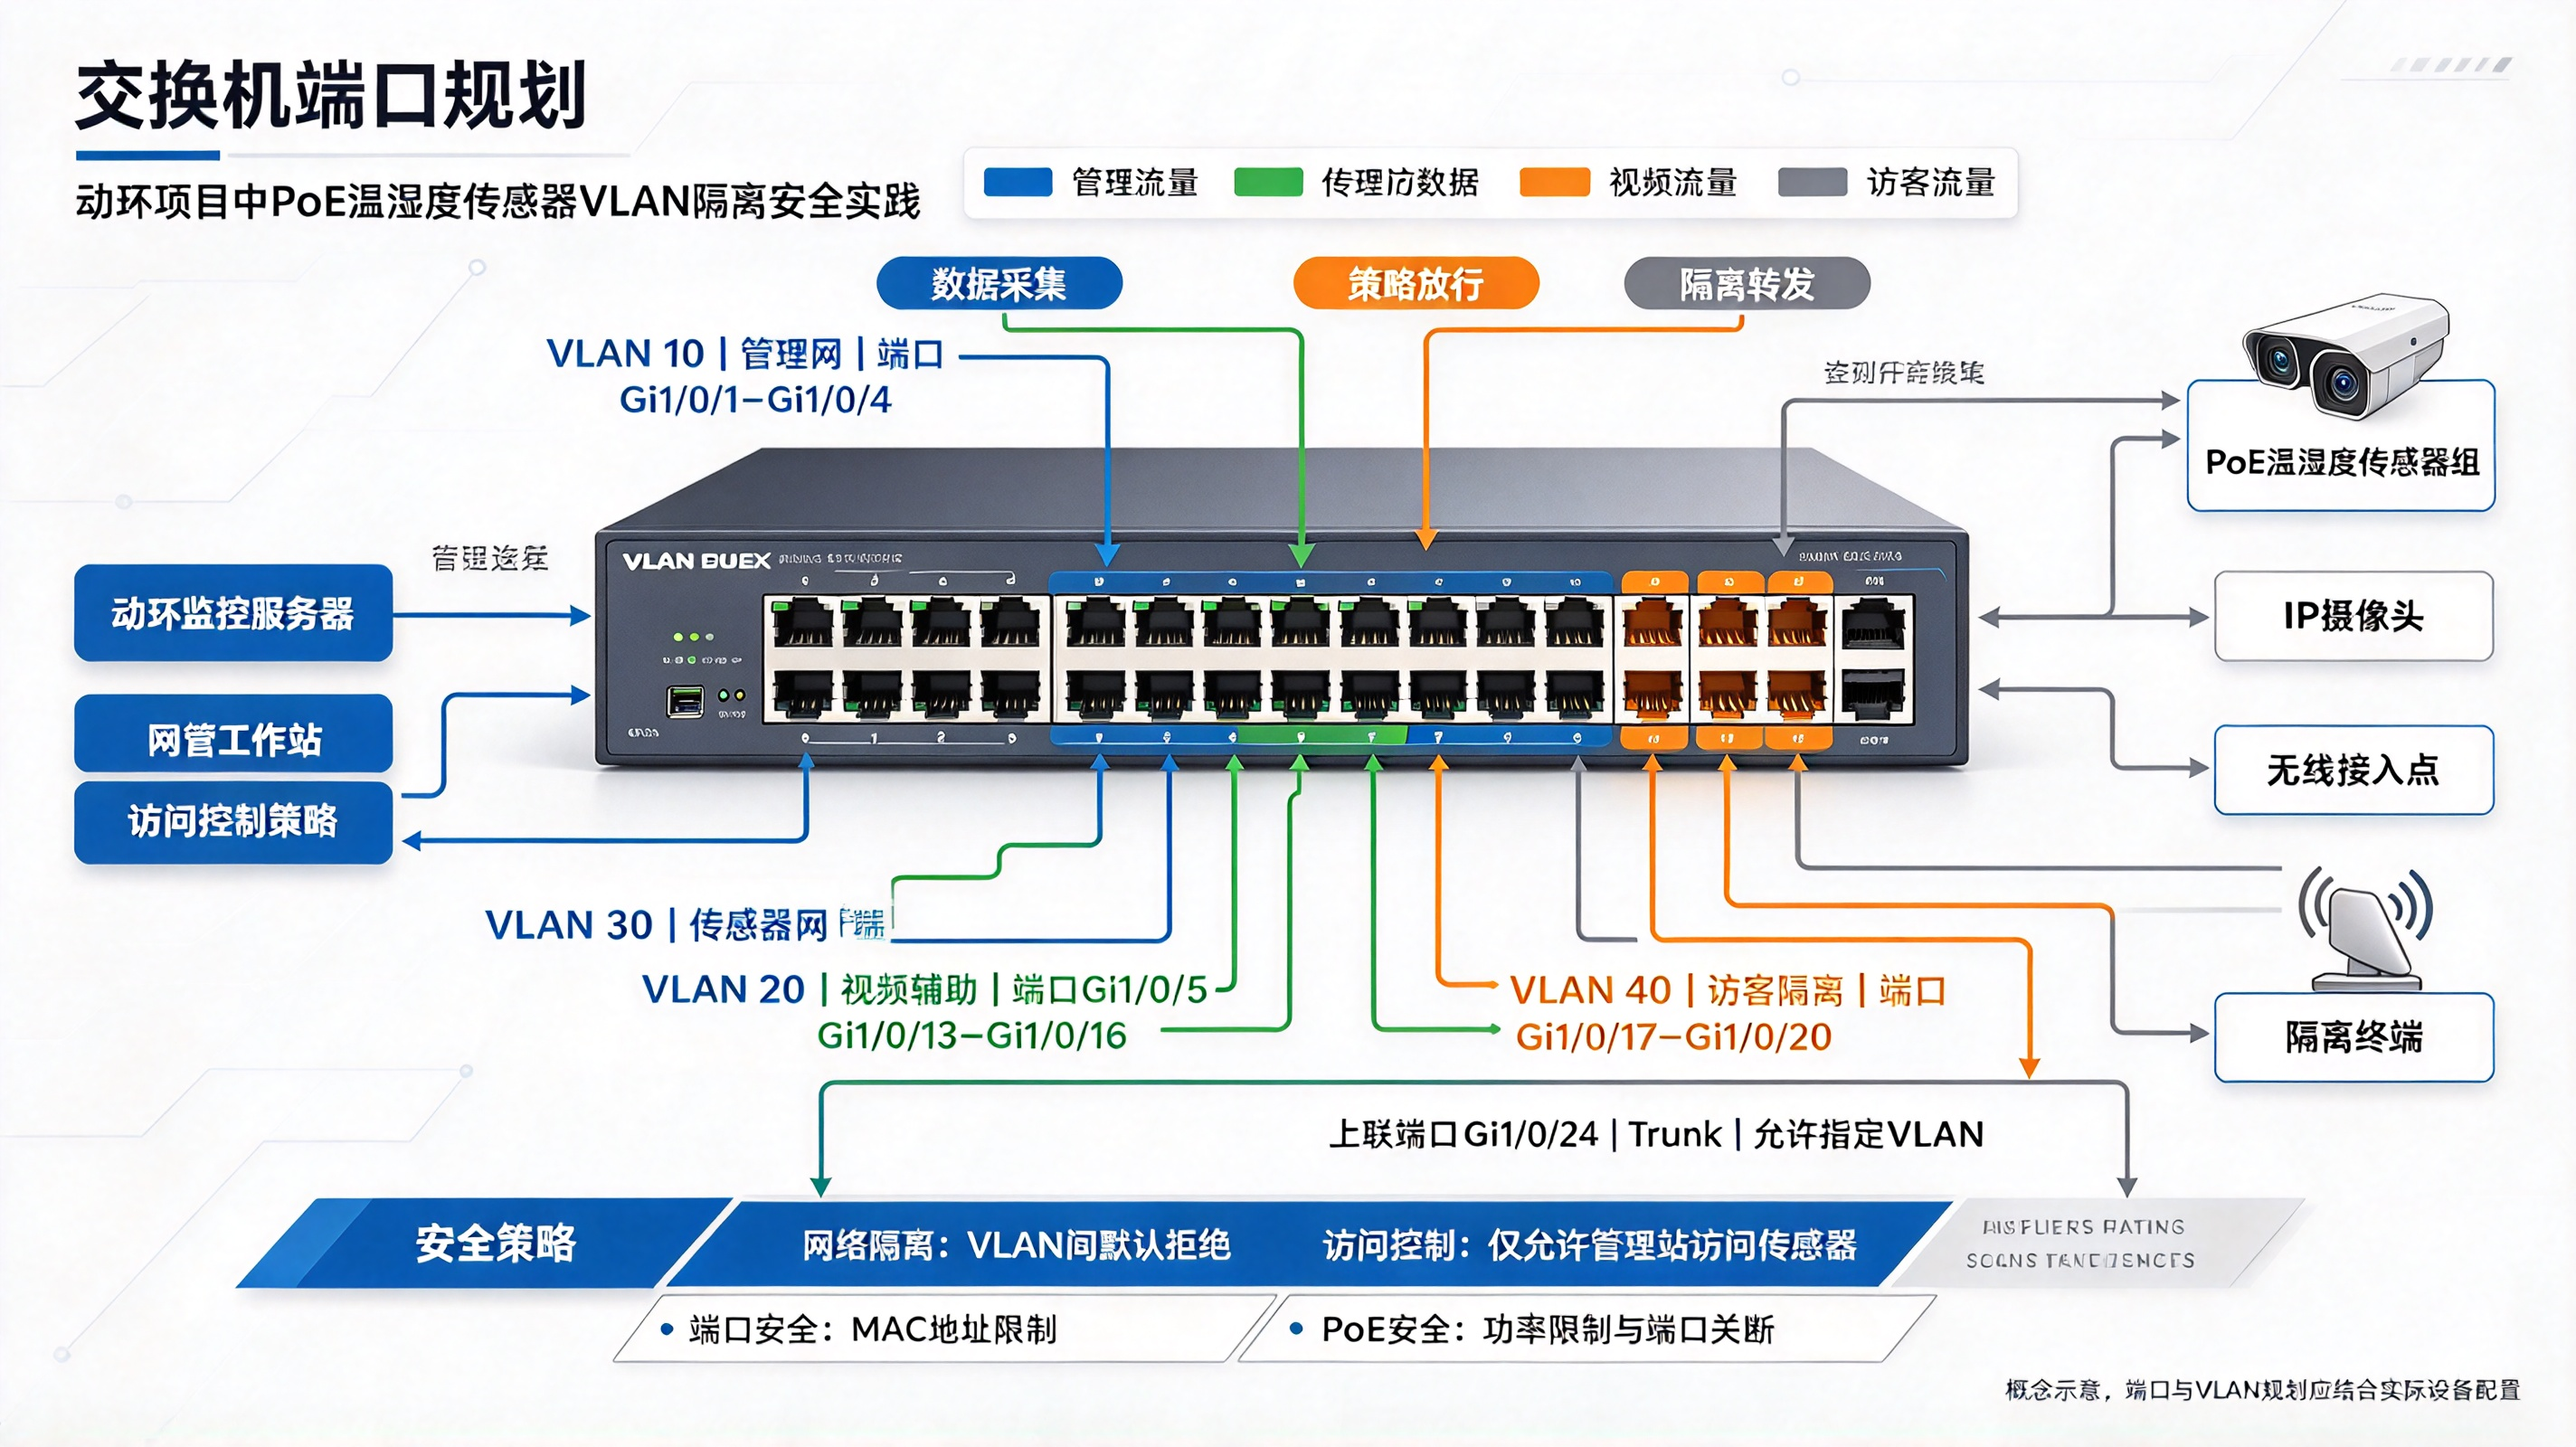
三、VLAN隔离:动环域必须单独切出来
典型划分(中小机房/档案库房):
VLAN | 名称 | 网段 | 互通策略 |
|---|---|---|---|
VLAN 10 | 业务服务器 | 10.10.x.0/24 | 禁止访问传感器 |
VLAN 20 | 办公/运维 | 172.16.x.0/24 | 经防火墙白名单访问平台 |
VLAN 110 | 动环采集域 | 192.168.110.0/24 | 纯二层,传感器无外联路由 |
VLAN 120 | 视频/门禁安防 | 192.168.120.0/24 | 与110隔离,网关侧做事件桥接 |
硬规则:
- 传感器全静态IP、关DHCP
- 传感器无默认网关或网关指到黑洞,不让它主动出网
- 平台/网关访问传感器走 502,反向连接一律丢
- Modbus TCP 不允许裸协议跨域直通,跨安全域必须走边缘网关/正向网闸
四、接入端口配置骨架(华为/华三风格)
# 1. 建动环VLAN
vlan 110
 description ENV_POE_SENSORS

# 2. 传感器口:Access + PoE + 端口安全 + 隔离
interface GigabitEthernet0/0/11
 port link-type access
 port default vlan 110
 poe enable
 poe priority critical                 # 功率吃紧先保传感器
 port-security enable
 port-security mac-address sticky     # 第一次上来自动锁
 port-security max-mac-num 1           # 只认一台设备
 port-security violation shutdown      # 换设备/仿冒→端口down
 port-isolate enable group 1           # 同组传感器互不访问
 storm-control broadcast min 5         # 防UDP/ARP广播风暴
 loopback-detection enable             # 防私接环路
 dhcp snooping enable                  # 防 Rogue DHCP
 arp anti-attack authorized           # 防ARP欺骗

# 3. 上联口:Trunk,关PoE,只放动环VLAN
interface GigabitEthernet0/0/1
 port link-type trunk
 port trunk pvid vlan 999
 port trunk allow-pass vlan 110
 undo poe enable

# 4. 空闲口:直接关
interface range GigabitEthernet0/0/23 to 0/0/24
 shutdown
 port default vlan 999
端口安全管“谁能插上来”,端口隔离管“插上来后能不能互访”,两个叠加才像样。
五、IP-MAC-端口三元绑定(动环标配)
传感器没账号体系,只能用“设备指纹”补身份:
IP             MAC                Port        SN
192.168.110.11 00e0-4c11-0111    GE0/0/11    SHHB-TH-2025-0087
192.168.110.12 00e0-4c11-0112    GE0/0/12    SHHB-TH-2025-0088
交换机侧做:
- IP Source Guard
- MAC绑定 / sticky
- 新MAC出现 → 端口down + 审计告警
- IP与MAC不符 → 标记仿冒,网关拒绝轮询
平台侧做:
- 网关只轮询台账里的IP
- 未登记IP发Modbus请求 → 直接丢弃并写安全日志
六、PoE端口规划别只数口数
整机可用PoE功率 = 标称 × 0.8
单口负载 = 传感器峰值 × 1.2
整机负载率 ≤ 70%
温湿度传感器虽只1~3W,但一台PoE交换机若混接摄像头/门禁/AP,功率池会被吃掉。
动环专网建议:
- 动环PoE交换机只接传感器/漏水/烟感,不接摄像头
- 关键库房交换机进UPS回路
- 上电错峰:非关键口延迟5~10s供电,防启动浪涌
- 端口功率超85% → 邮件/短信预警
七、二层防护“六件套”(动环接入交换机必开)
- Port Security:max-mac=1 + sticky + violation shutdown
- Port Isolation:传感器之间二层互访隔离,单台发疯不传染
- Storm Control:广播/组播/未知单播限速(如1000pps)
- DHCP Snooping:动环域根本不该有DHCP,有就是攻击
- Dynamic ARP Inspection:防ARP中间人篡改网关
- Loopback / RSTP:防错接网线形成环路
八、跨域访问:502端口怎么放
错误做法:
permit tcp any any eq 502等于把无认证的Modbus从业务网裸暴露出来。
正确做法:
permit tcp 192.168.110.254/32 192.168.110.0/24 eq 502   # 网关→传感器
permit tcp 172.16.20.50/32 192.168.110.254/32 eq 8883   # 运维→网关MQTT
deny   tcp any 192.168.110.0/24 eq 502                   # 其余全拒
deny   icmp any 192.168.110.0/24                         # 动环域不回ping
传感器自己:
- 关Web(80/443)、关Telnet(23)、关SSH(22)
- 关UDP发现(mDNS/SSDP)
- Unit ID别用1,避开扫描器默认探测
- 固件版本入台账,两批固件字节序不同要分驱动分支
九、端口规划交付物(验收前必须有)
文件 | 内容 |
|---|---|
端口分配表 | 端口号 → 设备类型 → IP → MAC → 位置 |
VLAN规划表 | VLAN ID / 名称 / 网段 / 互通策略 |
交换机配置导出 | 含端口安全、隔离、风暴抑制、PoE策略 |
防火墙/ACL五元组 | 源IP/目的IP/端口/动作/用途 |
空闲端口清单 | shutdown端口列表 + blackhole VLAN说明 |
私接演练记录 | 插笔记本/小路由器 → 端口down + 告警截图 |
十、现场高频坑
- 空闲口没关:半年后有人接AP,动环网被拖进办公广播域
- 上联口也开PoE:对接设备被反向供电,网口烧毁
- max-mac-num设成5:私接小路由带出一堆MAC,端口安全形同虚设
- sticky 不 save:交换机重启白名单丢,仿冒设备混进来
- 端口隔离把上行口也加组:整片传感器断网
- DHCP Snooping没开trust:合法网关都被当Rogue拦了
- 业务网和动环网同核心不分段:业务网扫毒时传感器全超时
- PoE功率按“口数×15.4W”算:混接摄像头后整机过载,凌晨批量重启
十一、收尾
动环项目里,PoE温湿度传感器本身很少坏,坏的大多是“端口没规划、VLAN没隔离、空闲口没关、MAC没绑定”。
把端口当成资产而不是孔位:
- 每个传感器口 = 一台设备 + 一个MAC + 一个IP + 一个物理位置
- 每个上联口 = 只放该放的VLAN
- 每个空闲口 = 默认敌对,shutdown 或进黑洞
做到这一步,动环网络就不是“能Ping通”,而是带边界、带身份、带违规动作、能过等保自查的工业接入域。
原创声明:本文系作者授权腾讯云开发者社区发表,未经许可,不得转载。
如有侵权,请联系 cloudcommunity@tencent.com 删除。
目录
腾讯云开发者

Copyright © 2013 - 2026 Tencent Cloud. All Rights Reserved. 腾讯云 版权所有
深圳市腾讯计算机系统有限公司 ICP备案/许可证号:粤B2-20090059  粤公网安备44030502008569号
腾讯云计算(北京)有限责任公司 京ICP证150476号 | 京ICP备11018762号