SpringBoot集成Sa-Token

SpringBoot集成Sa-Token
程序员NEO
发布于 2026-04-29 19:30:08
发布于 2026-04-29 19:30:08
整合示例代码在官方仓库的/sa-token-demo/sa-token-demo-springboot文件夹下,如遇到难点可结合源码进行学习测试。
创建项目
在 IDE 中新建一个 SpringBoot 项目,例如:sa-token-demo-springboot(不会的同学请自行百度或者参考:SpringBoot-Pure[1])
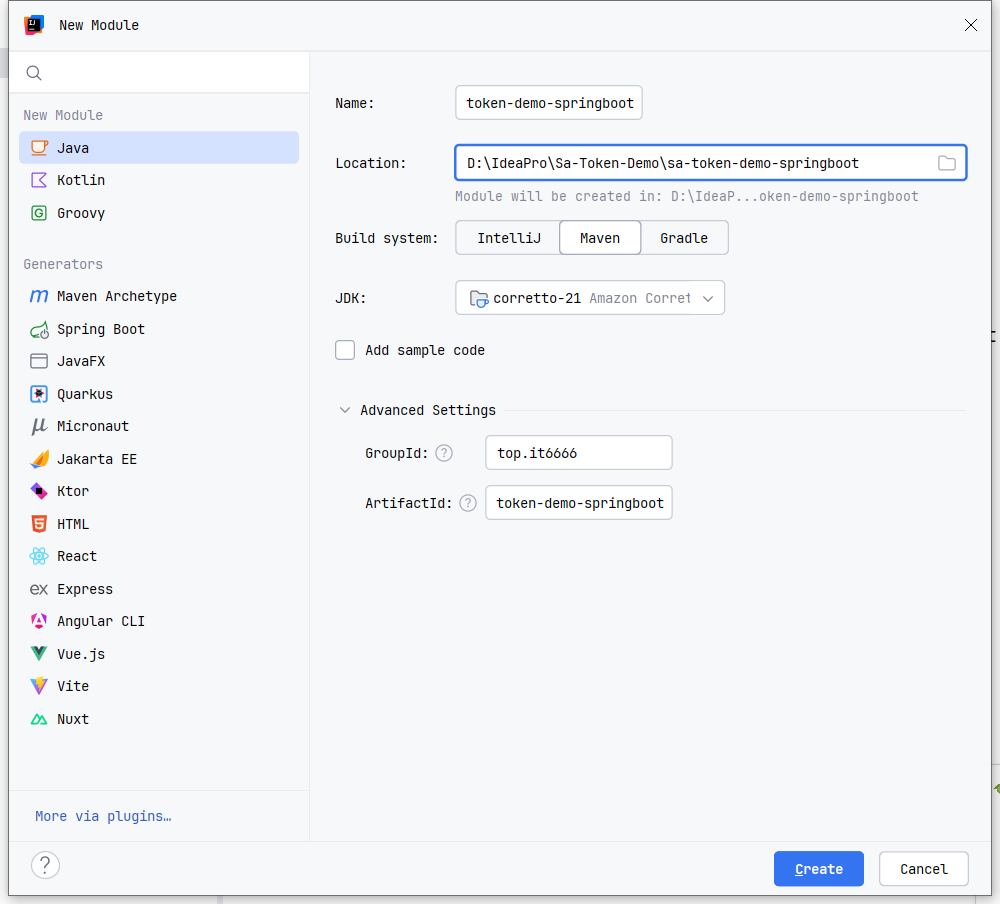
SpringBoot 项目创建自行解决。
引入依赖
在项目中添加依赖:
Maven 引入:
<!-- Sa-Token 权限认证,在线文档:https://sa-token.cc -->
<dependency>
    <groupId>cn.dev33</groupId>
    <artifactId>sa-token-spring-boot-starter</artifactId>
    <version>1.44.0</version>
</dependency>
注:如果你使用的是 SpringBoot 3.x,只需要将
sa-token-spring-boot-starter修改为sa-token-spring-boot3-starter即可。
Maven依赖一直无法加载成功?参考解决方案[2]
设置配置文件
你可以零配置启动项目 ,但同时你也可以在 application.yml 中增加如下配置,定制性使用框架:
application.yml 风格:
server:
    # 端口
    port: 8080

############## Sa-Token 配置 ##############
sa-token:
    # token 名称(同时也是 cookie 名称)
    token-name: satoken
    # token 有效期(单位:秒) 默认30天,-1 代表永久有效
    timeout: 2592000
    # token 最低活跃频率(单位:秒),如果 token 超过此时间没有访问系统就会被冻结,默认-1 代表不限制,永不冻结
    active-timeout: -1
    # 是否允许同一账号多地同时登录 (为 true 时允许一起登录, 为 false 时新登录挤掉旧登录)
    is-concurrent: true
    # 在多人登录同一账号时,是否共用一个 token (为 true 时所有登录共用一个 token, 为 false 时每次登录新建一个 token)
    is-share: false
    # token 风格(默认可取值:uuid、simple-uuid、random-32、random-64、random-128、tik)
    token-style: uuid
    # 是否输出操作日志
    is-log: true
创建启动类
在项目中新建包 com.it666 ,在此包内新建主类 Application.java,复制以下代码:
/**
 * @author BNTang
 */
@SpringBootApplication
public class Application {

    public static void main(String[] args) {
        SpringApplication.run(Application.class, args);
        System.out.println("启动成功:http://127.0.0.1:8080");
        System.out.println("启动成功,Sa-Token 配置如下:" + SaManager.getConfig());
    }

}
创建测试 Controller
在 com.it666.controller 包下新建 UserController.java,复制以下代码:
@RestController
@RequestMapping("/user/")
public class UserController {

    // 测试登录,浏览器访问:http://localhost:8080/user/doLogin?username=neo&password=123456
    @RequestMapping("doLogin")
    public String doLogin(String username, String password) {
        // 此处仅作模拟示例,真实项目需要从数据库中查询数据进行比对
        if ("neo".equals(username) && "123456".equals(password)) {
            StpUtil.login(10001);
            return "登录成功";
        }
        return "登录失败";
    }

    // 查询登录状态,浏览器访问:http://localhost:8080/user/isLogin
    @RequestMapping("isLogin")
    public String isLogin() {
        return "当前会话是否登录:" + StpUtil.isLogin();
    }

}
运行
启动代码,从浏览器依次访问上述测试接口,测试登录:
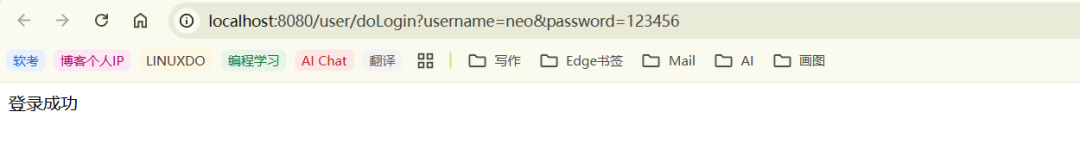
查询登录状态:
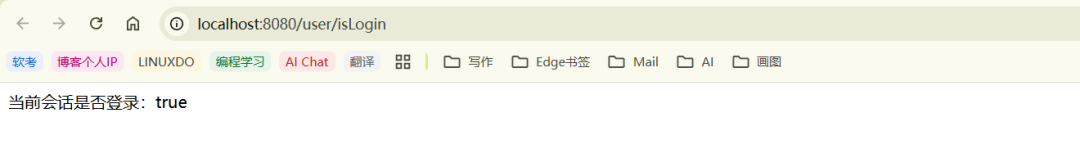
到此,Sa-Token 集成完成,你已经可以开始使用 Sa-Token 进行权限认证的开发了。
引用链接
[1] SpringBoot-Pure: https://gitee.com/click33/springboot-pure
[2] 参考解决方案: https://sa-token.cc/doc.html#/start/maven-pull
如果这篇文章帮到了你,不妨点个分享给同样需要的朋友吧! 你的每一次支持,都是我持续创作的动力!💪
往期推荐:
序号 | 文章标题 | 链接 |
|---|---|---|
1 | MCP协议爆火揭秘 | 查看详情 |
2 | 轻松配置Cursor玩转MCP | 查看详情 |
3 | Browser-Tool 前端开发神器 | 查看详情 |
4 | AI编码焕新:用Context7 | 查看详情 |
5 | NotebookLM:靠谱知识库 | 查看详情 |
6 | Spring AI 玩转多轮对话 | 查看详情 |
7 | Cursor生成UI,加一步封神 | 查看详情 |
8 | 神器!免费替代Postman | 查看详情 |
本文参与 腾讯云自媒体同步曝光计划,分享自微信公众号。
原始发表:2025-12-26,如有侵权请联系 cloudcommunity@tencent.com 删除
目录
腾讯云开发者

Copyright © 2013 - 2026 Tencent Cloud. All Rights Reserved. 腾讯云 版权所有
深圳市腾讯计算机系统有限公司 ICP备案/许可证号:粤B2-20090059  粤公网安备44030502008569号
腾讯云计算(北京)有限责任公司 京ICP证150476号 | 京ICP备11018762号