Linux上的文件权限管理


前言
不同于平常使用的window操作系统,在Linux系统下,常常会有很多人共同使用一台机器(当然window也可以,但是不常用),这就引发了一些问题,在同一台机器上存在不同的用户的信息,如果他们的信息能相互访问、修改、运行、甚至删除,很明显这是一种很危险的行为。
这时候有人就捣鼓出了权限的方法来管理同一台机器上的信息管理。
1.Linux权限的概念
Linux下有两种用户:超级用户(userroot)、普通用户。 超级用户(root):可以再linux系统下做任何事情,不受限制 普通用户(user):在linux下做有限的事情。 超级用户的命令提示符是“#”,普通用户的命令提示符是“$”。
命令: su [用户名] 功能:切换用户。 例如,要从root用户切换到普通用户user,则使用 su user。 要从普通用户user切换到root用户则使用 su root(root可以省略),此时系统会提示输入root用户的口令。
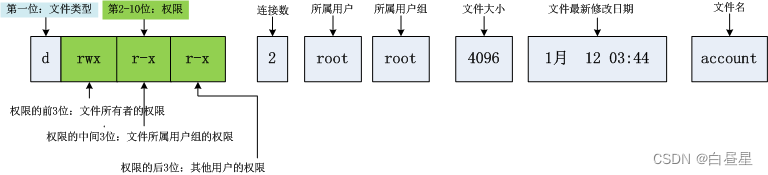
a) 文件类型
d:文件夹 -:普通文件 l:软链接(类似Windows的快捷方式) b:块设备文件(例如硬盘、光驱等) p:管道文件 c:字符设备文件(例如屏幕等串口设备) s:套接口文件
特别的:Linux在识别文件类型时,不同于windows会通过后缀来辨别文件类型,但是我们在Linux下创建文件时,为了可读性最好还是添加后缀名。
b)基本权限
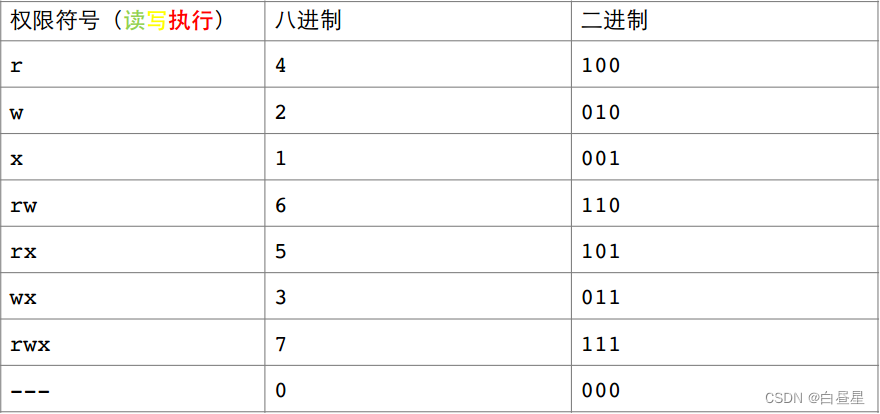
i.读(r:二进制位:100): Read对文件而言,具有读取文件内容的权限;对目录来说,具有浏览该目录信息的权限 ii.写(w:二进制位:010): Write对文件而言,具有修改文件内容的权限;对目录来说具有删除移动目录内文件的权限 iii.执行(x:二进制位:001): execute对文件而言,具有执行文件的权限;对目录来说,具有进入目录的权限 iv.“—”(二进制位:0)表示不具有该项权限
2.文件权限值的表示方法
a)字符表示方法
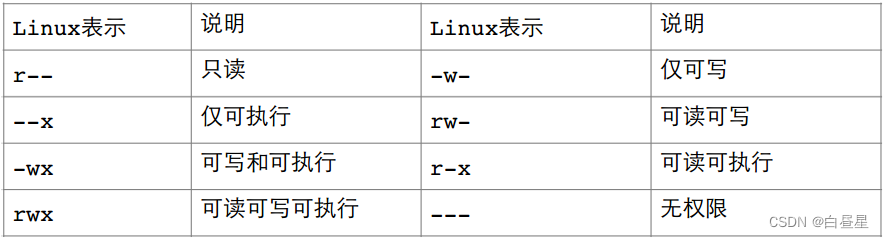
b)8进制数值表示方法
c)文件访问权限的相关指令
0.基本认知
① 用户表示符+/-=权限字符 +:向权限范围增加权限代号所表示的权限 -:向权限范围取消权限代号所表示的权限 =:向权限范围赋予权限代号所表示的权限 用户符号: u:拥有者 g:拥有者同组用 o:其它用户 a:所有用户 ②三位8进制数字
a)chmod
功能:直接修改所有文件对应人的权限
格式:chmod 权限二进制代码 (如果不为当前目录下,要加上路径)文件名
实例:
# chmod 664 /home/abc.txt
# chmod 640 /home/abc.txt
b)chown(own)
功能:修改文件的拥有者 格式: chown [参数] 用户名 文件名 实例:
# chown user1 f1
# chown -R user1 filegroup1
c)chgrp(group)
功能:修改文件或目录的所属组 格式: chgrp [参数] 用户组名 文件名 常用选项: -R 递归修改文件或目录的所属组
# chgrp users /abc/f2d)umask
功能:查看或修改文件掩码 新建文件夹默认权限=666(所有人可看可写,不可运行) 新建目录默认权限=777(所有人可看可新建可cd跳转)
目录读(r)权限:表示用户可以用ls命令将目录下的具体子目录和文件罗列出来。
目录写(w)权限:表示该用户可以在该目录下新建子目录和新文件
目录运行(x)权限:表示用户在目录中可查找,并能用cd命令将工作目录改到该目录。
但实际上你所创建的文件和目录,看到的权限往往不是上面这个值。原因就是创建文件或目录的时候还要受到umask的影响。
假设默认权限是mask,则实际创建的出来的文件权限是: mask & ~umask 格式: umask 权限值 说明:将现有的存取权限减去权限掩码后(可记为umask的值为创建新文件或目录时,你不想给予的权限),即可产生建立文件时预设权限。超级用户(root)默认掩码值为022,普通用户默认为002。
本文参与 腾讯云自媒体同步曝光计划,分享自作者个人站点/博客。
原始发表:2022-10-25,如有侵权请联系 cloudcommunity@tencent.com 删除
目录
腾讯云开发者

Copyright © 2013 - 2026 Tencent Cloud. All Rights Reserved. 腾讯云 版权所有
深圳市腾讯计算机系统有限公司 ICP备案/许可证号:粤B2-20090059  粤公网安备44030502008569号
腾讯云计算(北京)有限责任公司 京ICP证150476号 | 京ICP备11018762号