
Keycloak用户存储SPI实现
我正在尝试实现一个自定义的keycloack身份验证器SPI,用于对外部数据资源进行身份验证。Spring引导Rest服务也是可用的,我也可以使用它。
我试图解决的用例是
用户是提供密钥斗篷登录屏幕。Onsubmission用户根据外部数据资源进行验证。 从外部数据源中检索一些属性,将其映射到keycloak的id和访问令牌。 同时在同一用户日志记录中设置多个用户限制条件。 我在想,可以通过检索keycloak数据源中的用户会话信息来解决这个问题。如果我使用外部数据源,keycloak是否仍然维护会话信息?
我遵循了官方指南(walkthrough)的8.3节,这与我所需要的非常相似。
现在,我跳过了,并开始按照第11节(user-storage-spi)似乎也更合适。
我所做的是从实现自定义身份验证器SPI开始,它认为这不是正确的方法,现在实现了UserStorageProvider。
/***
 * From UserLookupProvider
 */
public UserModel getUserById(String id, RealmModel realm) {
    System.out.println("ID: " + id + ":REALM:" + realm);
    StorageId storageId = new StorageId(id);
    /**
     * StorageId.getExternalId() method is invoked to obtain
     * the username embeded in the id parameter
     */
    String username = storageId.getExternalId();
    System.out.println("Name:" + username);
    return getUserByUsername(username, realm);
}

/***
 * From UserLookupProvider
 * This method is invoked by the Keycloak login page when a user logs in
 */
public UserModel getUserByUsername(String username, RealmModel realm) {
    System.out.println("USERNAME: " + username + ":REALM:" + realm);
    UserModel userModel = loadedUsers.get(username);
    if (userModel == null) {
        String password = properties.getProperty(username);
        if (password != null) {
            userModel = createUserModel(realm, username);
            System.out.println("New UserModel:");
            System.out.println(userModel.toString());
            loadedUsers.put(username, userModel);
        }
    }
    return userModel;
}

protected UserModel createUserModel(RealmModel realm, String username) {
    return new AbstractUserAdapter(session, realm, model) {
        @Override
        public String getUsername() {
            return username;
        }
    };
}跟随文档(development/index.html#packaging-and-deployment-2)
我们的提供程序实现的类文件应该放在jar中。您还必须在META-INF/services/org.keycloak.storage.UserStorageProviderFactory文件中声明提供者工厂类。
这里的问题是:我创建的jar在“META”文件夹中没有服务目录,我需要手动创建并添加它吗?
org.keycloak.examples.federation.properties.FilePropertiesStorageFactory一旦创建了jar,就可以使用常规的WildFly方法来部署它:将jar复制到部署/目录中,或者使用JBoss CLI。
使用maven创建jar之后,将jar复制到“keycloak-6.0.1\独立\部署”文件夹。但我在“用户联盟列表”中没有看到我的提供者
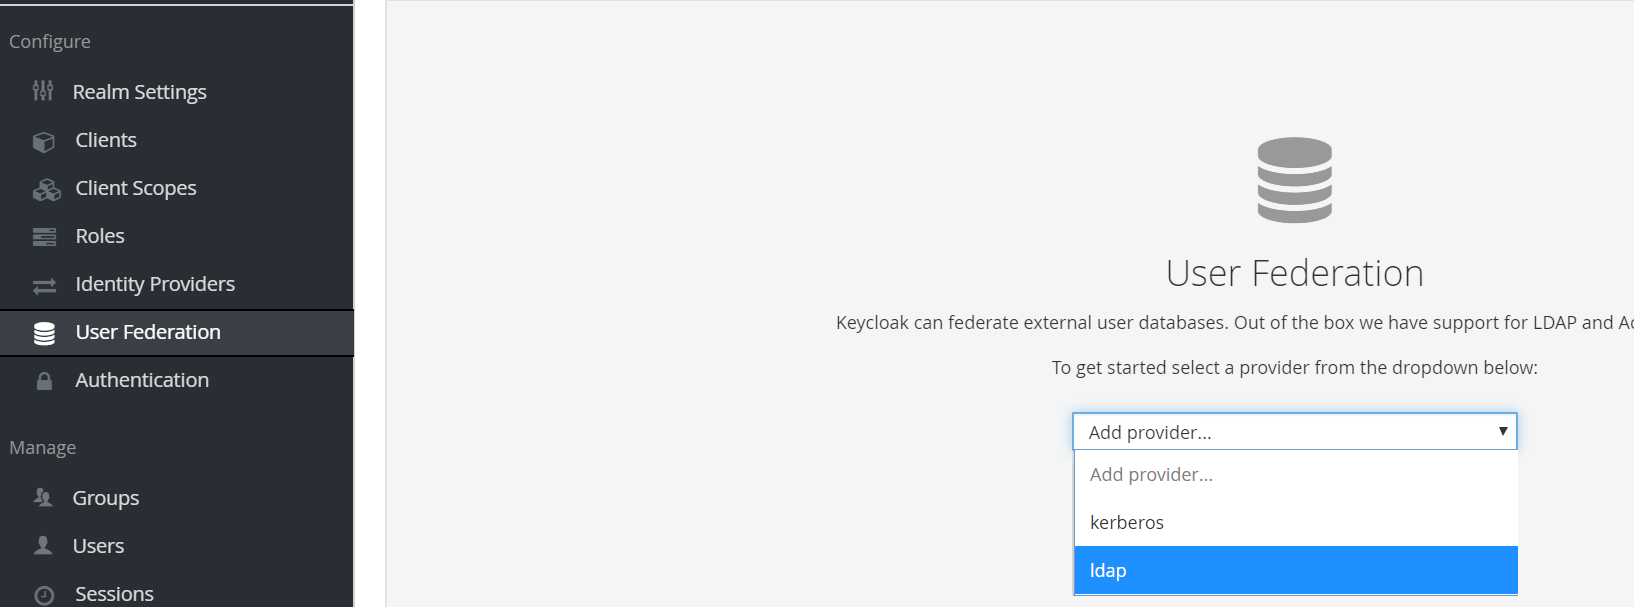
任何建议/帮助都将不胜感激!
提前谢谢你的建议。
回答 3
Stack Overflow用户
发布于 2019-08-16 07:51:00
- 好的,您澄清了您需要一个用户商店提供程序API。太棒了
- 至于你的第二个“问题/挑战”:
从外部数据源检索一些属性,将其映射到keycloak的id和访问令牌。需要检索用户唯一的id,并将其作为subject id添加到jwt中。这是id,当此令牌被传递给其他服务时,其余的服务可以用来检索id。
为此,你能做的最好是:
- 将这些用户的唯一数据添加为用户属性(请参见管理控制台上的数据)
- 在Keycloak上创建一个“客户范围”,并为“用户属性”提供一个映射器,以映射您希望(从您的用户)添加到您的Id-令牌和访问令牌的那些属性。您还需要将您的客户端与您刚刚创建的“客户范围”绑定。这可能听起来有点令人困惑,但这个视频是很棒的材料,我相信它会帮助您很多:zZ52kU (大约6:30,你将看到如何添加额外的用户信息到您的令牌)
还可以查看这个页面:https://jwt.io/ (当您粘贴编码的令牌时,您可以看到它们的内容),对于开发人员来说,它是一个很好的工具。
当您提出解决方案时,我将帮助您完成唯一的会话,或者将其作为一个不同的问题发布,因为这是一个不同的问题。
希望能帮上忙。
Stack Overflow用户
发布于 2019-08-14 03:13:31
万一有人遇到这样的问题:
UserStorage SPI由于META/services文件夹而没有显示。它是在文档中提供的,但还不清楚
在src/main/resources中,创建一个文件夹结构main/services
在META/services目录中创建一个名为org.keycloak.storage.UserStorageProviderFactory的文件(全部都是文件名)。它的内容是SPI: com.test.UserSpi的完全限定类名。

Stack Overflow用户
发布于 2019-08-14 05:24:52
我不太确定你需要什么。让我们首先区分身份验证SPI (联邦身份检查)和用户提供者SPI (联邦用户)。第一个部分(文档的第8部分)更多地关注于针对外部服务(类似于facebook或google)对用户进行身份验证。联合用户存储更像是在遗留系统中有自己的用户,具有遗留的“角色结构”,您基本上希望通过keycloak (通过导入它们,或者通过查询via某个API --这将是文档的第11节)来管理它们。所以,请决定什么是你真正需要的。
第二,你提到以下几点:
>  User is presented keycloak login screen. Onsubmission User is
> validated against external Datasource.
>
> Retrieve some attributes from external datasource, map it to
> keycloak's id and access token.
>
> Also put in a condition of user restriction of same user logging in
> multiple times at the same time.
>
> I was thinking, it could be solved by retrieving user session
> information that's available in the keycloak datasource. If i use
> external datasource, does keycloak still maintain session information?您的意思是:从外部数据源检索一些属性,将其映射到keycloak的id和访问令牌.?通常您只检索用户核心信息,还可能检索角色和其他自定义属性(而不是会话信息)。密钥伪装本身是基于openIDConnect的授权服务器,它将生成访问令牌,其中已经包含了哪些受保护的资源可以由谁访问的信息,因此您实际上不需要从其他地方导入任何会话,也不需要关心所述令牌的生成。
关于:还在同一时间多次设置相同用户日志的用户限制条件。您到底想要完成什么(或避免?)当您第一次记录客户端第一次收到有效期为X的Bearer令牌时,在这段时间内,您将不需要再次记录自己,直到令牌过期或挂起为止;同样,您的Auth服务器需要处理一些东西,而不是您实现的东西。你想要更具体的东西吗?
I认为,可以通过检索密钥披风数据源中的用户会话信息来解决这个问题。如果我使用外部数据源,keycloak是否仍然维护会话信息?--这听起来不对,您指的是哪些会话数据?还是你需要进入?您的用户数据、作用域、角色等可以通过KEycloak Rest (overview)访问。您的外部数据源用于与用户相关的核心数据(而不是外部会话),您为什么认为需要导入外部会话?
https://stackoverflow.com/questions/57477346
复制相似问题
腾讯云开发者

Copyright © 2013 - 2026 Tencent Cloud. All Rights Reserved. 腾讯云 版权所有
深圳市腾讯计算机系统有限公司 ICP备案/许可证号:粤B2-20090059  粤公网安备44030502008569号
腾讯云计算(北京)有限责任公司 京ICP证150476号 | 京ICP备11018762号