
无法通过IAM用户访问AWS
无法通过IAM用户访问AWS
提问于 2019-07-13 21:23:38
在chrome浏览器中,使用Administrators组的用户名(Administrators)登录到AWS帐户。
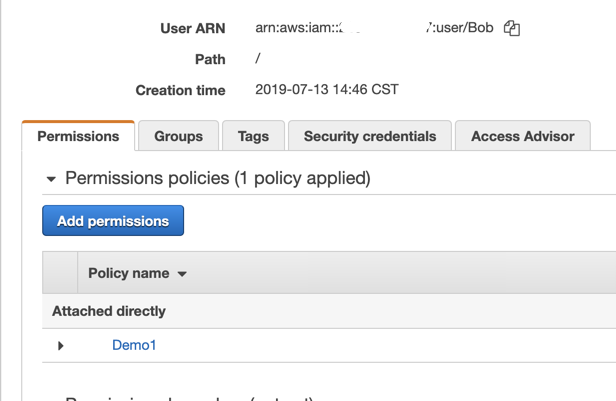
使用自定义管理策略(Bob)创建IAM用户(Bob),如下所示:
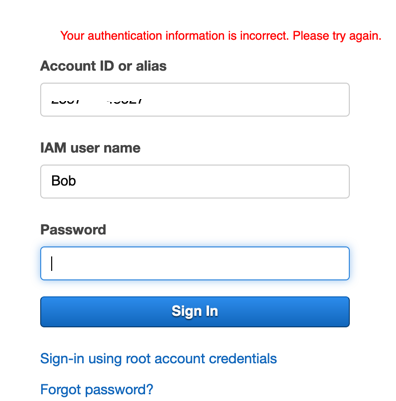
在firefox中,尝试使用用户Bob登录,下面是错误:
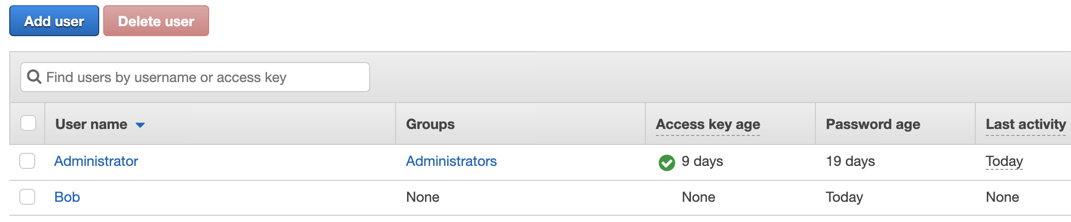
Bob是非群体的一部分。
无论是否有策略(Demo1)附加到用户Bob,用户Bob无法登录.
{
    "Version": "2012-10-17",
    "Statement": [
        {
            "Sid": "VisualEditor0",
            "Effect": "Allow",
            "Action": "ec2:*",
            "Resource": "*"
        },
        {
            "Sid": "VisualEditor1",
            "Effect": "Deny",
            "Action": "ec2:RunInstances",
            "Resource": "*",
            "Condition": {
                "ForAllValues:StringNotEquals": {
                    "ec2:InstanceType": "t1.*,t2.*,m3.*"
                }
            }
        }
    ]
}为什么用户Bob不能登录?
回答 1
Stack Overflow用户
回答已采纳
发布于 2019-07-13 23:04:34
用户登录到AWS管理控制台不需要任何权限。(但是,他们将无法看到/对服务本身做任何事情。)
因此,如果您无法登录到控制台,您要么有错误的登录信息(帐户、用户名、密码),要么用户没有启用控制台密码。
查看IAM用户安全凭据选项卡,以获得正确的控制台登录链接,并验证是否启用了密码。
页面原文内容由Stack Overflow提供。腾讯云小微IT领域专用引擎提供翻译支持
原文链接:
https://stackoverflow.com/questions/57022944
复制相关文章
相似问题
腾讯云开发者

Copyright © 2013 - 2026 Tencent Cloud. All Rights Reserved. 腾讯云 版权所有
深圳市腾讯计算机系统有限公司 ICP备案/许可证号:粤B2-20090059  粤公网安备44030502008569号
腾讯云计算(北京)有限责任公司 京ICP证150476号 | 京ICP备11018762号