
如何使用microsoft azure服务器设置有效的SPF记录?
我试图建立一个SPF记录的微软Azure,因为目前我们的电子邮件被视为垃圾邮件。
这是我补充的记录:
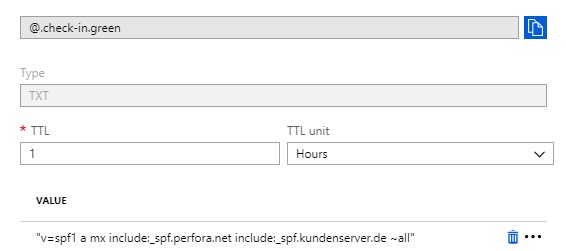
但是它似乎不起作用,因为当我测试我的域的SPF记录时,https://www.kitterman.com/spf/validate.html会返回这个结果:
SPF record lookup and validation for: check-in.green

SPF records are published in DNS as TXT records.

The TXT records found for your domain are:
fidelise-rpfc.azurewebsites.net

Checking to see if there is a valid SPF record.

No valid SPF record found of either type TXT or type SPF.
有人能告诉我我做错了什么吗?
回答 1
Stack Overflow用户
发布于 2019-04-15 16:30:53
它可能被标记为垃圾邮件,不仅因为SPF记录,还因为DMARC和DKIM。如果您正在使用第三方邮件传递提供商-检查他们的仪表板的价值。如果你是直接发送电子邮件,这是我的小抄:
1) DNS _dmarc _dmarc
TXT/_dmarc/v=DMARC1; p=none; fo=1; rua=mailto:dmarc_agg@check-in.green; ruf=mailto:dmarc_afrf@check-in.green
2) DNS spf记录:您很好
TXT/@/v=spf1 a mx include:_spf.perfora.net include:_spf.kundenserver.de ~all
但是通常您只需要指定一种类型的出站IP地址(您可以在实际发送的消息中检查IP,例如Gmail在电子邮件上有“显示原始”选项):a -当您从IP发送可以解析为A record (签入绿色web服务器本身) MX 时-当您使用与MX记录相同的ip发送时(如果您有专门的邮件服务器处理收到的电子邮件,并且同一服务器发送给您的项目),包括--通常用于第三方邮件传递服务,如mailgun等。接收者将继续查询另一个记录,直到它得到完整的IP列表或10个查询。ip4:xx.xx.xx.xx -当您为您的传出中继拥有特定的IP时(或者您的web服务器有专门的接口,以避免暴露CDN后面的真正服务器地址)
3) DKIM记录:生成一个RSA密钥对(例如http://travistidwell.com/jsencrypt/demo/),将公共部分设置为您的DNS记录:
TXT/rec1._domainkey/v=DKIM1; p=MIIBITANBgkqhkiG9w0BAQE....TsddAgMBAAE==
4)确保您的消息有 DKIM -使用私钥并标记为s=rec1的签名头(如在DKIM记录中所示)。
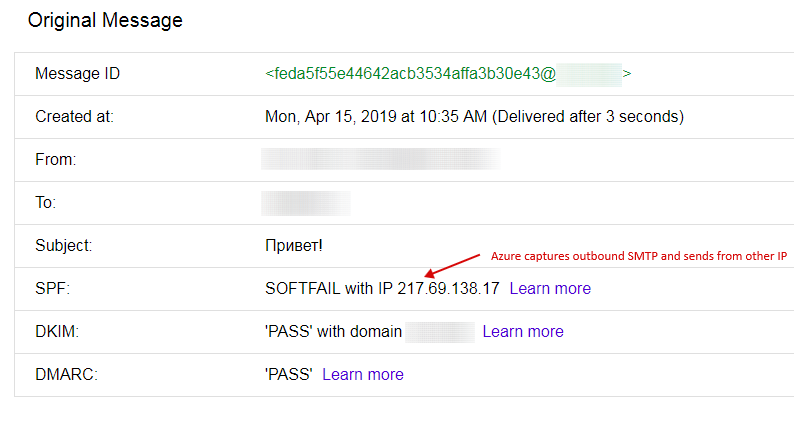
此外,不要忘记在测试收件人邮箱(例如gmail)中检查您的邮件。在这里,您可以检查所有3种验证是否都通过了:
您正在使用azure,因此,请记住,它们可以通过自己的服务器阻止传出SMTP或redirrect。
https://stackoverflow.com/questions/54480495
复制相似问题
腾讯云开发者

Copyright © 2013 - 2026 Tencent Cloud. All Rights Reserved. 腾讯云 版权所有
深圳市腾讯计算机系统有限公司 ICP备案/许可证号:粤B2-20090059  粤公网安备44030502008569号
腾讯云计算(北京)有限责任公司 京ICP证150476号 | 京ICP备11018762号