
对应用程序的内部访问和外部访问使用相同的主机名?
我有一个应用程序,它将被内部gcp服务和实例访问,也可以在office网络上访问最终用户--但不是公开的。
对于内部访问,我可以在GCE实例上运行应用程序,并让内部gcp服务/实例使用实例的私有DNS主机名(以获得其私有IP)。对于办公用户,我可以给实例一个公共静态IP,并白名单办公网络的公共IP。
在没有为办公网络创建VPN的情况下,我是否可以有一个URL/端点、内部GCP和外部用户可以访问的方式?这个应用程序也有可能在gke上运行,如果这样做是可能的话。
回答 3
Stack Overflow用户
发布于 2018-10-29 21:34:02
这是我写的一篇题为"谷歌云专用DNS专区“的文章的拷贝和粘贴。
2018年10月23日,谷歌为Google引入了私有DNS专区。这是一个重要的声明,因为这将保持内部DNS名称的私有。今天的文章将介绍如何在Google平台上实现这一新特性。
什么是谷歌云专用DNS专区?DNS服务器可以提供一个名为拆分水平DNS的特性。这意味着返回到DNS查询的信息可以根据询问对象的位置进行更改。对于,您可以从公共Internet或查询。
现在可以提供:
- 创建专用DNS区域,为您的专用网络资源(VM、负载平衡器等)提供DNS名称解析。
- 将专用区连接到单个网络或多个网络,使您在设计内部网络体系结构时具有灵活性。
- 创建分层DNS体系结构,其中相同或重叠的区域可以在云中的公共区域和私有区域之间共存,或者跨不同的GCP网络共存。
- 利用基于IAM的、特定于DNS的角色来委托管理或编辑器访问权限来管理或查看托管私有区域.
的私有区域是beta特性。这需要使用gcloud CLI创建私有区域。
对于本文,我们将使用域名"example.com“。我们将同时设置私有和公共区域。
步骤1-创建私有区域。
gcloud beta dns managed-zones create --dns-name="example.com" --description="Private Zone" --visibility=private --networks=default "private-zone"步骤2-创建公共区域。
注意,如果您没有使用作为您的域名,您可以跳过这个步骤。
gcloud beta dns managed-zones create --dns-name="example.com" --description="Public Zone" --visibility=public "public-zone"步骤3-使私有区域对默认网络可见。
gcloud beta dns managed-zones update private --networks default步骤4-获取VM实例完整和简短的主机名。
此步骤要求手动计算实例的内部主机名。连接到实例。这些命令从实例控制台运行。
hostname此命令返回短主机名。
web-server-1现在找个长主机名。
hostname -f此命令返回长主机名。
web-server-1.us-east4-c.c.development-123456.internal步骤4-使用私有DNS名称向私有区域添加实例。
此步骤使用Google控制台。控制台->网络服务->云DNS。注意刚才创建的两个区域“私有区域”和“公共区域”。选择私有区域。
控制台应显示此区域的两个条目。NS (名称服务器)记录和SOA (启动权限)。
Google控制台窗口顶部附近是按钮"ADD RECORD SET“。点击这个按钮。
- 对于DNS名称,输入:1
- 将资源记录类型更改为: CNAME
- 对于规范名称,请输入: Canonical web-server-1.us-east4-c.c.development-123456.internal
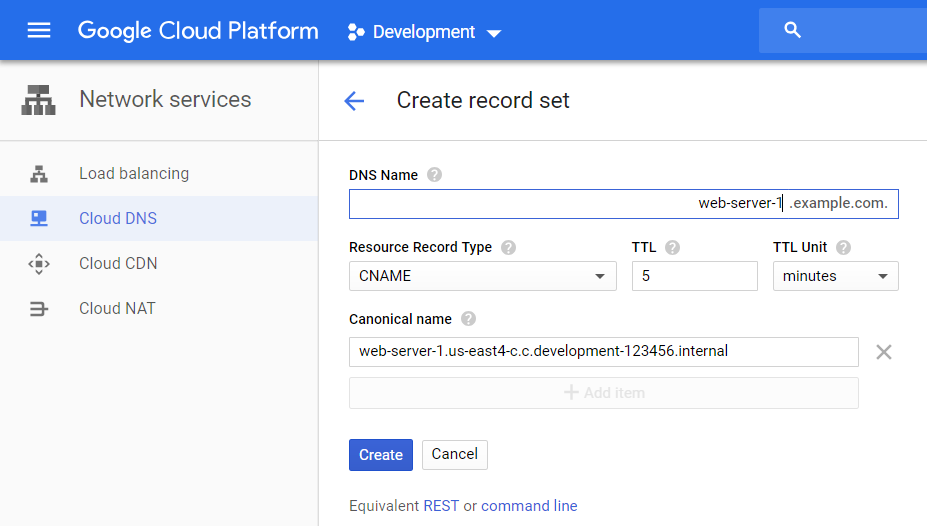
步骤5-使用公共IP地址向公共区域添加实例。
回到Cloud。选择公共区域。点击“添加记录集”。
- 对于DNS名称,输入: web-server-1 (或您希望公共DNS支持的名称)。
- 对于资源记录类型:a
- 输入IPv4地址:
the public IP address
步骤6-验证公共DNS解析。
从您的桌面或连接到Internet的另一台计算机中,打开命令shell /提示符和ping web-server-1.example.com。这应该解决到公共IP地址。
步骤7-验证专用DNS解析。
从同一个Google中的另一个VM实例中,打开一个命令shell /提示符和ping web-server-1.example.com。这将解析专用DNS名称和IP地址。
给你拿着。现在支持分阶段DNS (通常称为拆分大脑DNS)。
Stack Overflow用户
发布于 2018-10-29 10:41:31
适当的负载均衡器和云装甲策略。这可以设置为‘流量公共,但是承载在GCP上的应用程序负载平衡器’流量将是私有的。CloudArmor将允许您使用Office网络的白列表IP,以允许负载均衡器上的通信量,并阻止传入的公共通信量的其余部分。您不需要为应用程序服务器提供公共IP/DNS。
Stack Overflow用户
发布于 2018-10-29 10:47:38
在DNS中,一个主机名不能解析为两个IP地址;除非使用循环或类似的IP地址。
除了主机名之外,大多数服务器都能够侦听0.0.0.0 (任何接口)。
如果主机头对虚拟主机很重要,可以配置它,
这样两个主机名就可以访问相同的服务。
https://stackoverflow.com/questions/53038189
复制相似问题
腾讯云开发者

Copyright © 2013 - 2026 Tencent Cloud. All Rights Reserved. 腾讯云 版权所有
深圳市腾讯计算机系统有限公司 ICP备案/许可证号:粤B2-20090059  粤公网安备44030502008569号
腾讯云计算(北京)有限责任公司 京ICP证150476号 | 京ICP备11018762号