
如果在密码重置期间没有注册电子邮件(升级从5.6升级到5.7),Laravel错误消息
如果在密码重置期间没有注册电子邮件(升级从5.6升级到5.7),Laravel错误消息
提问于 2018-10-16 19:17:28
我最近将我的Laravel5.6项目升级为Laravel5.7,在我升级到Laravel5.7之后,我就遇到了一个问题。当我输入已注册的电子邮件时,密码重置邮件将被成功发送,并在页面中显示相应的会话状态消息,但当我输入未注册的电子邮件时,如果显示passwords.user,则$errors->first('email')将显示。 (laravel预定义错误消息)。
如何解决这个问题?
auth/passwords/email.blade.php:
<form action="{{ route('password.email') }}" class="forgot_Form text-center" method="POST" id="forgot_password">
            @csrf
            <div class="form-group{{ $errors->has('email') ? ' has-error' : '' }}">
                <input type="email" class="form-control email" name="email" id="email" placeholder="Email" value="{{ old('email') }}">
                @if ($errors->has('email'))
                    <span class="label label-danger">
                        <strong>{{ $errors->first('email') }}</strong>
                    </span>
                @endif
            </div>
            <button type="submit" class="btn submit-btn">
                Send Password Reset Link
            </button>
        </form>
ForgotPasswordController.php:
class ForgotPasswordController extends Controller
{
    /*
    |--------------------------------------------------------------------------
    | Password Reset Controller
    |--------------------------------------------------------------------------
    |
    | This controller is responsible for handling password reset emails and
    | includes a trait which assists in sending these notifications from
    | your application to your users. Feel free to explore this trait.
    |
    */

    use SendsPasswordResetEmails;

    /**
     * Create a new controller instance.
     *
     * @return void
     */
    public function __construct()
    {
        $this->middleware('guest');
    }
}
结果:
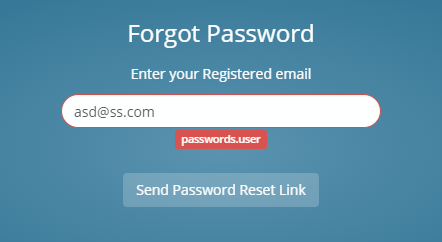
我正在使用laravel内置的身份验证。
回答 3
Stack Overflow用户
回答已采纳
发布于 2018-12-21 14:04:05
由于某些原因,Laravel更改了密码重置验证错误,以使用本地化和翻译。
要解决你的问题:
- 在
passwords.php目录中创建一个名为resources/lang/en的文件。 - 在此文件中,您可以在验证消息中的
passwords.之后返回任何键的数组。
例如:
return [
    'user' => 'We can't find a user with that e-mail address.'
];Stack Overflow用户
发布于 2018-10-16 20:02:45
尝试覆盖特性SendsPasswordResetEmails提供的验证方法
在ForgotPasswordController中,添加以下方法:
use Illuminate\Http\Request;

...

protected function validateEmail(Request $request)
{
    $this->validate($request,
        [
            'email' => 'required|email'
        ],[
            'email.email' => '<Your custom email error message>',
            'email.required' => '<Your custom email error message>'
        ]);
}Stack Overflow用户
发布于 2018-12-22 05:42:27
登录控制器中的放置以下代码:
 public function verifyUser($token)
    {
        $verifyUser = VerifyUser::where('token', $token)->first();
        if(isset($verifyUser) ){

            if(!$user->verified) {
                $verifyUser->verified = 1;
                $verifyUser->save();

                $status = "Your e-mail is verified. You can now login.";
            }else{
                $status = "Your e-mail is already verified. You can now login.";
            }
        }else{
            return redirect('/login')->with('warning', "Sorry your email cannot be identified.");
        }

        return redirect('/login')->with('status', $status);
}页面原文内容由Stack Overflow提供。腾讯云小微IT领域专用引擎提供翻译支持
原文链接:
https://stackoverflow.com/questions/52842589
复制相关文章
相似问题
腾讯云开发者

Copyright © 2013 - 2026 Tencent Cloud. All Rights Reserved. 腾讯云 版权所有
深圳市腾讯计算机系统有限公司 ICP备案/许可证号:粤B2-20090059  粤公网安备44030502008569号
腾讯云计算(北京)有限责任公司 京ICP证150476号 | 京ICP备11018762号