
尽管在使用Lambda、API网关和Cloudfront时在Lambda响应中指定了“访问-控制-允许-原产地”,但CORS错误
我有一个已部署的web应用程序,它是使用S3托管的React & Redux前端构建的,还有几个托管在AWS上的后端微服务,并通过API网关公开,这些服务都是与Serverless一起部署的。该站点还通过CloudFront CDN进行分发。
微服务与几个外部服务交互,但我主要关注的是get-products服务,它查询Stripe产品数据库并将产品从那里返回给我的React应用程序。
该网站一直工作良好,直到昨天,当我部署了一些新的(基本上是化妆品)的前端,并增加了一些更多的SKU到Stripe数据库。自从添加这些更改以来,我已经开始体验CORS错误,而以前没有。
最初,我得到了以下错误:
Access to XMLHttpRequest at 'https://XXXXXXXXXX.execute-api.eu-west-1.amazonaws.com/dev/products' from origin 'https://www.superfunwebsite.com' has been blocked by CORS policy: No 'Access-Control-Allow-Origin' header is present on the requested resource.这是尽管我的Lambda响应,包括以下标题:
'Access-Control-Allow-Origin': '*',此时,我将Lambdas响应头更新为:
'Access-Control-Allow-Origin': 'https://www.superfunwebsite.com/',
'Access-Control-Allow-Credentials': true这个错误主要是持续存在的,除了在一个随机的页面加载上,我得到了一个错误,说明https://www.superfunwebsite.com和‘访问控制-允许-原产地’https://www.superfunwebsite.com/不匹配。
此后,我将Lambda响应头更改为:
'Access-Control-Allow-Origin': 'https://www.superfunwebsite.com',
'Access-Control-Allow-Credentials': true
这似乎解决了这个异常的第二个错误。
但是,即使在使用HTTP客户端进行测试时,错误之一仍然存在,比如失眠症。我在答复中得到了以下内容。
// status code
403

// response
{
  "message": "Forbidden"
}

// headers
Content-Type: application/json
Content-Length: 23
Connection: keep-alive
Date: Tue, 18 Sep 2018 13:22:41 GMT
x-amzn-RequestId: eb691541-bb45-11e8-82ff-6d1b542dffb9
x-amzn-ErrorType: ForbiddenException
x-amz-apigw-id: NaxVLGJgjoEF5Fg=
X-Cache: Error from cloudfront
Via: 1.1 08037e15a3c6f503f39825efeb7f0210.cloudfront.net (CloudFront)
X-Amz-Cf-Id: cbNtb4xKWc48VPFon-Cl9y27KmXRVLIN5SWuYwNWlWsTXeaAXx3z-Q==基于上述失眠症的输出,我的问题似乎与CloudFront有某种联系,尽管我不明白具体是怎么回事。另一名干事员额似乎表明,在CloudFront behaviours部分中应该有一些选项,允许我为响应列出标题,但是这些选项在控制台中是不可见的,我已经看到了一些建议--这是因为原点在S3上。
我的问题很简单,如果有人知道我如何解决这个问题,或者我还没有考虑到什么,我应该去看什么呢?
回答 2
Stack Overflow用户
发布于 2018-09-19 11:50:25
这个问题现在已经解决了。最后,它实际上不是CORS问题,而是一个阶段性问题。我的查询失败,因为我正在查询一个不存在的端点阶段。
在设置过程中,我似乎使用了CloudFront和appears,在查询不存在的端点时,返回了一个没有CORS头的403响应。
browser/CloudFront (不确定是哪个)然后标识没有CORS标头,并对此抛出一个错误。
在我的示例中,只需将我的端点从dev阶段(与活动阶段关联的AWS帐户中不存在)更改即可:
https://XXXXXXXXXX.execute-api.eu-west-1.amazonaws.com/dev/products现场直播:
https://XXXXXXXXXX.execute-api.eu-west-1.amazonaws.com/live/products立即解决了这个问题。
Stack Overflow用户
发布于 2018-09-18 14:23:49
在这里,您必须在cloudfront分发版的行为部分中白化相应的CORS头。
- 从Amazon控制台打开您的发行版
- 选择“行为”视图。
- 选择“创建行为”,或选择“现有行为”,然后选择“编辑”。
- 对于选项
Cache Based on Selected Request Headers,选择“白名单”。 - 在白名单标题下,从左边的菜单中选择标题(
Access-Control-Request-Headers和Access-Control-request-methods,Origin),然后选择Add。 - 选择是,编辑。
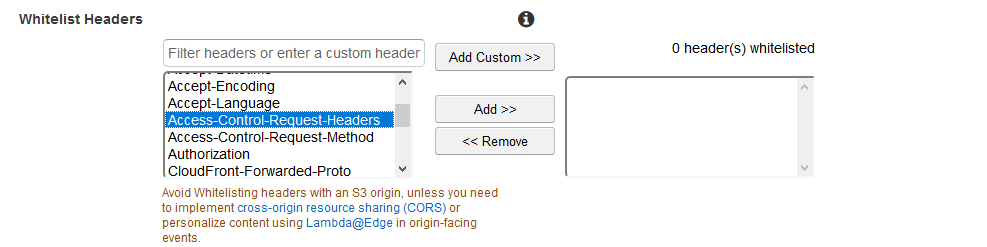
上面的设置应该适用于您(主要是GET和HEAD),但是如果没有,那么也可以使用下面的文章。请查看aws的以下文章:
https://stackoverflow.com/questions/52388132
复制相似问题
腾讯云开发者

Copyright © 2013 - 2026 Tencent Cloud. All Rights Reserved. 腾讯云 版权所有
深圳市腾讯计算机系统有限公司 ICP备案/许可证号:粤B2-20090059  粤公网安备44030502008569号
腾讯云计算(北京)有限责任公司 京ICP证150476号 | 京ICP备11018762号