
从VSTS构建/发布定义将单个码头图像推入AWS弹性集装箱注册表(ECR)
我们有一个python映像,它需要构建/发布(CI/CD)到AWS容器注册中心。目前,AWS不支持使用码头枢纽专用存储库运行对接任务,因此我们必须使用ECR而不是坞中心。
我们的CI/CD管道使用对接构建和推送任务。Docker身份验证是通过VSTS项目中的Service完成的。
要为ECR设置VSTS服务端点,我们应该遵循几个步骤。这需要执行AWS命令(本地或云)才能获得用户和密码,以便docker客户端登录;
aws ecr get-login --no-include-email上面的命令输出一个带有用户名(AWS)和密码(令牌)的docker登录命令。
此方法的问题是访问令牌将只持续12个小时。因此,CI/CD任务要求每12小时更新一次服务终结点,否则生成失败时出现未经授权的令牌异常。
我们拥有的其他选项是运行一些shell命令来执行aws get登录命令,并在相同的上下文中运行docker /push命令。此选项要求将aws cli安装到构建代理(我们使用的是公共linux代理)。此外,shell命令还涉及使用环境/变量进行尴尬的任务配置。否则,我们将在构建步骤中公开aws应用程序id和机密。
如果你用AWS ecr解决了VSTS CI/CD管道问题,你能告诉我吗?
谢谢你,马希
回答 2
Stack Overflow用户
发布于 2018-07-17 09:38:16
经过大量的研究和尝试,我找到了我自己的问题的答案。
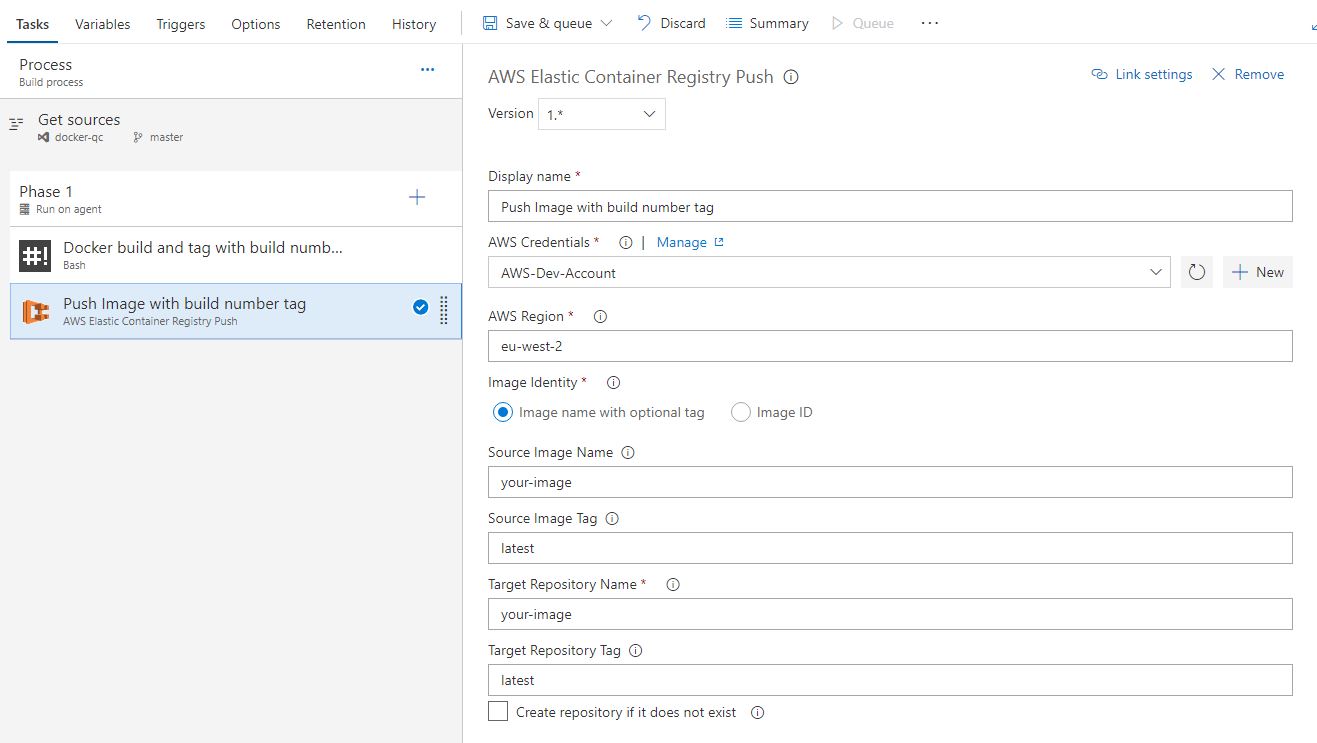
AWS通过构建任务和服务终结点为VSTS提供扩展。您需要使用帐号、应用程序ID和机密来配置AWS服务端点。然后,在构建/发布定义中;
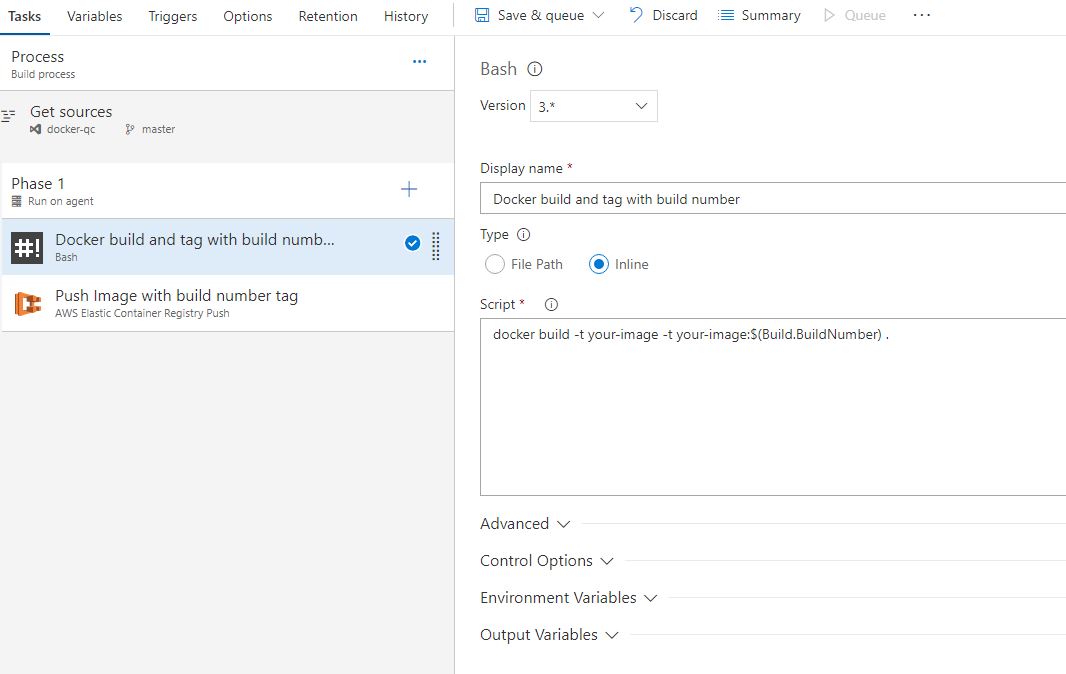
- 使用开箱即用的对接者构建任务或shell/bash命令构建对接者图像(例如,-t构建您的:标记)。)
- 然后添加另一个构建步骤将图像推送到AWS注册表中,为此您可以使用AWS扩展任务()。每当运行此构建定义时,任务都会生成令牌和登录停靠客户端。您不必担心每12小时更新一次用户名/令牌,AWS扩展构建任务将为您完成此任务。
Stack Overflow用户
发布于 2018-07-16 14:34:32
你在找这个
Amazon凭据帮助器--这是Amazon凭据助手使开发人员可以轻松使用ECR的地方,而无需使用Docker登录或编写逻辑来刷新令牌并提供对ECR存储库的透明访问。
凭据帮助程序帮助开发人员在持续开发环境中自动化ECR存储库的身份验证过程,而不必每12小时重新生成令牌。此外,凭据帮助程序还在引擎盖下提供令牌缓存,这样您就不必担心节流或编写附加逻辑了。
https://stackoverflow.com/questions/51363496
复制相似问题
腾讯云开发者

Copyright © 2013 - 2026 Tencent Cloud. All Rights Reserved. 腾讯云 版权所有
深圳市腾讯计算机系统有限公司 ICP备案/许可证号:粤B2-20090059  粤公网安备44030502008569号
腾讯云计算(北京)有限责任公司 京ICP证150476号 | 京ICP备11018762号