
是否有可能安全地强制用户只能通过关系访问数据?
我已经阅读了所有关于安全性的AppMaker文档,但是有一部分我无法理解,那就是如何限制对记录子集的访问。
假设我是一家公司的Manager,我想要访问查看管理的每个员工的合同记录。我应该可以访问合同记录,这些记录对应于我管理的人员,而不是其他团队中的人。我确实需要接触一些联系人,但不是所有的人。
我似乎看不出如何在界面上做到这一点。我原以为可能会创建一个新的Datasource,它只包含相关记录并设置对新Datasource的访问权限,但是Datasources似乎没有任何可分配给它们的权限。
是否有可能创建访问控制来限制对数据子集(从服务器)的访问,还是必须依赖于将其隐藏在客户端中?
回答 1
Stack Overflow用户
发布于 2018-06-28 15:08:43
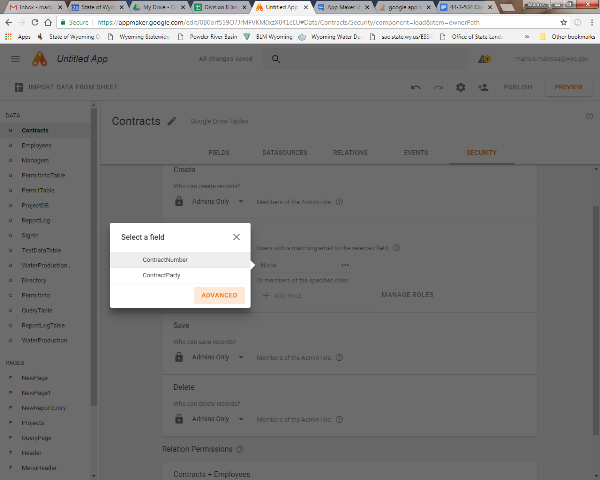
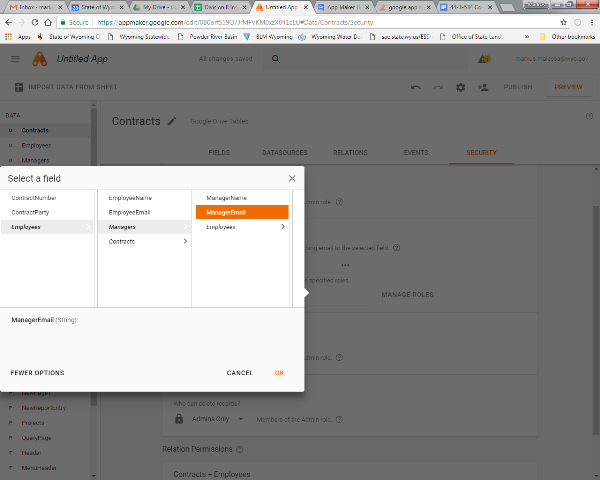
我不得不对你的数据设置做一些假设,但这里是我最好的尝试来回答你的问题。模型安全设置很可能会帮助您完成您想要做的事情,但是要设置这个设置,您需要在模型安全性下使用'Advanced‘选项。对于您的合同模型将“Load”选项设置为“所有者或角色”,您需要选择的字段选项是“Advanced”,这将使您可以选择将字段电子邮件设置为相关的模型电子邮件字段选项。为此,您的Manager模型需要有一个“Manager电子邮件”字段。
所作假设:
- 3模型、经理、员工和合同。
- 经理模型有一个电子邮件字段,员工模型有一个电子邮件字段。
- 关系如下:经理(一)-雇员(多)和雇员(一)-合同(多)。
请参阅所附的截图:
https://stackoverflow.com/questions/51043227
复制相似问题
腾讯云开发者

Copyright © 2013 - 2026 Tencent Cloud. All Rights Reserved. 腾讯云 版权所有
深圳市腾讯计算机系统有限公司 ICP备案/许可证号:粤B2-20090059  粤公网安备44030502008569号
腾讯云计算(北京)有限责任公司 京ICP证150476号 | 京ICP备11018762号