
代表注册时没有证书可用
我有一个WinServer 2008域控制器和一个CA服务器。我登录到管理员帐户,并希望“代表”我的DC用户请求一个证书。
为此,我首先复制了以下证书模板:
- 智能登录
- 智能用户
- 招生代理
我更改了新模板的配置和权限,以便管理员帐户可以读取、写入和注册这些模板。
在为用户帐户证书和“个人”部分创建这些新模板并分配权限和配置(来自mmc和证书快照)之后,我们为管理员帐户请求了一个新的证书,使其成为注册代理,如下所示:
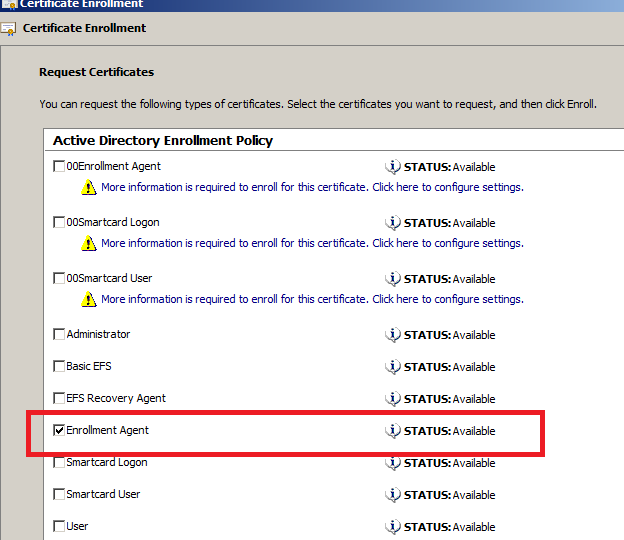
然后生成它,没有问题,我们希望用这个新证书代表用户请求一个证书。但是,在“选择注册代理证书”中,当我们单击“浏览”按钮时,会出现问题,因为没有证书可供选择,如下所示:
没有可供选择的证书。
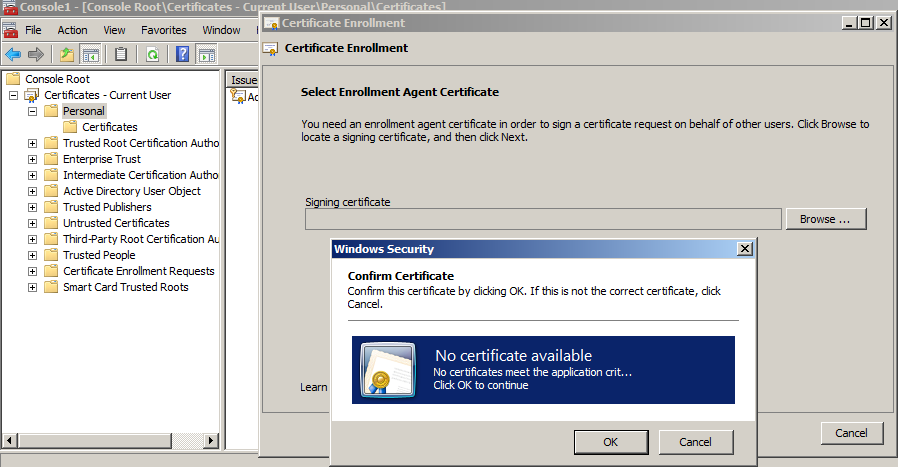
我在网上读了很多文件,但我没有找到解决这个问题的理由!
回答 2
Stack Overflow用户
发布于 2017-09-20 13:27:28
您需要本地用户存储(certmgr.msc)/machine存储(certlm.msc)中的注册代理证书来代表。这是通过在模板上设置签名计数来完成的。
如果签名计数不是0,则不能注册-因为您首先需要注册代理证书.
- 将注册代理证书模板上的签名计数设置为0。
- 注册注册代理证书-对话框将不会弹出。
- 将另一个证书模板上的签名计数设置为1。
- 根据步骤3中的模板注册证书。对话框将弹出。选择在步骤2中注册的证书。
Stack Overflow用户
发布于 2017-08-06 19:48:43
我也有同样的问题(不能选择现有的注册证书)。
解决方案(可能):
检查对已发布的crl的访问和/或刷新注册工作站上的crl缓存。
从高架命令行:
- 删除旧缓存:
certutil -urlcache crl delete - 重新同步crl缓存:
certutil -setreg chain\ChainCacheResyncFiletime @now
https://stackoverflow.com/questions/45300368
复制相似问题
腾讯云开发者

Copyright © 2013 - 2026 Tencent Cloud. All Rights Reserved. 腾讯云 版权所有
深圳市腾讯计算机系统有限公司 ICP备案/许可证号:粤B2-20090059  粤公网安备44030502008569号
腾讯云计算(北京)有限责任公司 京ICP证150476号 | 京ICP备11018762号