
如何在Chrome工具中过滤没有扩展的XHR请求?
如何在Chrome工具中过滤没有扩展的XHR请求?
提问于 2016-07-16 11:56:46
我以前用过regex,但我不是专家。我试过使用像/[^\.]+\b这样的东西,但是我得到的结果太多了。我向localhost上的另一个端口(dev env)提出请求,由于我使用的是角2,所以我在XHR和普通REST调用上获取.js和.html文件。
我不想过滤只看到REST、XHR调用(没有.js或.html扩展的调用)。这个正则表达式是什么?正如我已经说过的,我尝试过使用/[^\.]+\b,但是它没有过滤以".js“结尾的那些。
我要避免的请求:
- http://localhost:9011/dist/services/ng2-file-upload2/ng2-file-upload.js
- http://localhost:9011/dist/services/form.js
我不想回避的请求:
回答 1
Stack Overflow用户
回答已采纳
发布于 2016-07-16 12:30:38
可以通过筛选面板中的MIME类型进行筛选,除其他外:
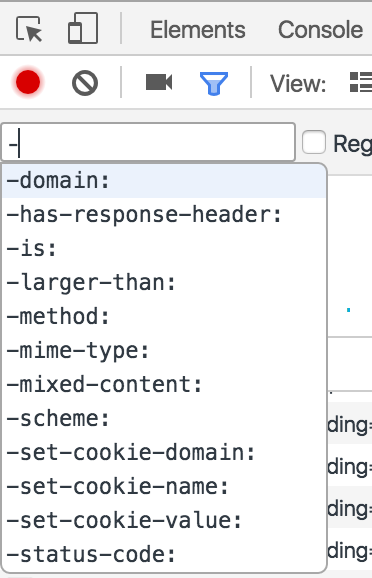
在您的示例中,您可以使用以下方法过滤掉CSS和HTML文件:
-mime-type:text/css -mime-type:text/html我试着想出一个正则表达式,但它在DevTools中似乎不起作用。不过,它在JavaScript中确实有效:
^.*\.(?!(css|html)$).*$- 允许任何字符中的0或更多字符
- 后面跟着一个点
- 此时,它不能在字符串末尾包含
css或html。 - 后面跟着0或多个字符
理论上,这应该过滤掉所有最终包含.css或.html的结果。
页面原文内容由Stack Overflow提供。腾讯云小微IT领域专用引擎提供翻译支持
原文链接:
https://stackoverflow.com/questions/38410959
复制相关文章
相似问题
腾讯云开发者

Copyright © 2013 - 2026 Tencent Cloud. All Rights Reserved. 腾讯云 版权所有
深圳市腾讯计算机系统有限公司 ICP备案/许可证号:粤B2-20090059  粤公网安备44030502008569号
腾讯云计算(北京)有限责任公司 京ICP证150476号 | 京ICP备11018762号