
入站流量的AWS安全组
我有两个AWS Linux服务器。其中一台带有Node.JS HTTPS服务器,第二台运行我的Mongo。
连接到Mongo服务器的唯一方法是通过我的Node.JS服务器。
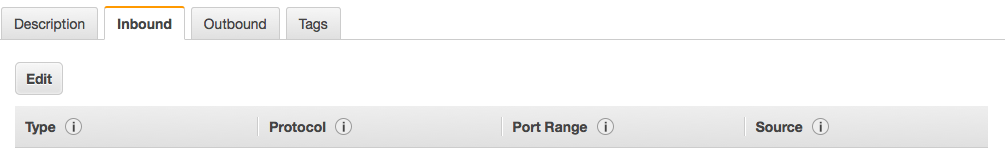
在我所在的Mongo服务器的AWS安全组中,我能够将Node.JS服务器的AWS安全组的名称放在“入站”选项卡的“Source”列中,它允许连接,但我想知道安全组实际上做了什么?
更具体地说,这允许使用什么IP地址?
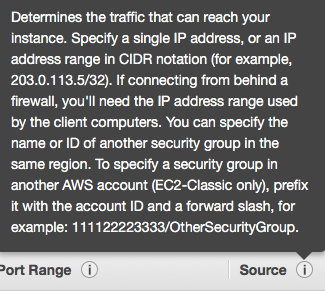
如果单击Source旁边的“i”,它会声明:
回答 1
Stack Overflow用户
发布于 2016-03-28 00:30:57
我最初使用“私有IP地址”在AWS实例之间进行通信,因为根据AWS文件,
私有IP地址是无法通过Internet访问的IP地址。您可以使用私有IP地址在同一网络中的实例(EC2-Classc或VPC)之间进行通信。
但是,经过一些讨论(见下面的评论),似乎更好的解决方案可能是使用AWS安全组。我最初在使用AWS安全小组时犹豫不决是没有根据的。
我担心如果我将分配给我的Node.js服务器的同一个安全组添加到我的MongoDB服务器的入站流量选项卡的“Source”中,那么我的MongoDB服务器将继承相同的入站流量规则(所有流量)。
上述担心是没有根据的,因为将入站源设置为安全组并不继承规则,而只是允许来自分配给该安全组的任何实例的入站通信。
https://stackoverflow.com/questions/36254153
复制相似问题
腾讯云开发者

Copyright © 2013 - 2026 Tencent Cloud. All Rights Reserved. 腾讯云 版权所有
深圳市腾讯计算机系统有限公司 ICP备案/许可证号:粤B2-20090059  粤公网安备44030502008569号
腾讯云计算(北京)有限责任公司 京ICP证150476号 | 京ICP备11018762号