
如何使用nginx安装letsencrypt?
如何使用nginx安装letsencrypt?
提问于 2016-03-17 05:09:41
我使用让人加密在ubuntu上为最新的nginx安装了一个SSL证书。该设置很好,并且运行良好,但有以下例外:
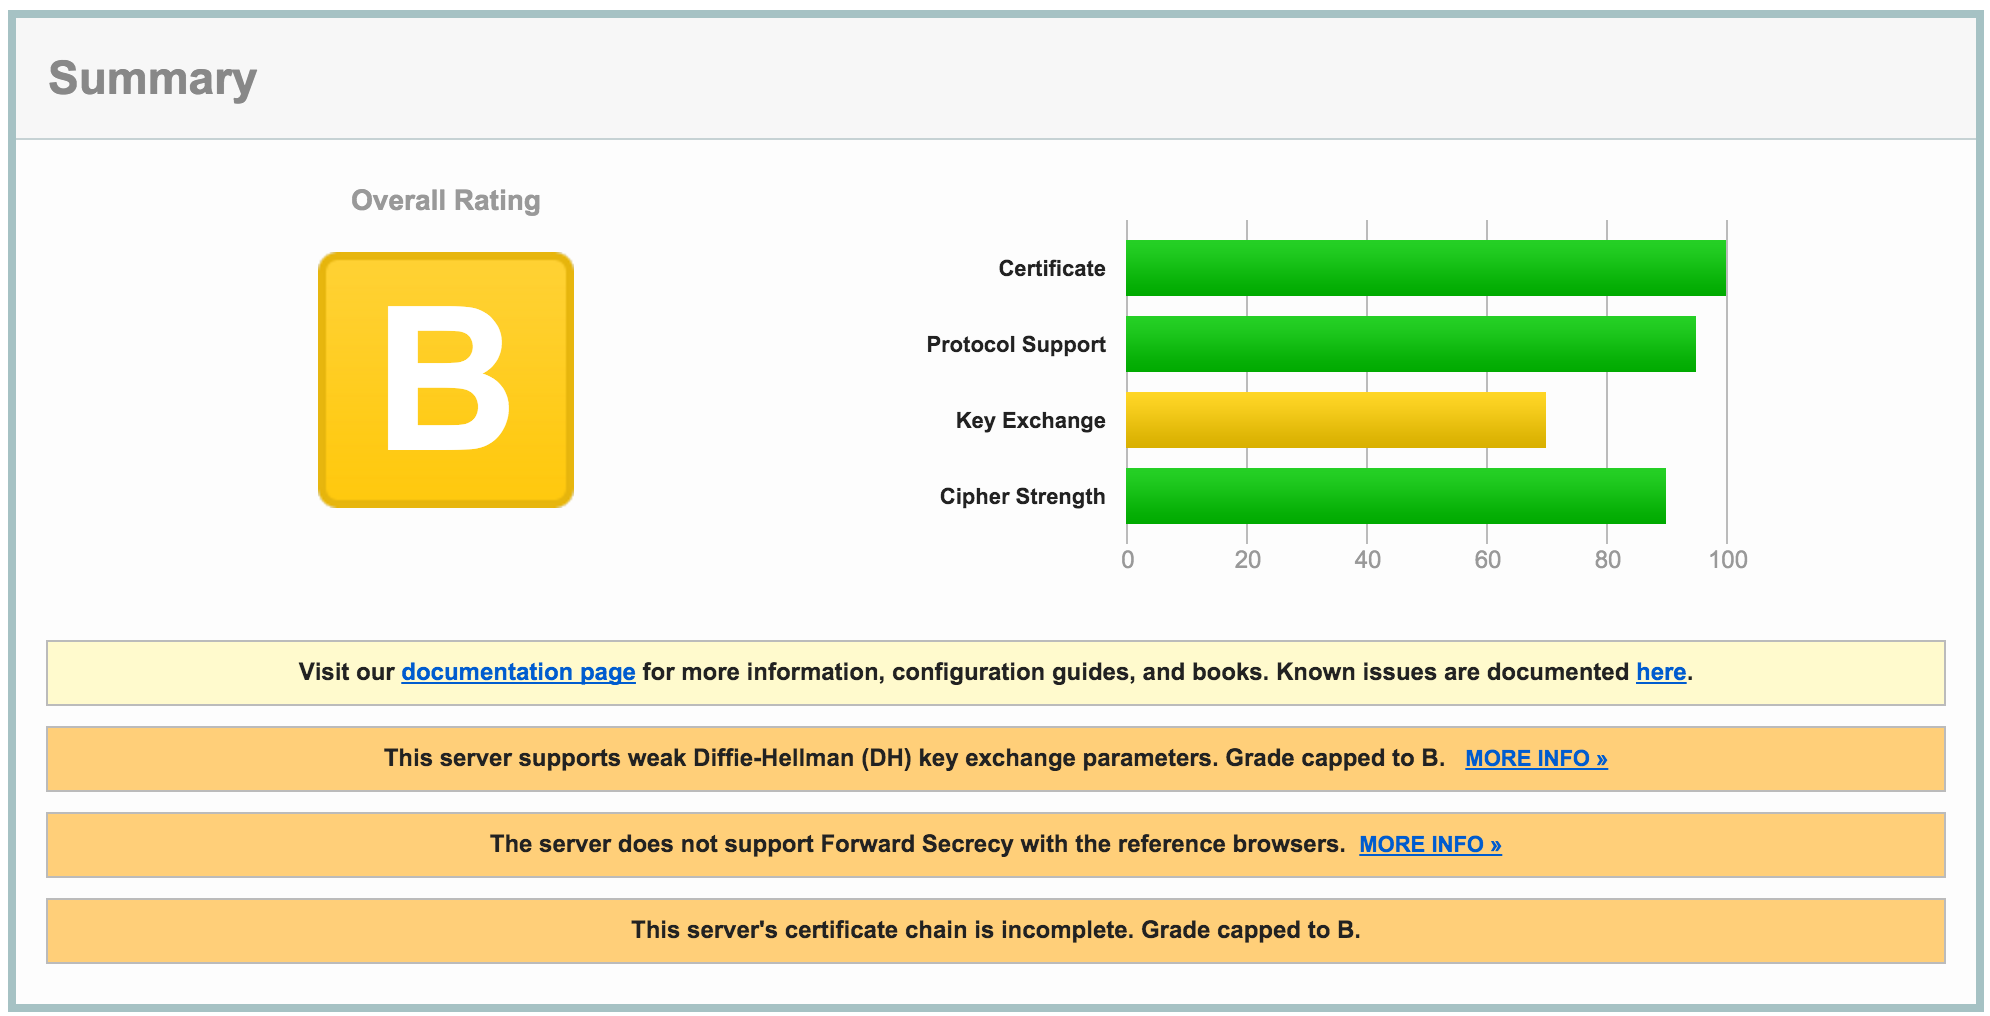
我对SSL还不太了解,不知道到底发生了什么,但我有一个疑问:不久前我为Apache安装了SSL证书,然后就搬到了Nginx,因为它支持http/2。由于nginx插件不稳定,我不得不自己安装证书,这就是我所做的:
在我的nginx (/etc/nginx/conf/default.conf)中,我添加了:
server {
    listen       80;
    server_name  [domain];
    return 301   https://$host$request_uri;
}

server {
    listen       443 http2;
    listen       [::]:443 http2;
    server_name  [domain];

    ssl on;
    ssl_certificate /etc/letsencrypt/live/[domain]/cert.pem;
    ssl_certificate_key /etc/letsencrypt/live/[domain]/privkey.pem;
}
这有可能以某种方式打破了锁链吗?来这里的正确方法是什么?
谢谢各位
回答 1
Stack Overflow用户
回答已采纳
发布于 2016-03-17 06:24:13
1)对于强Diffie-Hellman和避免僵局攻击,请参见这本伟大的手册。
您需要使用以下指令扩展nginx配置(在生成dhparams.pem文件之后):
ssl_ciphers 'ECDHE-RSA-AES128-GCM-SHA256:ECDHE-ECDSA-AES128-GCM-SHA256:ECDHE-RSA-AES256-GCM-SHA384:ECDHE-ECDSA-AES256-GCM-SHA384:DHE-RSA-AES128-GCM-SHA256:DHE-DSS-AES128-GCM-SHA256:kEDH+AESGCM:ECDHE-RSA-AES128-SHA256:ECDHE-ECDSA-AES128-SHA256:ECDHE-RSA-AES128-SHA:ECDHE-ECDSA-AES128-SHA:ECDHE-RSA-AES256-SHA384:ECDHE-ECDSA-AES256-SHA384:ECDHE-RSA-AES256-SHA:ECDHE-ECDSA-AES256-SHA:DHE-RSA-AES128-SHA256:DHE-RSA-AES128-SHA:DHE-DSS-AES128-SHA256:DHE-RSA-AES256-SHA256:DHE-DSS-AES256-SHA:DHE-RSA-AES256-SHA:AES128-GCM-SHA256:AES256-GCM-SHA384:AES128-SHA256:AES256-SHA256:AES128-SHA:AES256-SHA:AES:CAMELLIA:DES-CBC3-SHA:!aNULL:!eNULL:!EXPORT:!DES:!RC4:!MD5:!PSK:!aECDH:!EDH-DSS-DES-CBC3-SHA:!EDH-RSA-DES-CBC3-SHA:!KRB5-DES-CBC3-SHA';
ssl_prefer_server_ciphers on;
ssl_dhparam /etc/nginx/ssl/dhparams.pem;2)要获得正确的证书链,请使用fullchain.pem,而不是cert.pem,详细信息请参见这个伟大的教程。
你会得到一个分数:)
3)作为奖励,试试这一伟大的服务:
页面原文内容由Stack Overflow提供。腾讯云小微IT领域专用引擎提供翻译支持
原文链接:
https://stackoverflow.com/questions/36052119
复制相关文章
相似问题
腾讯云开发者

Copyright © 2013 - 2026 Tencent Cloud. All Rights Reserved. 腾讯云 版权所有
深圳市腾讯计算机系统有限公司 ICP备案/许可证号:粤B2-20090059  粤公网安备44030502008569号
腾讯云计算(北京)有限责任公司 京ICP证150476号 | 京ICP备11018762号