
双符号.cat文件出现错误“主题中没有签名”
我用以下命令行使用从Symantec购买的证书对驱动程序进行windows .sys和.cat文件的双重签名( sys和cat文件都用相同的选项签名):
signtool.exe sign /v /ph /n "MyCorp" /ac "C:\Signing\VeriSign Class 3 Public Primary Certification Authority - G5.cer" /i "VeriSign Class 3 Code Signing 2010 CA" /t "http://timestamp.verisign.com/scripts/timstamp.dll" "MyDriver.cat"
signtool.exe sign /v /ph /n "MyCorp" /ac "C:\Signing\VeriSign Class 3 Public Primary Certification Authority - G5.cer" /i "Symantec Class 3 SHA256 Code Signing CA" /tr "http://timestamp.geotrust.com/tsa" /as /fd sha256 /td sha256 "MyDriver.cat"
Signtool.exe在退出时报告成功。当我通过右键单击签名文件、选择“属性”、转到“数字签名”选项卡查看签名时,就会看到这两个签名。sha1的签名似乎没问题。当我在sha256文件上查看.sys证书的细节时,一切看起来都很好。但是,当我在sha256文件上查看.cat证书的详细信息时,我会看到以下错误:
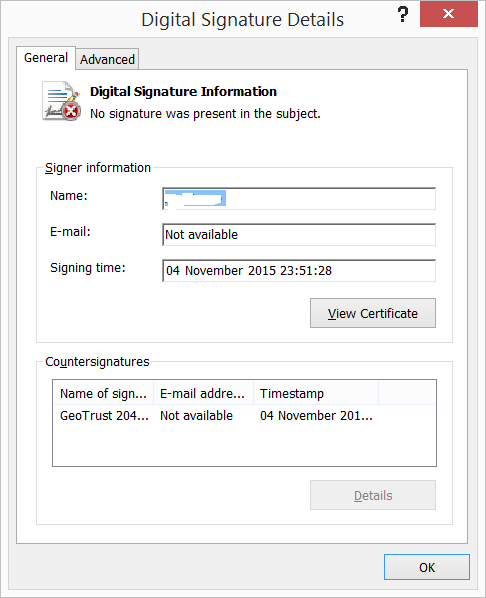
驱动程序不会安装在我配置成相信SHA1在2015年1月1日被废弃的SHA1盒上(而不是它们到期的真正日期,即2016年1月1日)。
我在msdn页面上看到一张便条,上面写着:
请注意,只有.sys文件可以双签名,因为它们是PE文件。
这句话是否试图以一种迂回的方式说.cat文件不能双签名?
如何对cat文件进行签名,以便将它们安装在所有版本的windows上?
回答 3
Stack Overflow用户
发布于 2016-01-06 10:10:21
看来.cat文件不可能是双重签名的。我的解决方案是使用.cat证书对SHA256文件进行签名,但使用signtool命令行选项来创建SHA1签名。与我的驱动程序相关联的.sys文件仍然能够双签名。这似乎适用于我所需要的所有场景。
Stack Overflow用户
发布于 2016-01-04 17:13:53
这只是视觉/美容问题,还是驱动程序安装失败?
一个可能更好和更可靠的双重签名的替代方案是一个安装程序,它包括sha1 1和sha1 2签名的二进制文件,它根据os版本安装正确的集合。由于二进制文件的主要部分是相同的,压缩安装程序的大小也不会增加太多。
Stack Overflow用户
发布于 2016-12-22 14:12:12
应使用下列程序对cat文件进行双重签名:
inf2cat.exe /driver:__Path__ /os:__WindowsVersions__ __TimeStampLink__ signtool.exe签署/v /ac __RootCert__ /t /sha1 /sha1 __CatFile__ __RootCert__ __TimeStampLink__ /td sha256 /fd sha256 /as /sha1 __Sha2ThumbPrint__ __CatFile__
使用windows v10.x (或更高版本)中的签名工具来执行此操作。
https://stackoverflow.com/questions/33542406
复制相似问题
腾讯云开发者

Copyright © 2013 - 2026 Tencent Cloud. All Rights Reserved. 腾讯云 版权所有
深圳市腾讯计算机系统有限公司 ICP备案/许可证号:粤B2-20090059  粤公网安备44030502008569号
腾讯云计算(北京)有限责任公司 京ICP证150476号 | 京ICP备11018762号