
允许访问时拒绝创建App_Data子目录的访问
TLDR见下面的行
在我尝试启用角色的过程中,我只遇到了一个又一个的障碍。我一搞清楚,就会有另一个。我的智慧到了尽头。
我在VS2015企业中使用MSSQLServer 2014中的代码优先迁移。我添加了快捷标签,因为它在错误消息中。我的网站由smarterasp.net托管。
以下是我最近的疑难解答步骤,以帮助我了解我现在的处境:
我已经放弃了这一点:
对此:
对此:
访问拒绝创建App_Data子目录描述:出于安全原因,身份‘网络服务’(此web应用程序正在运行)没有权限在应用程序根目录中创建App_Data子目录。ASP.NET将用于服务(如成员身份和配置文件)的Microsoft数据库文件存储在应用程序的App_Data子目录中。
我包括了这一页的一部分截图:
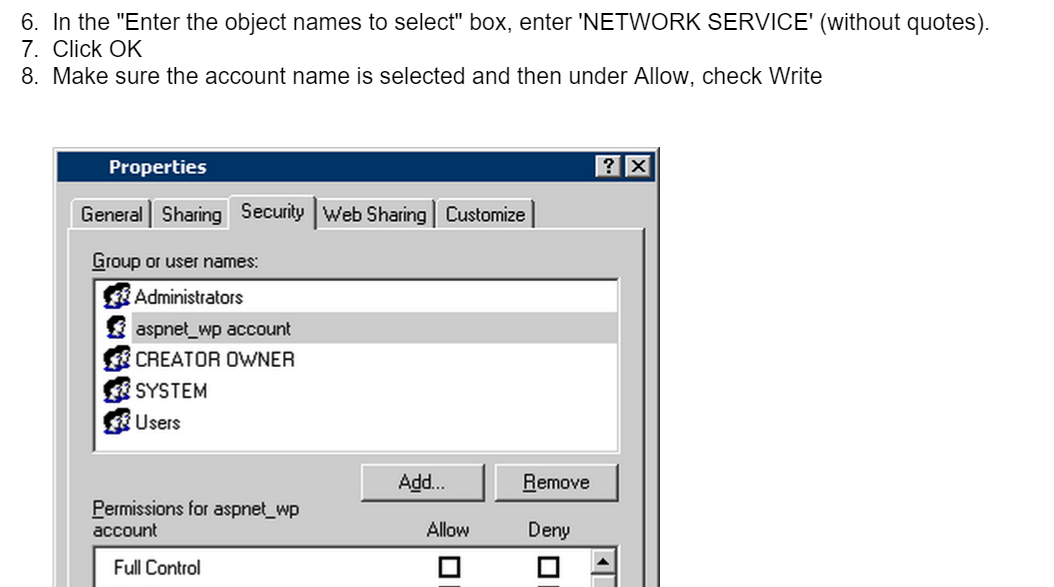
现在,错误页面上的说明已经清楚了,我已经遵循了MSDN的指令,我甚至把它设置为允许修改(黑暗中疯狂的刺伤)。
所以我的:
- Visual文件夹提供网络服务读取权限。
- 项目名称(在Visual /Projects/ Project Name下)文件夹提供网络服务修改、读取和执行、读取和写入权限。
- 同样,App_Data文件夹也会这样做。
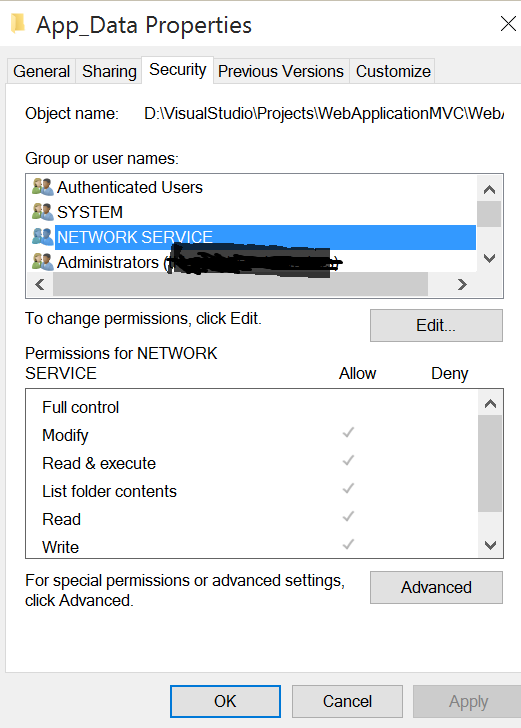
在我的web配置中,我有:
<roleManager
    enabled="true"
    cookieName=".ASPXROLES" cookieTimeout="30"
...
    defaultProvider="AspNetSqlRoleProvider">
</roleManager>

<entityFramework>
<providers>
  <provider invariantName="System.Data.SqlClient"
    type="System.Data.Entity.SqlServer.SqlProviderServices,
        EntityFramework.SqlServer" />
</providers>
我不知道我做错了什么。
任何帮助都是非常感谢的。
编辑
我的头撞在墙上了。
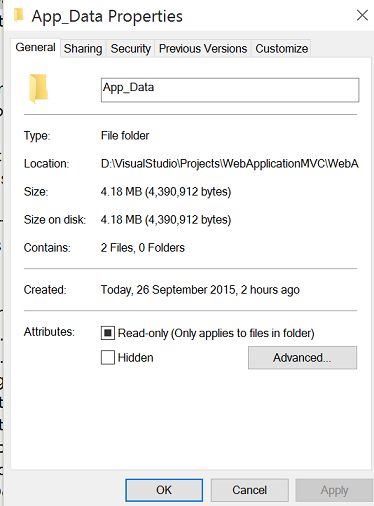
我认为这就是问题所在,在App_Data文件夹上检查了一个只读属性,当我进入该文件夹的设置以及其中的mdf和日志文件时,它们都对用户帐户有读写访问和完全控制。
我已经禁用了父文件夹的继承。
尝试从父文件夹传播继承的属性。我已经检查了我的服务器允许远程连接和任何我能在IIS、SqlServer、文件夹中找到的权限,这让我抓狂。
我不能不检查这个只读属性。
回答 1
Stack Overflow用户
发布于 2015-09-26 09:18:08
当我注释掉以下内容时,它是有效的:
<authorization>
    <allow roles="*" />
....
</authorization>
这一页可能是我真正需要做的事情的一个错误方向。正如我所读的,上传你的应用程序数据是不好的。
当我把它拿出来的时候它就起作用了。我需要修正我的授权,以便用户可以登陆和登录,而不是锁定在所有的管理。没有规定允许匿名者实际登陆该网站。
由于没有关于未经认证而登陆该网站的规定,它正在寻找一个本地数据库。
我想感谢https://stackoverflow.com/users/734151/personne3000将我引导到主机服务器文件,因为我忽略了在服务器站点上检查它们,并且只在filezilla上这样做,那里有两种不同的东西。
https://stackoverflow.com/questions/32785439
复制相似问题
腾讯云开发者

Copyright © 2013 - 2026 Tencent Cloud. All Rights Reserved. 腾讯云 版权所有
深圳市腾讯计算机系统有限公司 ICP备案/许可证号:粤B2-20090059  粤公网安备44030502008569号
腾讯云计算(北京)有限责任公司 京ICP证150476号 | 京ICP备11018762号