
通过sqlmap验证sql注入
通过sqlmap验证sql注入
提问于 2015-09-14 14:45:07
我有一个小应用程序,有一个字段我可以写一个数字并提交它,页面请求转到服务器,我得到一个响应或没有响应(根据参数)。
现在,我检查了sql注入字段,发现它是可注入的,这对我来说很好,因为我处于测试模式。
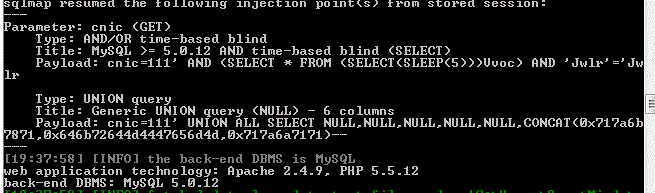
这就是结果,现在我可以验证这些字段实际上是可注入的,我试图在字段中复制有效负载并提交它,但是它没有工作。
接受参数的查询如下所示
$q = " select * from users where id = $_REQUEST['cnic']";

// REST OF CODE FOR ITERATING QUERY回答 1
Stack Overflow用户
回答已采纳
发布于 2015-09-16 23:14:05
鉴于sqlmap使用和/或基于时间的基于时间的盲注入,您需要查看,执行查询所花费的时间。
如果提交值"111' AND (SELECT * FROM (SELECT...“,则需要5秒或更长时间(因为在其中执行SLEEP(5) )。
请参阅sqlmap文档,我相信它们在这里描述得更深入。
页面原文内容由Stack Overflow提供。腾讯云小微IT领域专用引擎提供翻译支持
原文链接:
https://stackoverflow.com/questions/32567707
复制相关文章
相似问题
腾讯云开发者

Copyright © 2013 - 2026 Tencent Cloud. All Rights Reserved. 腾讯云 版权所有
深圳市腾讯计算机系统有限公司 ICP备案/许可证号:粤B2-20090059  粤公网安备44030502008569号
腾讯云计算(北京)有限责任公司 京ICP证150476号 | 京ICP备11018762号