
是否有可能将存储库锁定在Bitbucket上?
背景
我有大约21个包含maven项目的私有存储库。这些项目连接到Jenkins服务器。每个项目最多有8个脚本,以阻止它花费过多的时间来测试每个区域。
问题
当某人完成一个脚本时,他们会上传到正确的bitbucket存储库,但问题是,团队中的一些人在上传时可能会粗心大意,并且会上传到已经包含大量脚本的存储库中。
问题
我是否有可能仅仅锁定一个存储库,这样就不能由粗心大意的人再提交了,我想尽量减少这一点,因为恢复之后不得不重新构建Jenkins项目是很痛苦的。
回答 1
Stack Overflow用户
发布于 2021-10-28 13:23:31
使用Bitbucket 7.9.1作为参考:
有几种方法可以防止您的集成分支(通常是master )因一时兴起而被编辑。
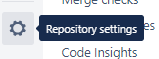
这些设置是使用存储库设置应用的,通常位于bitbucket服务器上存储库网页的左侧:
首先,我建议要求拉请求。这可以从存储库设置中的分支权限选项卡执行,方法是单击“添加权限”:
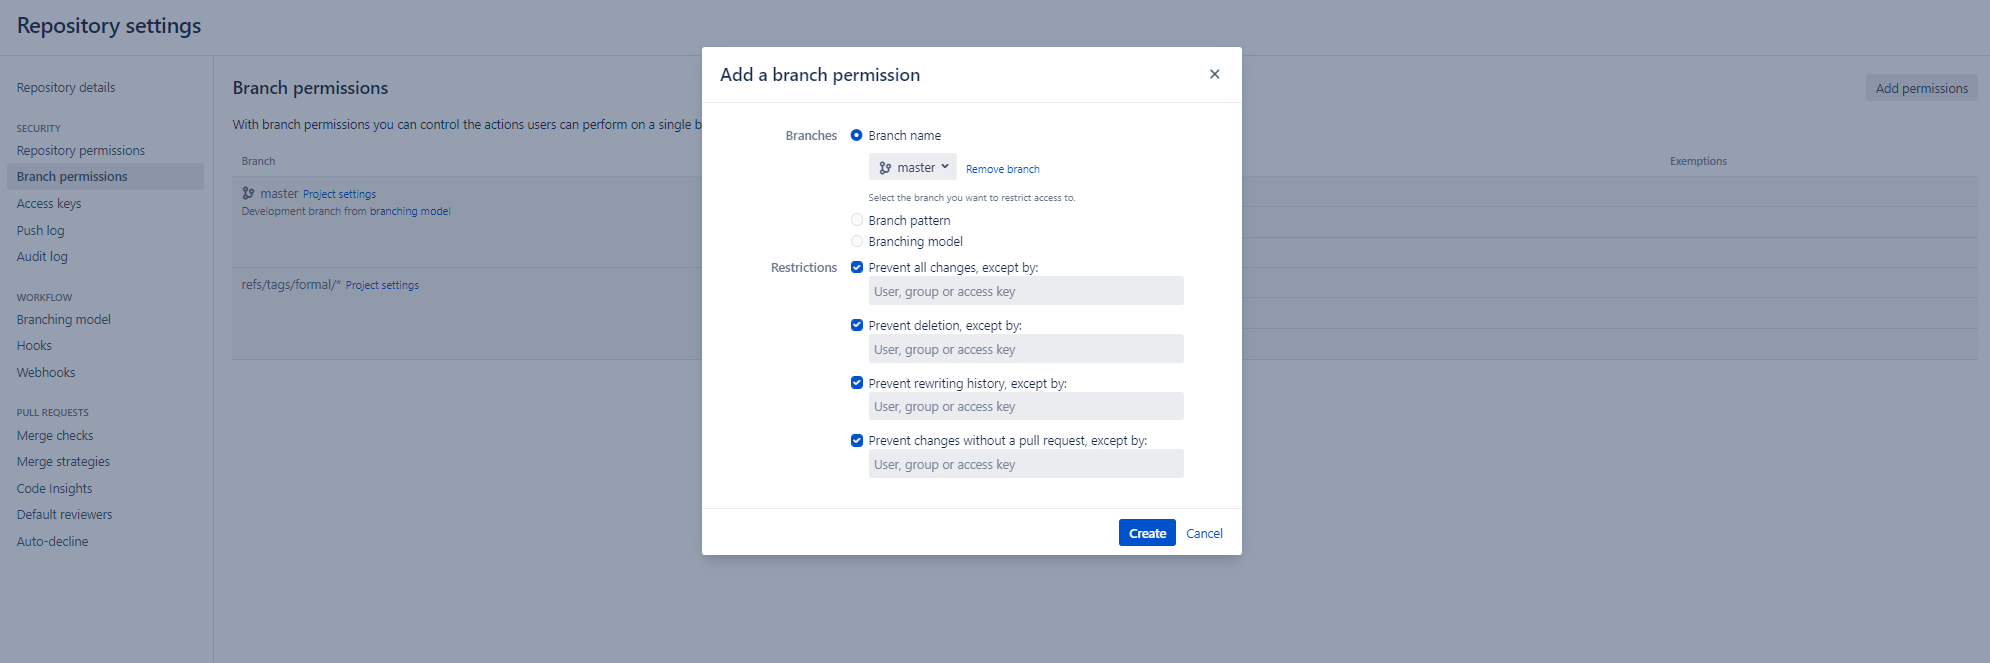
通过检查相关复选框,防止在没有拉请求的情况下进行更改。拉请求确保在未经项目所有者或其他授权人员审查和批准之前,不会将更改合并到您的集成分支。可以使用左侧的默认审阅器选项卡配置所需的审阅器。
此外,用户访问可以更一般地限制在repository权限页面上,在该页面中,用户被分配到存储库的读、写或管理访问。任何具有读访问权限的人都可以克隆和获取,但不能推送到存储库。任何具有写访问权限的人都可以克隆、获取、推送等等,但不能从Bitbucket网页更改存储库设置。任何拥有管理权限的人都可以更改存储库设置,也可以克隆、获取、推送等等。
https://stackoverflow.com/questions/32098788
复制相似问题
腾讯云开发者

Copyright © 2013 - 2026 Tencent Cloud. All Rights Reserved. 腾讯云 版权所有
深圳市腾讯计算机系统有限公司 ICP备案/许可证号:粤B2-20090059  粤公网安备44030502008569号
腾讯云计算(北京)有限责任公司 京ICP证150476号 | 京ICP备11018762号