
自托管OWIN WebAPI上的SSL加密
自托管OWIN WebAPI上的SSL加密
提问于 2015-07-17 09:10:05
回答 1
Stack Overflow用户
回答已采纳
发布于 2015-10-30 11:58:13
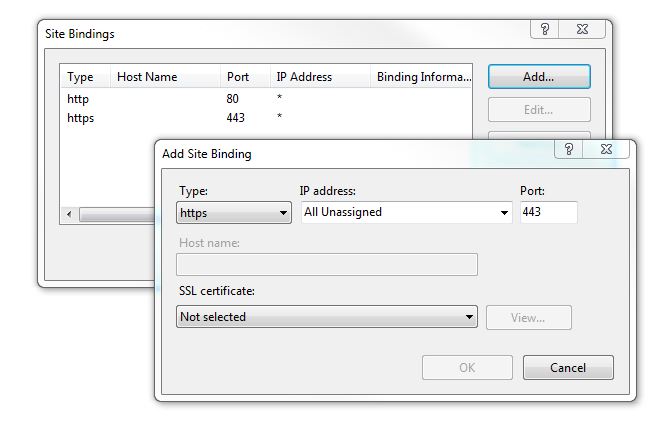
您希望将SSL运行到面向外部世界的端口。实际上,哪个端口并不重要,但按照约定,443是SSL的默认端口,因此不需要显式端口。如果您不希望用户必须显式地输入端口,则需要
- 在端口443上运行应用程序或
- 更改默认SSL端口
在创建站点绑定时,可以更改默认端口:
页面原文内容由Stack Overflow提供。腾讯云小微IT领域专用引擎提供翻译支持
原文链接:
https://stackoverflow.com/questions/31472175
复制相关文章
相似问题
腾讯云开发者

Copyright © 2013 - 2026 Tencent Cloud. All Rights Reserved. 腾讯云 版权所有
深圳市腾讯计算机系统有限公司 ICP备案/许可证号:粤B2-20090059  粤公网安备44030502008569号
腾讯云计算(北京)有限责任公司 京ICP证150476号 | 京ICP备11018762号