
LinkedIn OAuth异常范围NOT_AUTHORIZED r_fullprofile
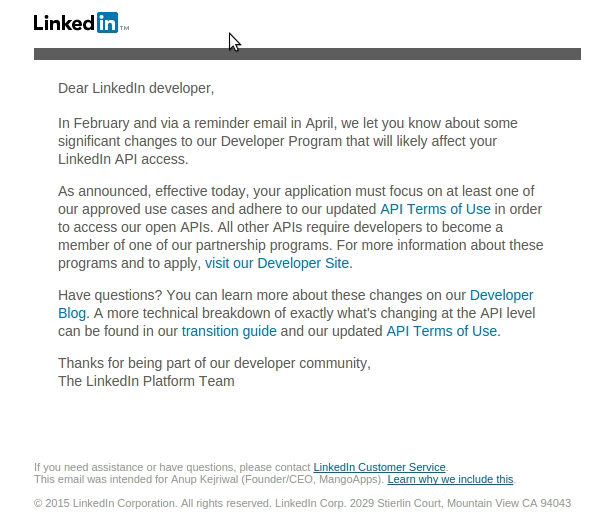
直到今天,我收到了一封来自LinkedIn的电子邮件,显示了一些重要的API更改,一切都很顺利。随后,我在通过.验证用户时发现了异常。LinkedIn。
下面是日志中的异常
OAuth::Problem (Scope NOT_AUTHORIZED : r_fullprofile):
  oauth (0.4.7) lib/oauth/consumer.rb:178:in `request'
  oauth (0.4.7) lib/oauth/consumer.rb:194:in `token_request'
  oauth (0.4.7) lib/oauth/consumer.rb:136:in `get_request_token'
获取请求令牌的OAuth逻辑。
consumer = OAuth::Consumer.new(LINKED_IN_API_KEY, LINKED_IN_SECRET_KEY,
                 {
                   :site               => "https://api.linkedin.com",
                   :scheme             => :header,
                   :http_method        => :post,
                   :request_token_path => "/uas/oauth/requestToken?scope=r_fullprofile",
                   :access_token_path  => "/uas/oauth/accessToken",
                   :authorizeEmapath     => "/uas/oauth/authorize"
                 })

### Exception occurs at this call.
request_token = consumer.get_request_token(:oauth_callback => callback_url)
来自LinkedIn的邮件
我的分析到现在
如果我将作用域更改为r_basicprofile,它可以正常工作,但我无法获得通过身份验证的linkedin用户的skills信息。
为了满足API的更改,我需要做哪些额外的更改?
回答 2
Stack Overflow用户
发布于 2015-06-18 18:04:42
从 May 12, 2015开始,Linkedin限制了开放API.
对r_fullprofile作用域的访问要求您从LinkedIn申请并获得对此信息的访问权限。完整的配置文件字段仅适用于已应用并已批准用于Apply with LinkedIn用例的应用程序。
解决方案:
向LinkedIn申请合作伙伴状态,解释您的集成是什么以及它是如何工作的。如果它符合的标准,“我们认为它们为成员、开发人员和LinkedIn提供了价值”,那么将为该应用程序保留部分或所有受限端点,而且只有该应用程序才能打开。
成员配置文件字段
所有LinkedIn开发人员都可以使用以下配置文件字段:
- 基本剖面场
- 位置场
- 位置场
成员配置文件字段可应用于LinkedIn开发人员:
以下选择的配置文件字段仅适用于已申请并已批准使用LinkedIn用例的应用程序:
- 全剖面场
- 联系人信息字段
- 公司领域
- 出版领域
- 专利领域
- 语言场
- 技能场
- 认证领域
- 课程场
- 教育领域
- 义工场
查看此 linkedin page ,以了解哪些字段可供所有开发人员使用,哪些字段不可用。。
Stack Overflow用户
发布于 2015-05-13 10:08:50
我在https://apigee.com/console/linkedin试过这个https://apigee.com/console/linkedin。
这是在阿比吉提供技能,但在这里的https://developer.linkedin.com/docs/fields,技能是你需要得到领英批准。
https://stackoverflow.com/questions/30211460
复制相似问题
腾讯云开发者

Copyright © 2013 - 2026 Tencent Cloud. All Rights Reserved. 腾讯云 版权所有
深圳市腾讯计算机系统有限公司 ICP备案/许可证号:粤B2-20090059  粤公网安备44030502008569号
腾讯云计算(北京)有限责任公司 京ICP证150476号 | 京ICP备11018762号