
发布的带有组织帐户身份验证的ASP.NET MVC 5应用程序重定向回本地主机
我在发布一个使用组织帐户进行身份验证的web应用程序时遇到了问题。也就是说,我选择在azure网站上发布它,使用新的azure SQL数据库作为承租数据库。我使用单一帐户并指定.onmicrosoft.com域。
一步步地:
- 新的ASP.NET应用程序
- 更改身份验证->组织帐户-> Cloud -单一组织,域:.onmicrosoft.com,访问级别:单登录
- 云中的Microsoft ->主机(选中),网站
- Azure中的选定数据库服务器
- IIS中的调试/运行按预期工作,它将转到组织页进行身份验证,然后浏览回主页/索引,在导航窗格中显示用户的电子邮件。
- 发布带有默认(自动生成)概要文件的Web会产生以下几个错误: 6.1。默认情况下,它浏览到http,而不是https。手动浏览到https://...。重定向到onmicrosoft.com进行身份验证,在身份验证成功完成后,重定向回
https://localhost:xxxxx
在哪里可以为组织帐户配置重定向URL?我已经完成了以前的一些项目-- Microsoft帐户身份验证,并且我知道客户机id和机密id绑定到特定的返回url,但我不知道在使用组织帐户时在哪里查找应用程序属性。
谢谢。
预拖。
回答 3
Stack Overflow用户
发布于 2015-01-11 20:07:58
回答我的问题。以下是一个可行的工作流程:
- 来自Visual 2013,Project->New-> Web ->ASP.NETWeb应用程序
- 名称: WebApplication2
- 新ASP.NET项目- WebApplication2 选择一个模板: MVC。 b.更改认证 一、组织账户二。云-单一组织三。域名:.onmicrosoft.com iv.访问级别:单点登录 c.好的
- 配置Microsoft网站 a.网站名称: WebApplicationXXXXX b.区域:北欧 c.数据库服务器:现有数据库服务器 数据库用户名: admin e.数据库密码: admin_password f.好的
- 使用默认配置文件发布,而不更改任何参数。
结果将是应用程序中的服务器错误。在地址栏中,它将是
http://webapplicationXXXXX.azurewebsites.net/ - 浏览到https而不是http:
https://webapplicationXXXXX.azurewebsites.net/a.它将正确地重定向到组织帐户。成功认证后,它将被重定向回https://localhost:44310/,无法从Azure网站访问,因此它将失败。 - 再次启动发布,并进行一些更正,发布Web
a.连接->DestinationUrl:
https://webapplicationXXXXX.azurewebsites.net/b.设置->启用组织身份验证(检查) 域名:.onmicrosoft.com ii.访问级别:单点登录 c.出版
它可能无法第一次进行身份验证(不知道为什么),但是当手动浏览到https://webapplicationXXXXX.azurewebsites.net/时,它就会正常工作。通过跳过上面的步骤5和6,工作流就变得可行了。这是另一个问题,如果它是最优的,并根据最佳做法。
Stack Overflow用户
发布于 2015-06-30 18:30:26
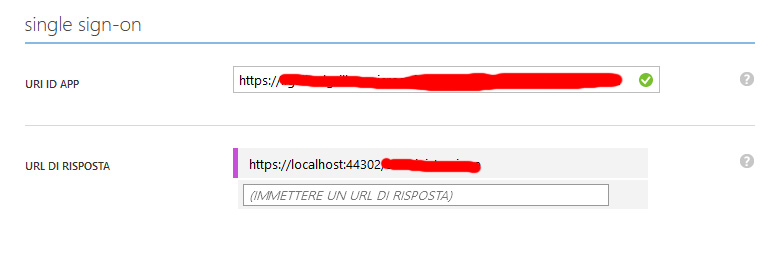
您可以在管理面板(azure)的活动目录中设置组织帐户的url。
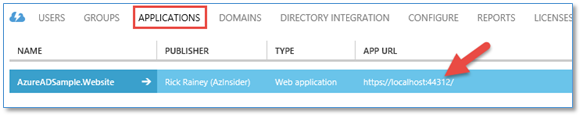
在Active Directory中选择您的应用程序,单击应用程序名称-> config ->上的->配置返回url
Stack Overflow用户
发布于 2017-04-27 10:34:03
我也有同样的问题,但是在Visual 2015和2017中已经删除了启用组织身份验证选项。
您必须在ADFS服务器上编辑依赖方信任。右键单击> Properties > Endpoint >添加指向https根站点URL的>设置为默认值的滴答。
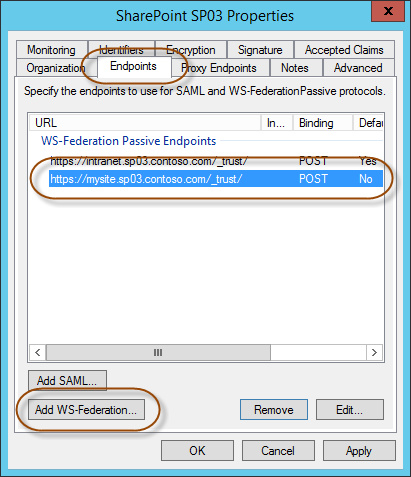
我的站点现在使用ADFS进行工作和身份验证。
https://stackoverflow.com/questions/27887947
复制相似问题
腾讯云开发者

Copyright © 2013 - 2026 Tencent Cloud. All Rights Reserved. 腾讯云 版权所有
深圳市腾讯计算机系统有限公司 ICP备案/许可证号:粤B2-20090059  粤公网安备44030502008569号
腾讯云计算(北京)有限责任公司 京ICP证150476号 | 京ICP备11018762号