
在Google的目录API中,当"crypt“作为hashFunction提供给用户时,需要什么样的散列格式?
在Google的目录API中,当"crypt“作为hashFunction提供给用户时,需要什么样的散列格式?
提问于 2014-07-24 04:47:15
根据文档,hashFunction接受'crypt‘作为有效值。我的问题是弄清楚这到底是什么类型的哈希。
一个由PHP password_hash函数生成的哈希请求(我理解它使用的是密码)无法工作。
请求:
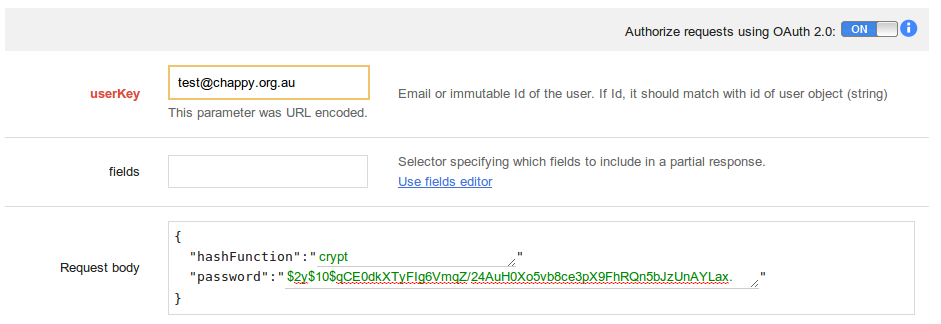
答复:
{
 "error": {
  "errors": [
   {
    "domain": "global",
    "reason": "invalid",
    "message": "Invalid Input: $2y$10$qCE0dkXTyFIg6VmqZ/24AuH0Xo5vb8ce3pX9FhRQn5bJzUnAYLax."
   }
  ],
  "code": 400,
  "message": "Invalid Input: $2y$10$qCE0dkXTyFIg6VmqZ/24AuH0Xo5vb8ce3pX9FhRQn5bJzUnAYLax."
 }
}
(提供的哈希是从密码“hello”生成的)。
谷歌会接受的有效哈希的例子是什么?
回答 1
Stack Overflow用户
回答已采纳
发布于 2014-08-17 06:12:38
我相信我已经弄明白了(例如密码都是hello):
- 使用基于DES的方案生成的密码被接受为
- 示例: saPPmoXIbs91M
- 使用基于MD5的方案生成的密码(从$1美元开始)被接受为
- 例子:$1$2p5.hs1.$.MKLW7B4Bi.EQMd6agPzO.
- 使用SHA-256或SHA-512方案生成的密码(分别以$5$和$6$开始)将被接受。
- 用基于河豚的方案生成的密码(从$2开始)是不接受的
接受的散列是htpasswd使用-m或-d创建的相同类型的哈希。
在PHP中使用crypt($password)生成的密码将被接受(如果您不指定salt),但是更新的、更安全的password_hash($password)不会被接受。
页面原文内容由Stack Overflow提供。腾讯云小微IT领域专用引擎提供翻译支持
原文链接:
https://stackoverflow.com/questions/24925304
复制相关文章
相似问题
腾讯云开发者

Copyright © 2013 - 2026 Tencent Cloud. All Rights Reserved. 腾讯云 版权所有
深圳市腾讯计算机系统有限公司 ICP备案/许可证号:粤B2-20090059  粤公网安备44030502008569号
腾讯云计算(北京)有限责任公司 京ICP证150476号 | 京ICP备11018762号