
在Windows上为我的ASP.NET站点搜索注入脚本代码
我的网站可能被黑了。我在我的页面中找到了来自bigcatsolutions.com的bigcatsolutions.com。它触发了一个附属程序的弹出。默认情况下,脚本不在页面上,我想知道如何找到它被注入的位置。这个脚本有时会注入其他广告站点。
在铬中,我看到:
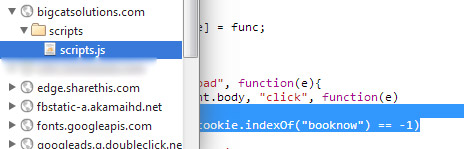
注入的脚本代码:
function addEvent(obj, eventName, func) {
    if (obj.attachEvent) {
        obj.attachEvent("on" + eventName, func);
    } else if (obj.addEventListener) {
        obj.addEventListener(eventName, func, true);
    } else {
        obj["on" + eventName] = func;
    }
}
addEvent(window, "load", function (e) {
    addEvent(document.body, "click", function (e) {
        if (document.cookie.indexOf("booknow") == -1) {
            params = 'width=800';
            params += ', height=600';
            params += ', top=50, left=50,scrollbars=yes';
            var w = window.open("http://booknowhalong.com/discount-news", 'window', params).blur();
            document.cookie = "booknow";
            window.focus();
        }
    });
})
我的站点已经从我的托管公司移到AmazonWindows2013Server,并且仍然存在问题,所以这意味着代码仍然驻留在服务器的某个地方。我的站点是使用ASP.ENT / C#构建的。
我做过的事:
- 尝试搜索原始aspx和aspx.cs代码文件。
回答 2
Stack Overflow用户
发布于 2013-11-21 10:54:11
您是否检查了IIS日志,以确定它们是否击中了特定的页面并将其注入其中?
从数据库加载任何数据吗?你可以在桌子上登记,看看是否有什么不寻常的东西出现在那里。
.aspx页面不可能实际进行物理修改,更不可能是.aspx.cs文件作为DLL编译到BIN文件夹中。更有可能的情况是,恶意站点正在将其脚本注入到不安全的页面中。另一个可能的攻击矢量是,您已经通过SQL注入获得了恶意代码,并且每次都会加载它。
Stack Overflow用户
发布于 2013-12-03 11:00:45
在深入搜索之后,我在第一次运行时就错过了它,我发现脚本被注入到ASP.NET主页中。
我在所有文件中搜索一个特定的字符串,这就是我找到它的方法。似乎服务器本身被攻破了,黑客将代码放入了多个网站。
因此,对于那些有这类问题的人,我建议运行文本搜索,并尝试找到URL,这是紧跟运行脚本。
希望这能帮助和感谢你的时间。
https://stackoverflow.com/questions/20118074
复制相似问题
腾讯云开发者

Copyright © 2013 - 2026 Tencent Cloud. All Rights Reserved. 腾讯云 版权所有
深圳市腾讯计算机系统有限公司 ICP备案/许可证号:粤B2-20090059  粤公网安备44030502008569号
腾讯云计算(北京)有限责任公司 京ICP证150476号 | 京ICP备11018762号