
RoleManager和SimpleMembershipProvider不能与AuthorizeAttribute一起使用
我有一个Asp.Net MVC 5应用程序。我只想使用用户角色来授权某些人使用特定的操作。我已经像这样修改了Web.config文件:
<roleManager enabled="true"/>
<membership defaultProvider="SimpleMembershipProvider">
  <providers>
    <clear/>
    <add name="SimpleMembershipProvider" type="WebMatrix.WebData.SimpleMembershipProvider, WebMatrix.WebData" />
  </providers>
</membership>
我是这样将用户添加到角色中的:
if (!await Roles.RoleExists(role))
    await Roles.CreateRole(new Role(role));
await Roles.AddUserToRole(role, user.Id);
目前,我可以通过这样的代码来访问用户的角色:
    public static async Task<IEnumerable<string>> GetUserRoles(string username)
    {
        if (string.IsNullOrEmpty(username))
            return new string[0];
        string userId = await Logins.GetUserId(IdentityConfig.LocalLoginProvider, username);
        var roles = await Roles.GetRolesForUser(userId);
        return roles;
}但是,当我尝试使用Authorize属性访问角色时,页面会被卡住,没有任何负载。
[Authorize(Roles = "Admin")]
public ActionResult Index()
{
    return View(db.Restaurants.ToList());
}
我在这里做错什么了?
更新:
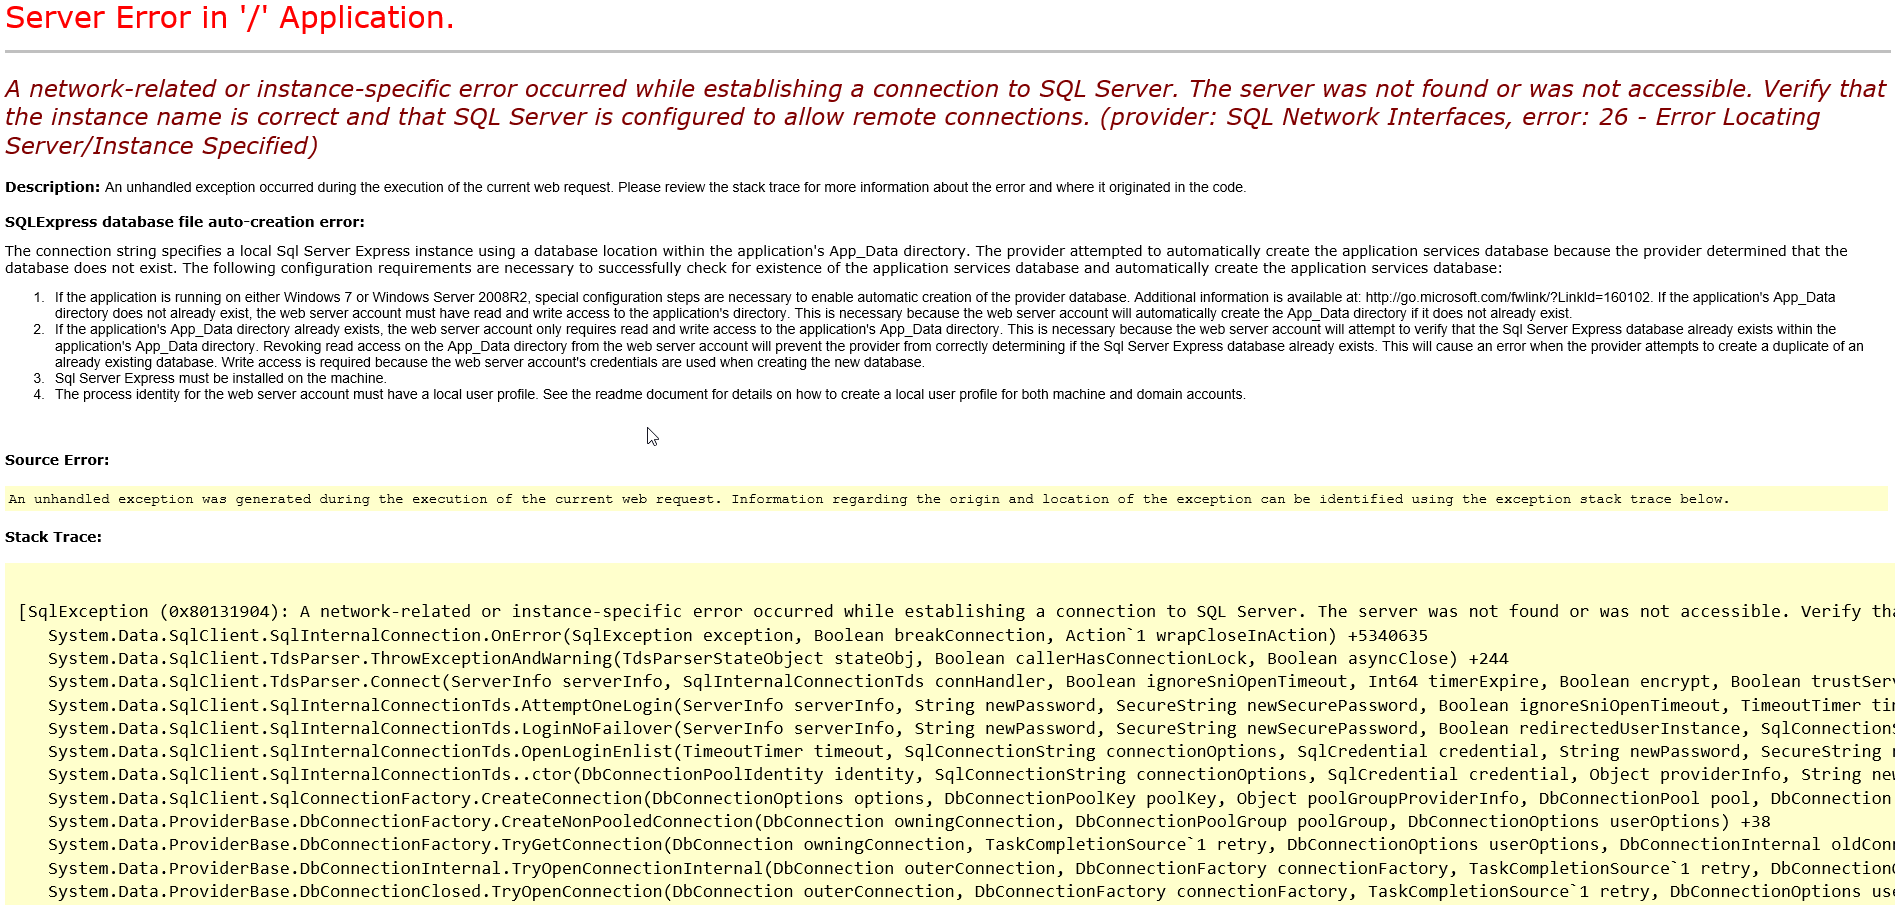
过一段时间,网页将显示此错误:
回答 3
Stack Overflow用户
发布于 2013-09-17 18:57:40
您不能将旧的成员身份/角色与新的标识系统真正混合。你需要选择一个或另一个。假设您通过新的标识apis将用户添加到管理角色,则授权属性应该工作得很好。
在底部,本文演示了角色Mvc5教程
Stack Overflow用户
发布于 2014-02-17 17:29:40
我也有同样的问题,这与你的连接字符串无关。在web.config中添加以下内容:
答案是:http://blog.luppes.com/2013/12/08/mvc5-authentication-roles-failure/
Stack Overflow用户
发布于 2013-09-17 20:51:45
从ASP.NET 4.5.1/ is 2013开始,MVC ( MVC5 )不再是一个单独的产品,而是完全集成到ASP.NET中,这是微软新一代ASP.NET战略的一部分。
除此之外,微软还开发了一种名为ASP.NET标识的新型身份管理系统,它不使用遗留的成员系统。
基本上,如果您想使用旧的成员资格系统,则需要使用MVC4或更早版本。如果要使用ASP.NET标识,则使用MVC5。
https://stackoverflow.com/questions/18843835
复制相似问题
腾讯云开发者

Copyright © 2013 - 2026 Tencent Cloud. All Rights Reserved. 腾讯云 版权所有
深圳市腾讯计算机系统有限公司 ICP备案/许可证号:粤B2-20090059  粤公网安备44030502008569号
腾讯云计算(北京)有限责任公司 京ICP证150476号 | 京ICP备11018762号