
SSL iframe嵌入在其他网站上。
如果来自域与SSLcertificate将嵌入到其他网站(foo.com)。
- 必须有SSL证书?
- 如果foo.com有SSL证书,会不会是安全错误?certificate.
- If foo.com有foo.com的SSL证书,但是如果foo.com域有其他SSL foo.com foo.com还没有foo.com证书,会不会是安全错误?
回答 4
Stack Overflow用户
发布于 2010-03-05 20:23:45
只有当嵌入站点使用SSL时,
- No.
- You才会获得安全错误,而iFramed站点则不会。无论网站是否使用不同的证书,这都不重要。
- No。(这不是与#1相同的问题吗?)
摘要
在主页面和iframed页之间拥有不同的证书不是问题。
将https://页面与<iframe />嵌入到http://页面上并不是问题。
但是,如果您正在运行一个通过https://嵌入非安全页的http://安全页面,那么您可能会得到以下内容(Internet ):
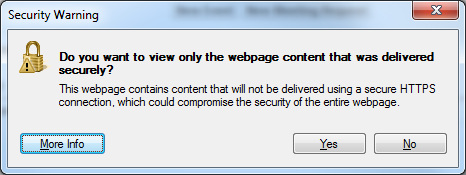
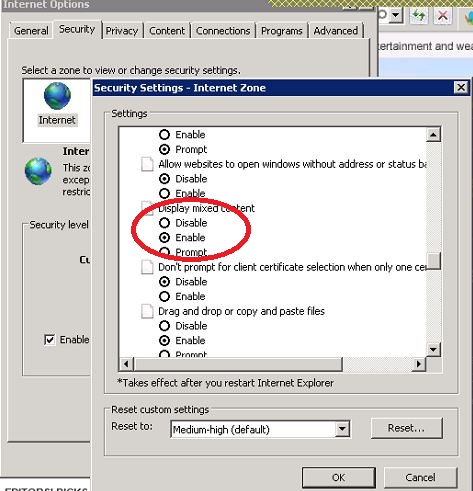
它取决于浏览器及其设置。例如,在IE中,您可以关闭它:
Stack Overflow用户
发布于 2010-03-05 15:17:06
查看iFrame的最佳方法是将它看作一个几乎单独的浏览器。如果foo.com不是SSL,但是iFramed站点是SSL,则不会收到任何错误。
如果您切换到foo.com有SSL而IFramed站点没有的地方,您可以从浏览器中得到关于混合内容的安全警告。
Stack Overflow用户
发布于 2011-11-16 02:59:43
这两个网站是否使用不同的SSL证书并不重要。但是,如果正在被iframed保护的网站没有SSL保护,即使嵌入iframe的网站是SSL保护的,您也会得到部分加密的错误消息。我之所以知道这是因为这就是我现在要面对的问题。我的网页只有在我取出没有SSL保护的iframed网站后才被保护。
https://stackoverflow.com/questions/2387691
复制相似问题
腾讯云开发者

Copyright © 2013 - 2026 Tencent Cloud. All Rights Reserved. 腾讯云 版权所有
深圳市腾讯计算机系统有限公司 ICP备案/许可证号:粤B2-20090059  粤公网安备44030502008569号
腾讯云计算(北京)有限责任公司 京ICP证150476号 | 京ICP备11018762号