
一个NAT网关能跨越多个AZ吗?
当我配置NAT网关时,我将不得不选择一个子网,因此据我所知,一个子网的NAT网关属于一个可用性区域。
然后我看到了下面的陈述
如果您拥有多个可用性区域中的资源,并且它们共享一个NAT网关,那么如果NAT网关的可用性区域关闭,则其他可用性区域中的资源将失去互联网接入,以创建一个与可用性区域无关的体系结构,在每个可用性区域中创建一个NAT网关,并配置您的路由以确保资源在相同的可用性区域中使用NAT网关。
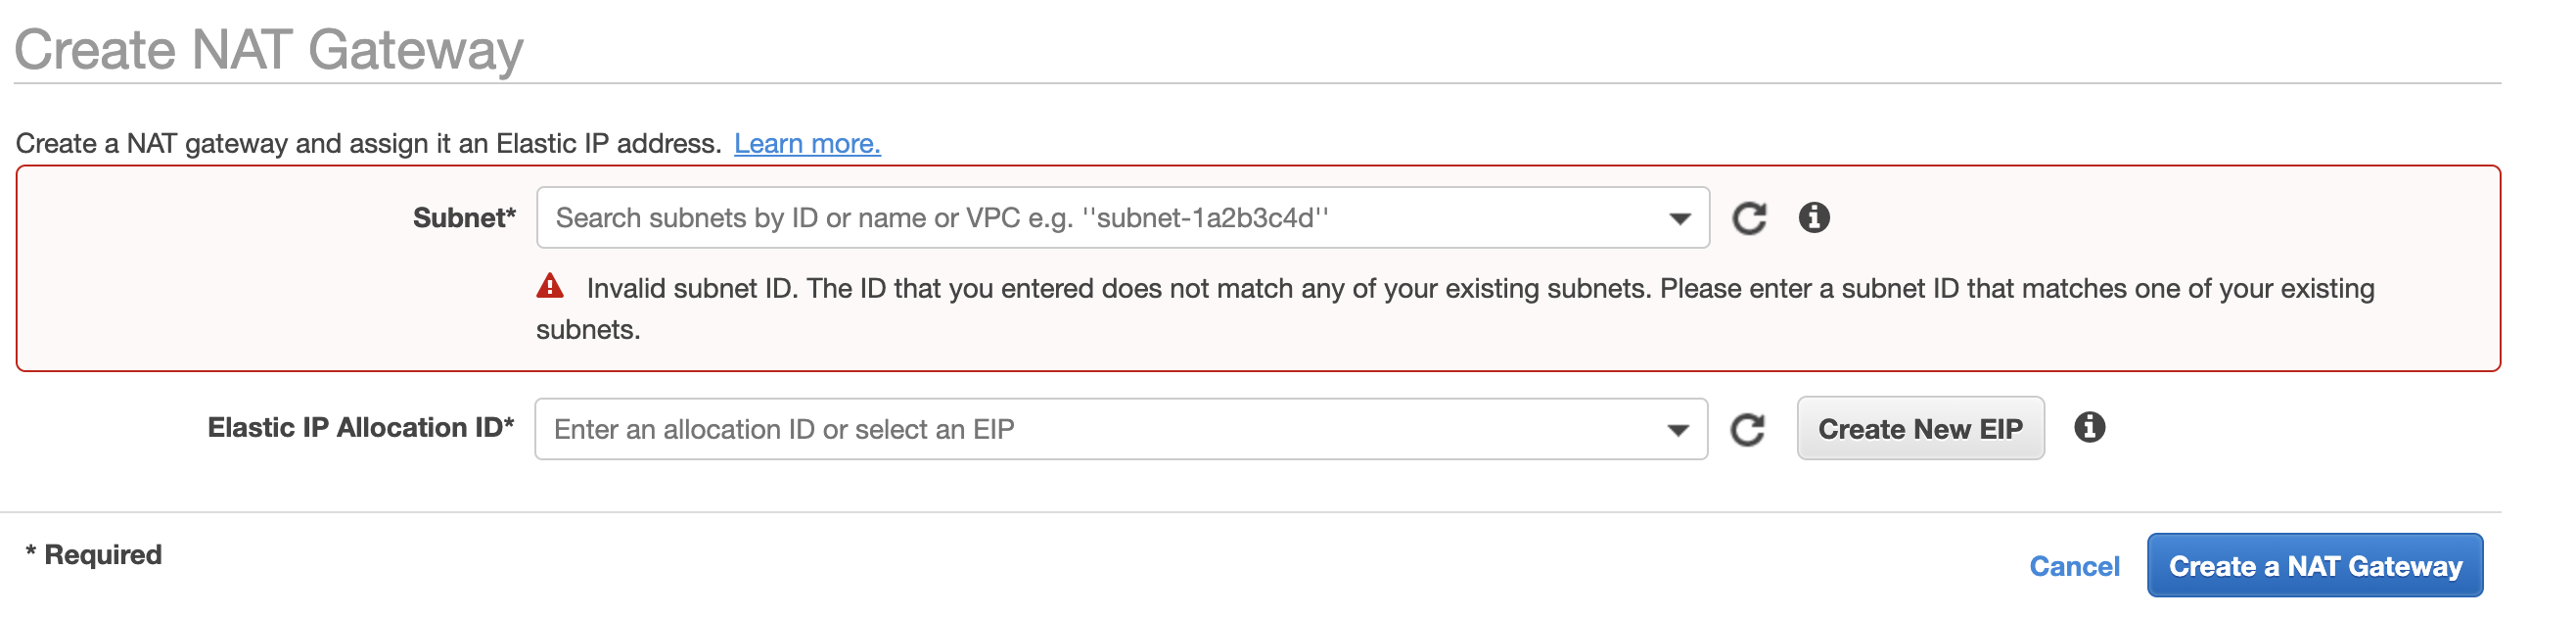
如果在不同的子网中有多个EC2,它们如何共享一个NAT网关?我是不是理解错了?下面是我尝试创建NAT网关时看到的截图
回答 1
Stack Overflow用户
发布于 2019-12-30 04:29:06
NAT网关连接到特定的子网,子网位于特定的可用性区域。
EC2 私有子网中的实例可以使用NAT网关,如下所示:
- NAT网关是在同一个VPC
- 的公共子网中启动的。专用子网的路由表需要一个额外的条目,将所有互联网绑定的通信量(
0.0.0.0/0)引导到NAT网关H 211f 212
根据您对风险的偏好,您可能会对事物进行不同的配置。
案例1:同一个AZ中的一个公共子网,一个私有子网
- NAT网关进入公共子网
- EC2实例进入私有子网
- 私有子网的路由表指向公共子网
中的NAT网关
案例2:两个公共子网,两个私有子网,一个NAT网关
NAT网关进入一个公共子网(Public-Subnet-A)
- The EC2实例在两个AZ的私有子网中启动(
Private-Subnet-A,Private-Subnet-B)
- The路由表,两个私有子网指向NAT网关
)
但是,如果可用性区域A出现故障(罕见,但可能发生),则Private-Subnet-B无法联系NAT网关。因此,即使系统运行在两个AZs上,也可能受到影响。
案例3:两个公共子网,两个私有子网,两个NAT网关
NAT网关进入两个公共子网(在两个AZs上在私有子网中启动Public-Subnet-B)
- The EC2实例(
Private-Subnet-A,Private-Subnet-B)
- The路由表
Private-Subnet-A指向Public-Subnet-A
- The路由表中的NAT网关)
如果其中一个AZ失败了,那么其他私有子网中的EC2实例仍然能够与因特网通信,因为它们在同一AZ中有自己的NAT网关。
https://stackoverflow.com/questions/59525573
复制相似问题
腾讯云开发者

Copyright © 2013 - 2026 Tencent Cloud. All Rights Reserved. 腾讯云 版权所有
深圳市腾讯计算机系统有限公司 ICP备案/许可证号:粤B2-20090059  粤公网安备44030502008569号
腾讯云计算(北京)有限责任公司 京ICP证150476号 | 京ICP备11018762号