
密钥披风:在密码重置后禁用重定向到帐户页面并显示消息
我正在使用Keycloak,我希望启用忘记密码流。我已启用忘记密码在登录和配置SMTP发送电子邮件。我从键盘斗篷中得到的信息如下
->点击忘记密码链接->输入用户名或电子邮件->用户收到带有重设链接->的电子邮件,点击链接->重置密码,然后提交-> 用户登录,然后用户被重定向到帐户页面。
我想要做的是:
->点击忘记密码链接->输入用户名或电子邮件->用户收到带有重置链接->的电子邮件,点击链接->重置密码,然后提交-> 显示一条消息,上面写着“您的密码已经更新”。并且不要登录用户。待在那页上。
原因是,在我的用例中,用户不应该访问Keycloak上的帐户页面。
在重置凭据的身份验证流程中,我只能配置为重置凭据。
有什么方法可以在密码重置后自动禁用登录用户的操作,然后重定向到帐户页面吗?
我研究了几个问题,但无法找到如何实现这一目标的答案。
PS:我使用的是带有自定义主题的Keycloak对接图像。如果可以使用自定义主题选项进行配置,我就有机会这样做。
提前谢谢你。
回答 3
Stack Overflow用户
发布于 2022-03-26 11:23:53
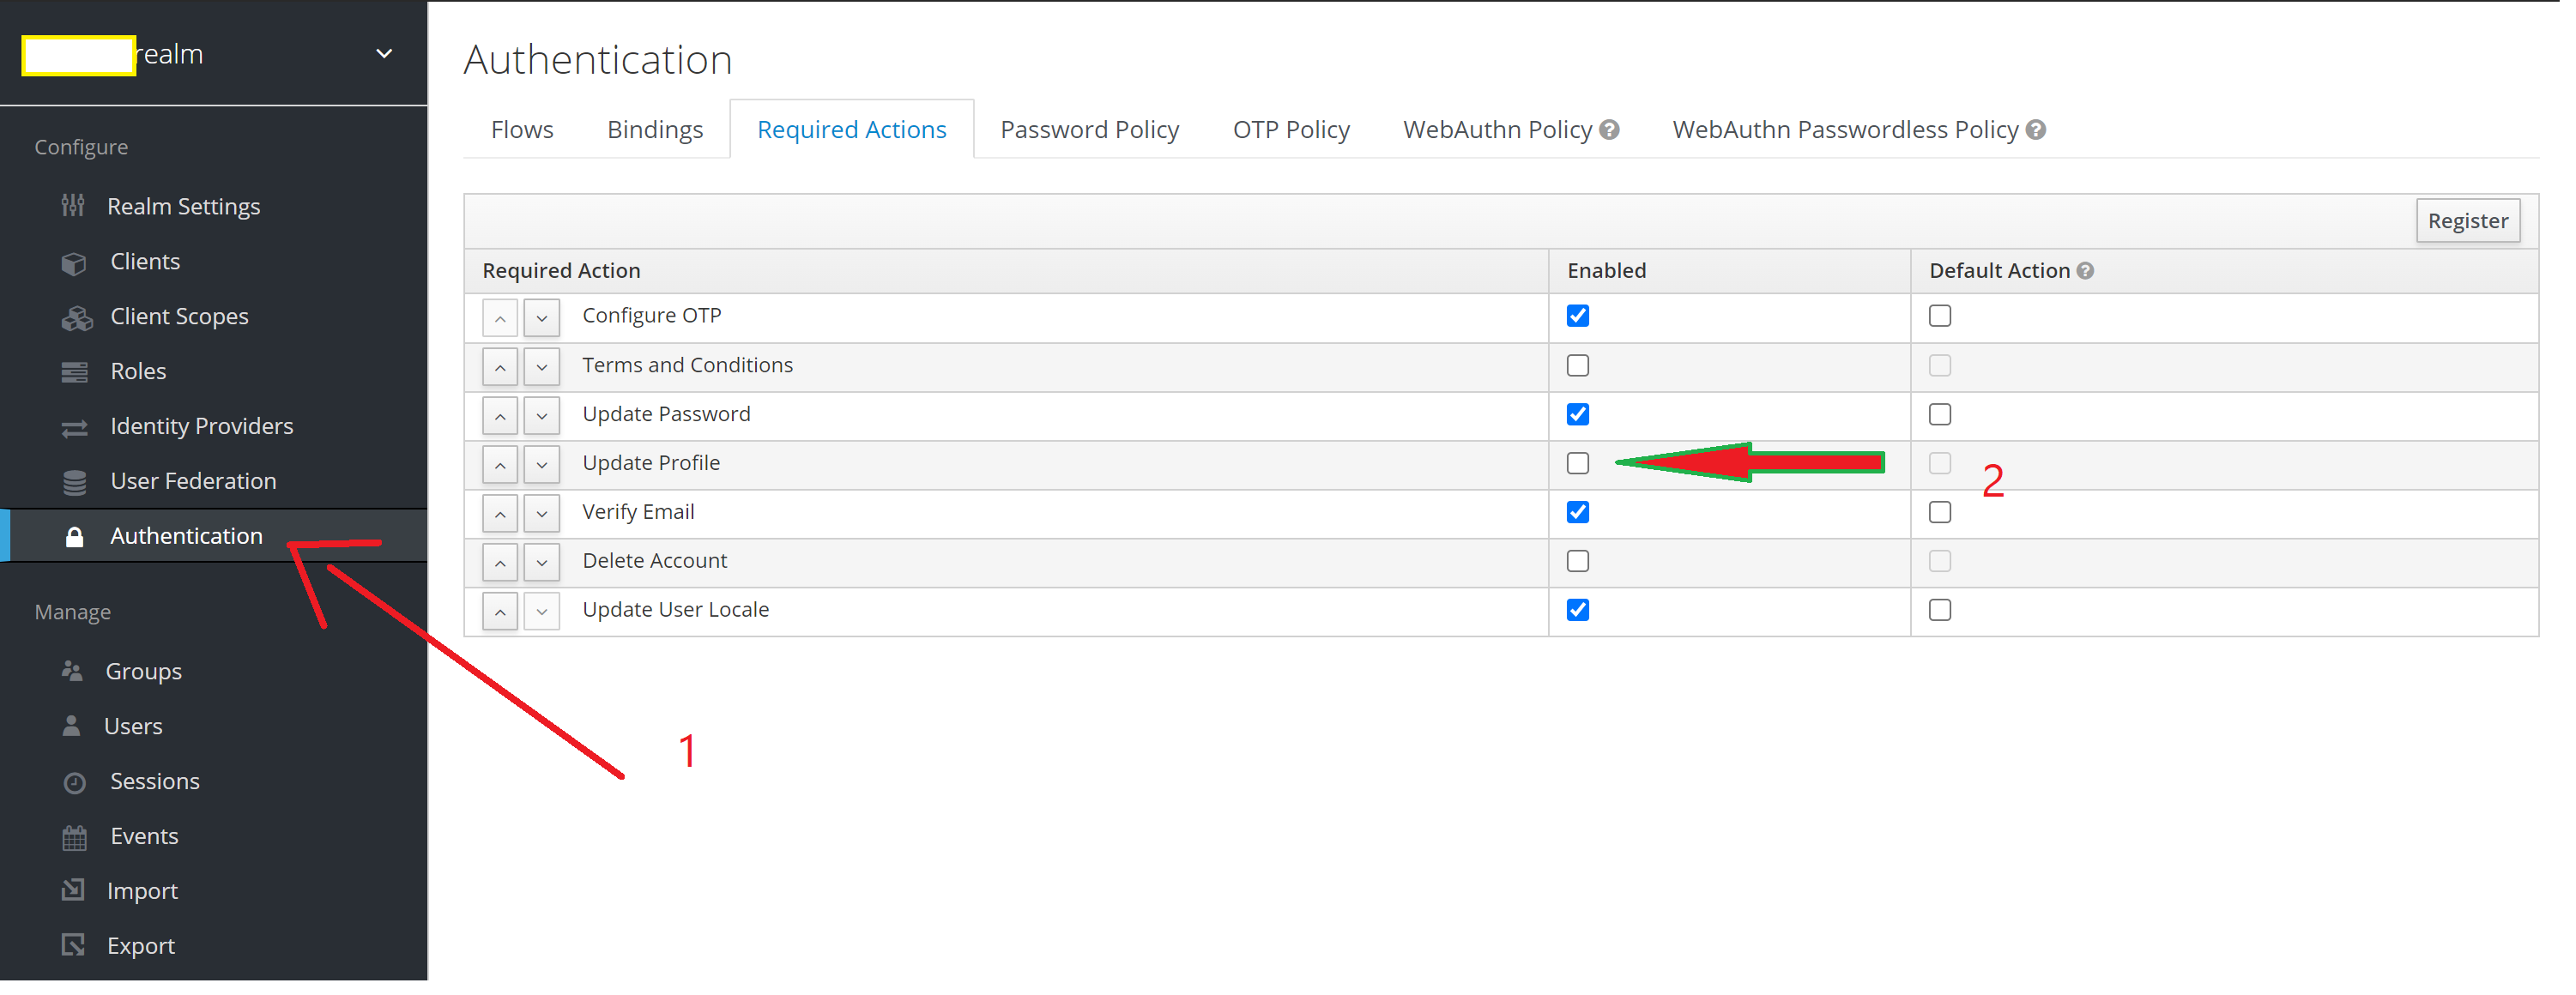
转到您的keaycloak管理控制台,身份验证和可取消的“更新配置文件”
( Hopo有帮助:)
Stack Overflow用户
发布于 2020-08-18 22:20:49
我们在使用keycloak时遇到了类似的问题,并通过实现自定义动作令牌和Action处理程序(文档)来解决它。还请查看原来的keycloak重置凭据操作令牌源:
尝试围绕AbstractActionTokenHander.startFreshAuthenticationSession()玩几个属性,这些属性定义了在重置流中的Keycloak行为,例如:
authSession.setRedirectUri(token.getNote(OIDCLoginProtocol.REDIRECT_URI_PARAM));
authSession.setAuthNote(AuthenticationManager.END_AFTER_REQUIRED_ACTIONS, "true");
authSession.setAuthNote(AuthenticationManager.SET_REDIRECT_URI_AFTER_REQUIRED_ACTIONS, "true");
authSession.setAuthNote(AuthenticationManager.END_AFTER_REQUIRED_ACTIONS, "true");Stack Overflow用户
发布于 2022-04-26 17:51:09
如果您在登录页面中使用自己的客户端,则指定的重定向或客户端默认(Base URL)将指导用户在密码重置后被发送到何处。
我们确实看到,当使用管理员引导的密码重置时,会发生这种行为(用户被发送到Keycloak帐户页面)。因此,我们简单地调整了Base URL客户端的account值,以便它指向我们主要应用程序的主页。
然后,在使用account客户端重置密码之后,默认的重定向是指向我们的主页。
https://stackoverflow.com/questions/63470989
复制相似问题
腾讯云开发者

Copyright © 2013 - 2026 Tencent Cloud. All Rights Reserved. 腾讯云 版权所有
深圳市腾讯计算机系统有限公司 ICP备案/许可证号:粤B2-20090059  粤公网安备44030502008569号
腾讯云计算(北京)有限责任公司 京ICP证150476号 | 京ICP备11018762号