
Azure测井分析API在西US2地区的权限
Azure测井分析API在西US2地区的权限
提问于 2020-11-12 18:41:11
我们尝试创建一个AAD服务主体,用于从工作区检索数据。
- 我们的AAD区域位于
Germany。 - 日志分析位于
North Europe中
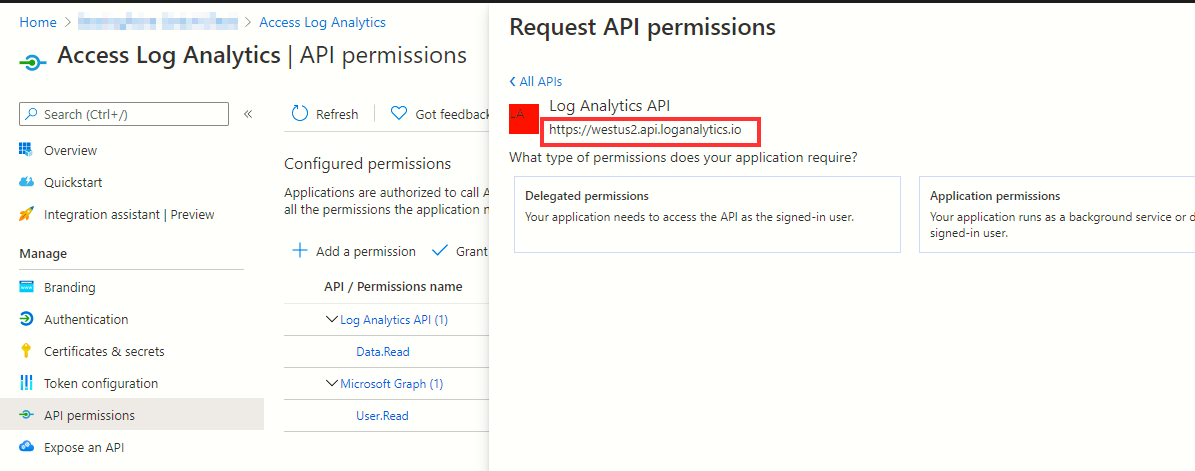
当试图创建API权限时,API本身的地址是提到westus2.api.loganalytics.io (西美国地区),这对于我们公司的数据隐私来说是不可行的。
是否存在此默认设置和不可编辑设置的原因?有什么办法可以克服吗?
回答 1
Stack Overflow用户
回答已采纳
发布于 2020-11-13 01:43:43
如果是这样的话,您可以获得ARM API端点的令牌,然后调用ARM API。
这样,就不需要为您的App添加API权限,只需确保您的App具有RBAC角色,例如Contributor、工作区的Access control (IAM)中的Log Analytics Reader,如果没有,请按照这个文档添加它。
然后使用客户凭证流获取令牌。
POST /YOUR_AAD_TENANT/oauth2/token HTTP/1.1
Host: https://login.microsoftonline.com
Content-Type: application/x-www-form-urlencoded

grant_type=client_credentials
&client_id=YOUR_CLIENT_ID
&redirect_uri=YOUR_REDIRECT_URI
&resource=https://management.azure.com/
&client_secret=YOUR_CLIENT_SECRET
获取令牌之后,使用它像下面的样例一样调用api。
GET https://management.azure.com/subscriptions/6c3ac85e-59d5-4e5d-90eb-27979f57cb16/resourceGroups/demo/providers/Microsoft.OperationalInsights/workspaces/demo-ws/api/query

Authorization: Bearer <access_token>
Prefer: response-v1=true

{
    "query": "AzureActivity | limit 10"
}有关更多细节,请参阅此链接。
页面原文内容由Stack Overflow提供。腾讯云小微IT领域专用引擎提供翻译支持
原文链接:
https://stackoverflow.com/questions/64809857
复制相关文章
相似问题
腾讯云开发者

Copyright © 2013 - 2026 Tencent Cloud. All Rights Reserved. 腾讯云 版权所有
深圳市腾讯计算机系统有限公司 ICP备案/许可证号:粤B2-20090059  粤公网安备44030502008569号
腾讯云计算(北京)有限责任公司 京ICP证150476号 | 京ICP备11018762号