
安全规则不像docs说的那样层叠
安全规则不像docs说的那样层叠
提问于 2021-01-29 21:01:52
安全规则并没有像文档所说的那样层层叠叠。
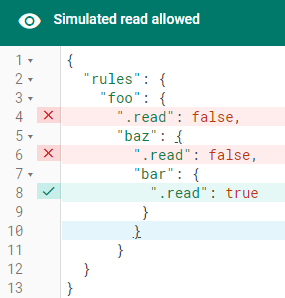
此图演示了使用模拟器对路径/foo/baz/bar/进行的授权读取请求的结果。
Firebase Docs这样说(代码示例与文档相关):
{
  "rules": {
    "foo": {
      ".read": true,
      ".write": false
    }
  }
}
.read和.write规则级联,因此此规则集允许读取路径/foo/上的任何数据,以及任何更深层次的路径,如/foo/bar/baz。请注意,数据库中的.read和.write规则较浅,因此即使路径/foo/bar/baz上的规则计算为false,对/foo/bar/baz的读取访问仍将在本例中被授予。
为什么我会得到相反的效果?
回答 1
Stack Overflow用户
回答已采纳
发布于 2021-01-29 21:55:49
允许访问级联,拒绝访问则不允许。如果拒绝访问具有相同的级联效应,规则将变得冗长,因为您必须显式地排除数据库的每个部分,即使在拒绝时也不希望受到影响。
将规则看作一个大的或语句--它逐个遍历每个匹配的规则,直到找到一个true。
rule1 || rule2 || rule3 || rule4 ...页面原文内容由Stack Overflow提供。腾讯云小微IT领域专用引擎提供翻译支持
原文链接:
https://stackoverflow.com/questions/65961665
复制相关文章
相似问题
腾讯云开发者

Copyright © 2013 - 2026 Tencent Cloud. All Rights Reserved. 腾讯云 版权所有
深圳市腾讯计算机系统有限公司 ICP备案/许可证号:粤B2-20090059  粤公网安备44030502008569号
腾讯云计算(北京)有限责任公司 京ICP证150476号 | 京ICP备11018762号