
Devops组织安全组什么时候继承到Devops项目?
当我在Devops中进入我的项目时,在管道->Manage下,我可以看到几个组织安全组,主要是project "insert“。
我想知道什么时候安全组是从组织继承到项目的?
因为我确实在组织级别创建了一个新的管理员安全组,按照Microsoft的建议,它没有服务帐户访问级别。但是当我进入我的项目时,我看不到我的新团队能够访问我的管道。
那么,一个新的组织级别的小组如何访问一个项目呢?
如果只是它们确实可以访问,但它没有显示,那么为什么组会显示而其他什么都不显示呢?
如果只是获得访问的默认集合组,那么新的安全组有什么意义?
我设置为允许的权限的详细列表如下:
好的。就像我说的,它已经启用了所有的东西,除了服务帐户的东西。允许的所有内容的详细列表如下:
- Alter settings
- Create新的projects
- Delete团队项目
- Edit实例级information
- View实例级information
- Administer process permissions
- Create process
- Delete字段来自organization
- Delete process
- Edit process
- Administer搁置changes
- Administer workspaces
- Create a workspace
- Administer build resource permissions
- Manage build resources
- Manage管线策略存储使用build build测试控制器
H 139 Manage审计流查看审计日志管理企业策略
同样,我想要的只是一个没有服务帐户访问的管理帐户。
回答 1
Stack Overflow用户
发布于 2021-03-06 15:22:23
因此,当您在Azure DevOps中的组织级别创建权限组时,实际上没有任何自动继承的权限。默认情况下,您必须手动将组织级别的组委托给项目组来委托访问,或者创建将自动分配对项目的访问权限的组规则。
在您的例子中,听起来组规则是最好的选择。使用一个将使您能够自动将项目访问委托给组内的用户。然而,使用它们有一些限制。
要创建组规则,请执行以下操作:
在E 124Azure DevOps组e 225/code>字段中,单击<代码>E 213选项卡<>H 115单击<代码>E 116添加组projects
Select allSelect>E 122项目管理员,单击组织设置页,单击E 213选项卡H 214单击<代码>H 115单击<>代码>添加组E 226E 122项目管理员<>E 225字段(此组与您要应用于用户的设置非常接近)<226<>G 227
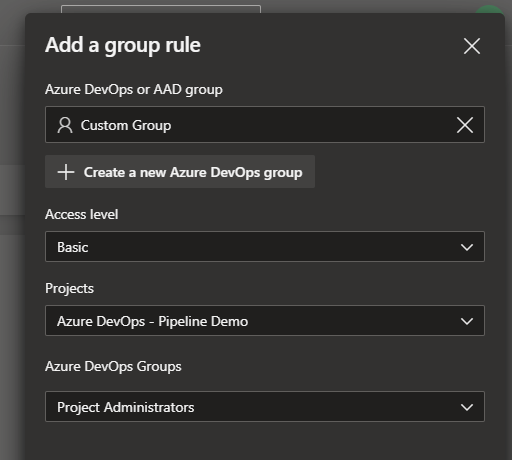
点击Save
我前面提到过,这种方法有局限性。主要的限制是,在自动委派访问时,只能从开箱即用的安全组中进行选择。如果要限制项目管理员组中包含的权限(示例用途),则需要采取进一步步骤,必须手动将自定义组织级别组添加到将这些权限设置为Deny.的项目级别组中。
但是,在上面的权限列表中,您已经包含了所有项目级别的权限,所以我认为这个方法应该适用于您。
下面是微软关于使用组规则的文档:
https://stackoverflow.com/questions/66492108
复制相似问题
腾讯云开发者

Copyright © 2013 - 2026 Tencent Cloud. All Rights Reserved. 腾讯云 版权所有
深圳市腾讯计算机系统有限公司 ICP备案/许可证号:粤B2-20090059  粤公网安备44030502008569号
腾讯云计算(北京)有限责任公司 京ICP证150476号 | 京ICP备11018762号