
在asp.Net核心Web中使用前置AD进行身份验证
免责声明:
我在asp.Net认证方面还很新,虽然在过去的几天里我一直在网上搜索,但我还是觉得自己像在圈子里跑,还没能找到一个起点。
问题:
我们有一个网络应用程序(Vue3 3/Typescript),它从web (asp.net核心)中获取数据。Web应用程序和Web通过IIS托管在同一服务器上,因此我们实现了CORS策略。当用户在浏览器中打开web应用程序时,我们希望通过web使用单点登录(SSO)对用户在前提下的AD进行身份验证。AD存在于同一网络中。我们不希望将任何有关用户的信息保存在比会话存在更长的web中。因此,没有用于保存用户、角色或其他任何东西的表。角色应该在AD中配置,以指定谁有权访问web,并可以调用某些端点。
我已经阅读了有关Microsoft的文章,但并没有完全理解所有的内容。在阅读了这些文章之后,我仍然很难回答以下问题:
- 我总是需要一个身份吗?
- 我在哪里实现有关我想要对用户进行身份验证的AD的信息?
- 在配置应用程序时,实现Azure AD (AAD)和就地AD有什么区别?
- OpenId连接(OIDC)和OAuth扮演哪些角色是必需的还是可选的?
- 我是否从前提AD中获得JSON令牌(JWT)?
我在Startup.cs中添加了身份验证中间件,但仅此而已。
public void ConfigureServices(IServiceCollection services)
{
    services.Configure<IISServerOptions>(options =>
    {
        options.AutomaticAuthentication = false;
    });

    services.AddDbContext<MyDbContext>();

    services.AddSingleton<IHttpContextAccessor, HttpContextAccessor>();

    services.AddAuthentication();

    services.AddCors();

    services.AddControllers();

    services.AddMvc();
}

public void Configure(IApplicationBuilder app, IWebHostEnvironment env)
{
    app.UseHttpsRedirection();

    app.UseRouting();

    app.UseCors();

    app.UseSession();

    app.UseAuthentication();

    app.UseAuthorization();

    app.UseEndpoints();
}
谢谢你在正确方向上的任何暗示。
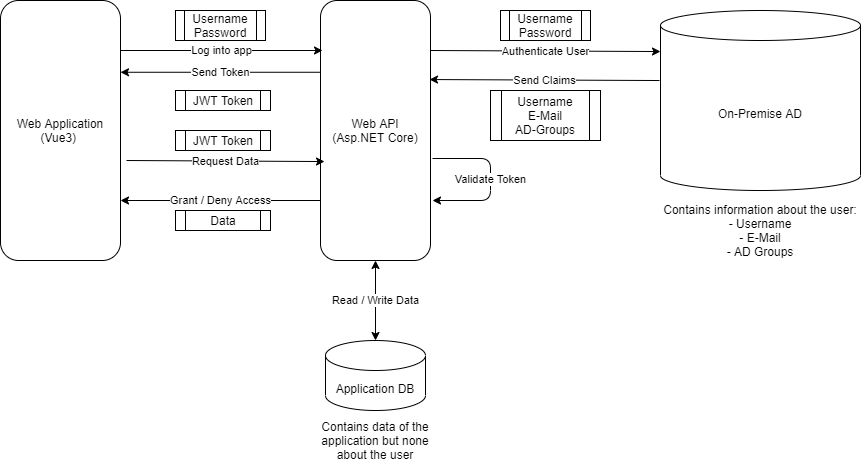
下面的图形显示了我们试图实现的目标,但我们不确定是否/如何可能,因为我们不希望在应用程序DB中存储任何用户信息。
回答 1
Stack Overflow用户
发布于 2021-05-26 07:48:07
我总是需要一个身份吗?
该身份存储用户的配置文件,应用程序运行与所有请求的身份,使用应用程序池或进程标识,然后,我们可以实现身份验证和授权。
我在哪里实现有关我想要对用户进行身份验证的AD的信息?
在ASP.NET核心中实现Active身份验证的最佳方法是使用Windows身份验证。但是,只有当您运行的服务器被连接到域(或受信任的域)时,这才能工作。
在配置应用程序时,实现Azure AD (AAD)和就地AD有什么区别?
Active Directory (AD)是Windows Server中包含的一组就地功能,例如: Active域服务、Active证书服务。更详细的信息请参见这篇文章。
Azure Active Directory (Azure AD):基于云的标识和移动设备管理,为Microsoft365、Azure门户或SaaS应用程序等资源提供用户帐户和身份验证服务。
AAD与On-Primise的区别见比较Active Directory与Azure。
OpenId连接(OIDC)和OAuth扮演哪些角色是必需的还是可选的?
IdentityServer4是一个用于ASP.NET内核的OpenID连接和OAuth 2.0框架。IdentityServer4支持以下安全特性:身份验证即服务(AaaS)、多个应用程序类型的单点登录/关闭(SSO)、API的访问控制和联邦网关。您可以尝试在您的asp.net核心应用程序中使用它,参考这篇文章。
我是否从前提AD中获得JSON令牌(JWT)?
您的意思是要同时启用JWT和AD身份验证吗?如果是这样的话,当您使用JWT验证用户时,您还应该根据Active Directory验证用户的凭据(用户名/密码)。
https://stackoverflow.com/questions/67688016
复制相似问题
腾讯云开发者

Copyright © 2013 - 2026 Tencent Cloud. All Rights Reserved. 腾讯云 版权所有
深圳市腾讯计算机系统有限公司 ICP备案/许可证号:粤B2-20090059  粤公网安备44030502008569号
腾讯云计算(北京)有限责任公司 京ICP证150476号 | 京ICP备11018762号