
移动身份验证方法、JWT和刷新令牌
上下文
我正在和我的开发团队一起开发一个客户端服务器架构中的移动应用程序,因为也会有一个webclient,允许一些用户(管理员)从浏览器执行特定的操作。
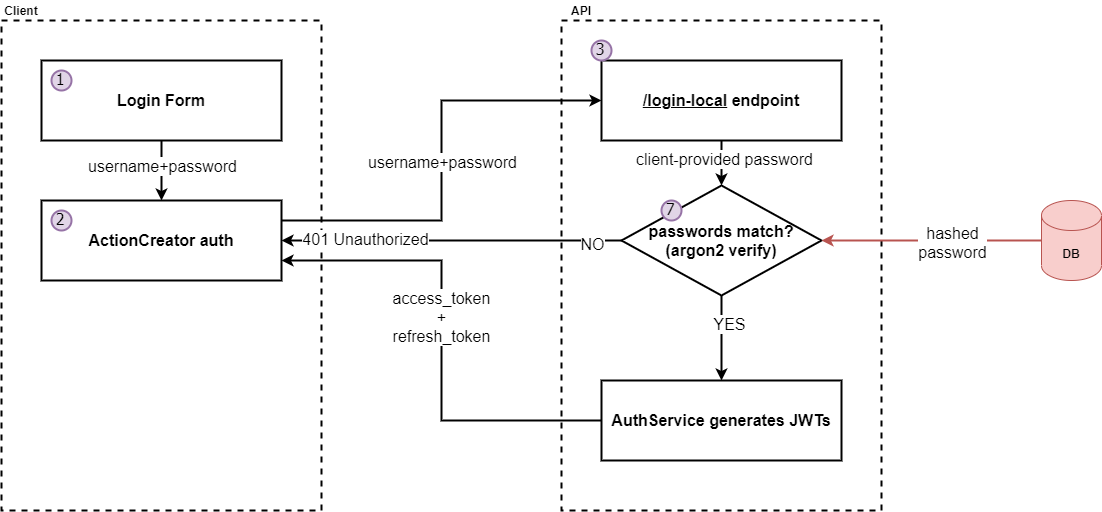
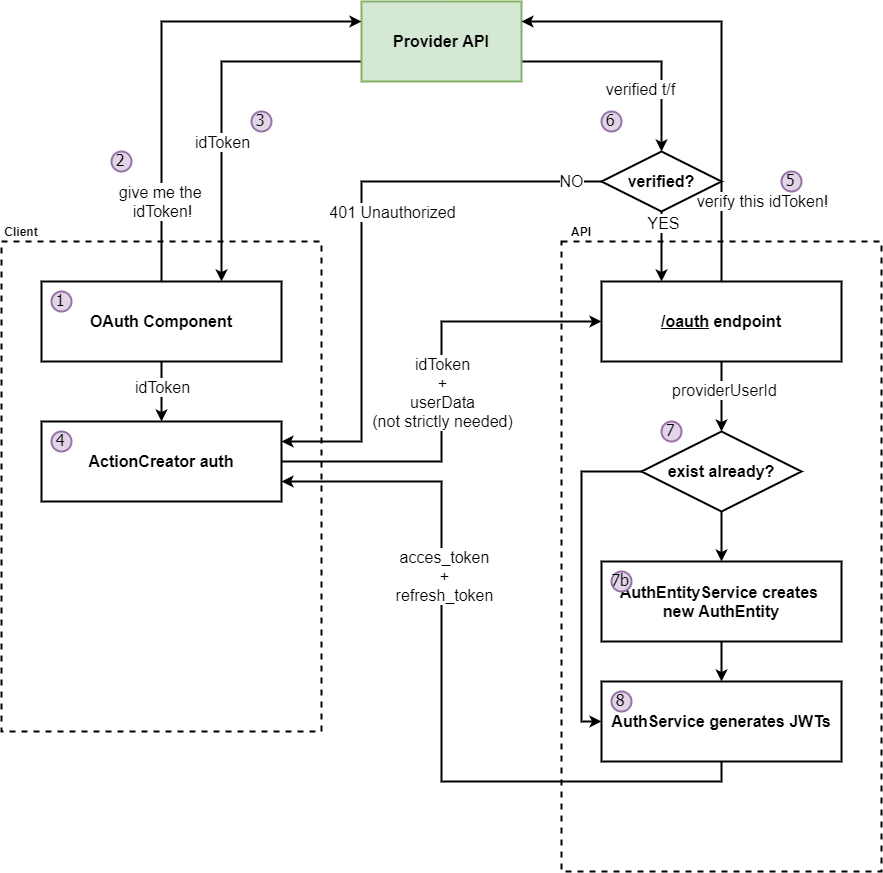
REST当前通过返回JWT形式的访问和刷新令牌来对用户进行身份验证。本地流(用户名/密码)和OAuth2.0流(目前只有Google )都是可用的,因为我为用户提供了这两个不同的身份验证选项。
问题
当从webclient调用API时,下面的流运行得很好,但是现在我们已经开始开发移动应用程序了:*在刷新令牌过期之后,我们如何让用户在移动应用上进行身份验证?*
所有著名的应用程序都没有提示用户进行身份验证,比如每周或最糟糕的一天,但我仍然确信他们的认证实践(几乎)完美无缺。
尝试路径
我读过许多博客文章和文章,以及一些StackExchange Q&,如下文所述,但在移动平台上实现身份验证和访问持久性的正确方法仍然不清楚。
- 我是否应该创建一个特定的端点(或多个),仅当
User-Agent头通知移动设备正在调用API时才提供未过期的令牌? - 正如在JWT (JSON令牌)自动延长到期时间中提到的,Auth0放弃了JWT,转而使用随机生成的字符串。在这种情况下,有哪些实现可用?我是否应该使用此字符串作为经过身份验证的设备的永无休止的id,并批准所有附加它的API调用?
- 在OAuth的情况下,我是否应该执行(我不知道如何)对OAuth提供程序的无声调用,以获得一个新的idToken,然后使用它向我自己的API请求新的令牌?
- 在本地情况下,应该在本地存储用户凭据吗?如果是的话,我怎样才能安全地做到这一点?
咨询资源
- 什么是适合移动应用程序的OAuth 2.0流?
- JWT刷新令牌流
- 使用JWT和刷新令牌验证移动应用程序
- https://softwareengineering.stackexchange.com/questions/318471/jwt-refresh-token-exponentially
- https://auth0.com/docs/best-practices/mobile-device-login-flow-best-practices
- https://auth0.com/blog/refresh-tokens-what-are-they-and-when-to-use-them/
- https://mobile-security.gitbook.io/mobile-security-testing-guide/general-mobile-app-testing-guide/0x04e-testing-authentication-and-session-management
- https://tech.justeattakeaway.com/2019/12/04/lessons-learned-from-handling-jwt-on-mobile/ (更专注于改进已经建立的体系结构)
...and还有很多,我并不是说它超出了问题的范围。
一些图表
这些是我们目前实现的流,当API被we客户端使用时,这些流作为选择来工作。
本地
OAuth2.0
回答 1
Stack Overflow用户
发布于 2021-07-22 20:16:50
我不认为这个要求有很好的格式,它似乎是基于产品所有者的全面声明,而没有考虑成本与收益的关系:
- Gmail让我永远注册,我希望我的应用程序能像那样工作。
大型提供商
像Google这样的公司经常使用定制的解决方案来分析用户模式,定期获得2种因素的确认和其他对普通公司来说非常昂贵的操作。
OAUTH
对于普通的软件公司来说,问题已经通过OAuth和AppAuth模式解决了。如果您不熟悉童贞指南,那么它提供了一个很好的起点:
- 编码后,您可以在UI和APIs中使用多个代码更改为零的身份验证选项。
- 支持用户友好的无密码选项,如WebAuthn。
- 如果需要,甚至可以支持高级选项,如App2App登录。
- 移动代码和体系结构在所有情况下都保持简单。
用户同意
还要注意的是,OAuth是围绕着用户在一段时间内同意使用他们的详细信息来构建的。我经常停下来想,如果我滥用这个-如果一个用户的设备被偷会有什么影响-不确定这与你的场景有多相关.
中间地带
对于大多数公司来说,我会推荐这类选择,这样可用性就会很好:
- 从用户友好的选项开始,比如30天刷新令牌。
- 如果您正在使用密码登录,请确保密码自动填充工作- AppAuth将启用以下功能
令牌
这些是由未由您开发的授权服务器(AS)发布的。可以把这看作是一个提供HTTPS端点的码头容器--使用免费或低成本的。
您提到的Auth0点背后的动机在这篇文章中得到了很好的解释。这个移动应用程序只是向API发送访问令牌。您的代码中没有令牌,它仍然很简单。
摘要
更喜欢有良好成本和效益的行业标准证明选项。不过,OAuth是高度结构化的,而且您的公司需要管理一条学习曲线。
https://stackoverflow.com/questions/68411366
复制相似问题
腾讯云开发者

Copyright © 2013 - 2026 Tencent Cloud. All Rights Reserved. 腾讯云 版权所有
深圳市腾讯计算机系统有限公司 ICP备案/许可证号:粤B2-20090059  粤公网安备44030502008569号
腾讯云计算(北京)有限责任公司 京ICP证150476号 | 京ICP备11018762号