
APIM消费层,自定义域,Cloudflare &三级子域
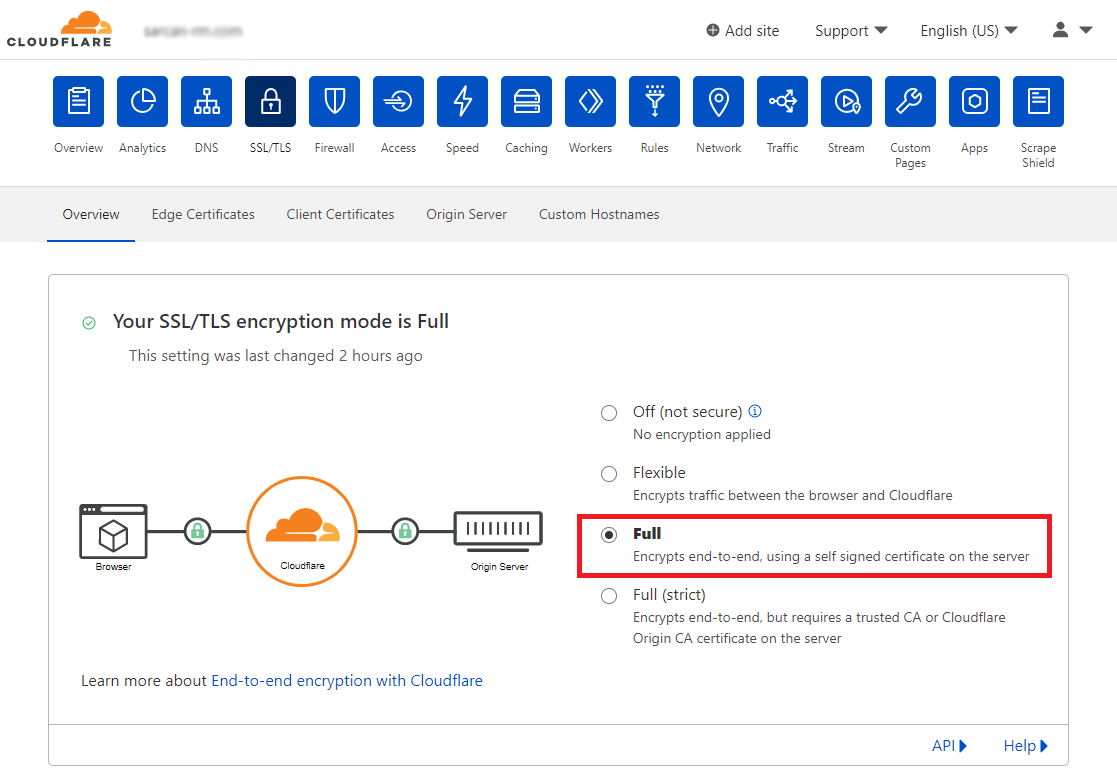
我正在使用Azure API管理服务,在消费层,我注册了一个“自定义域”通过一个免费帐户在Cloudflare,在cloudflare注册域和配置完全加密。
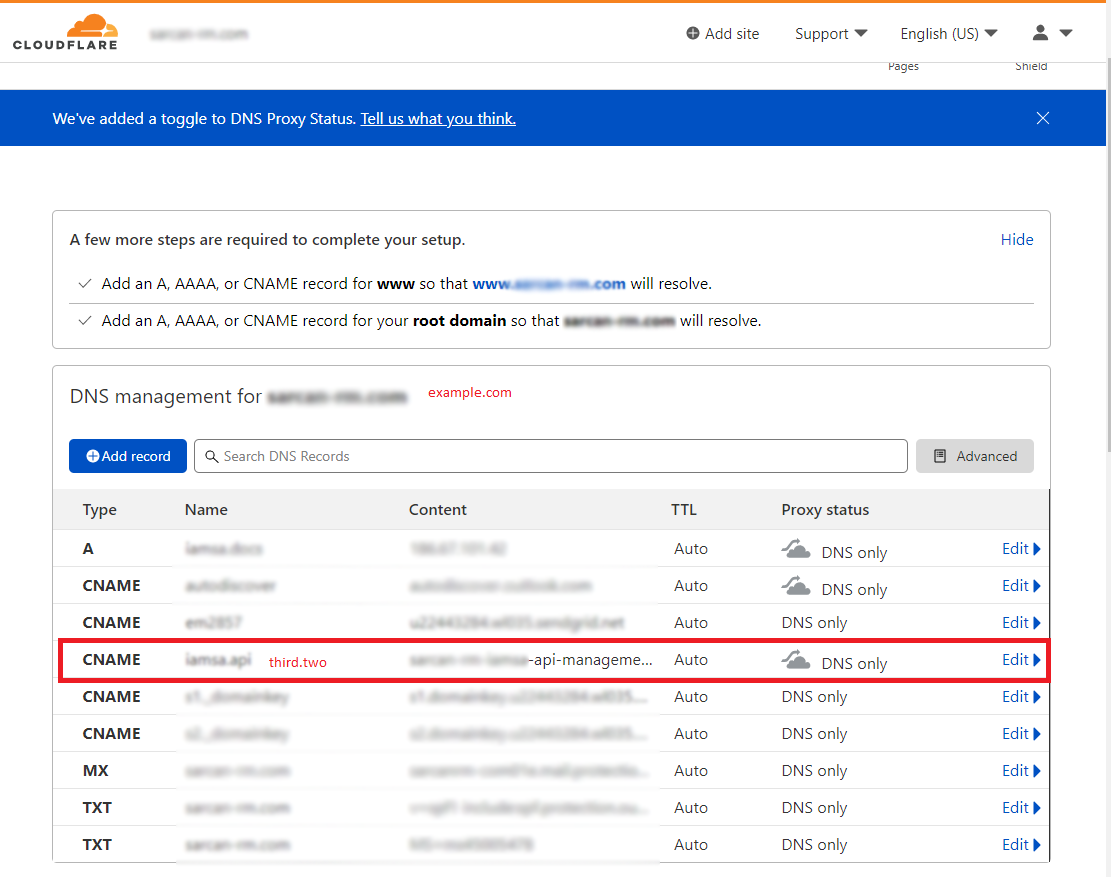
还将域名作为DNS添加到Management,例如CNAME "third.two.example.com“。
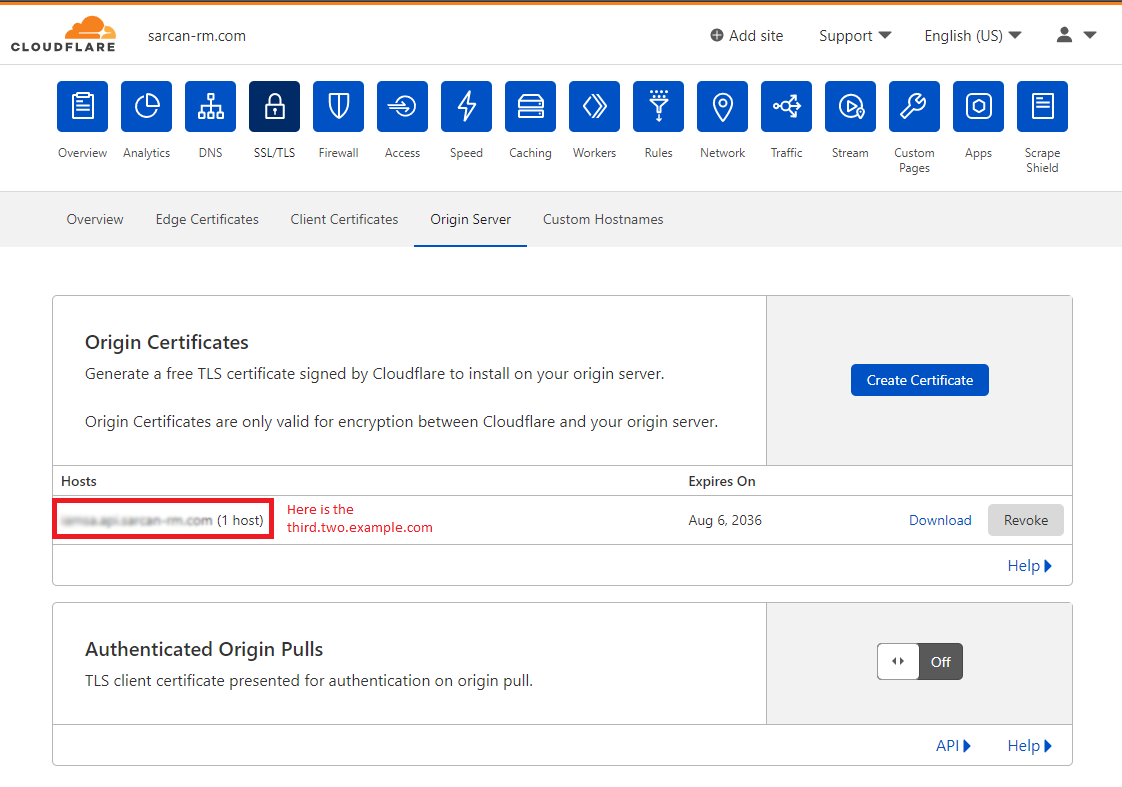
完成之后,为我将要使用的域创建一个源服务器证书,它是第三级域示例"third.two.example.com“,然后下载证书和密钥(PEM和KEY)。
一旦完成,因为Azure在API管理中添加证书时会抛出错误“内容类型需要为application /pkcs12 12”。我必须将证书从PEM转换为PKCS12,然后在我的计算机上使用OpenSSL中的以下脚本进行转换。
openssl pkcs12 -export -out server.pfx -inkey server.key -in server.crt(我没有加任何键)。

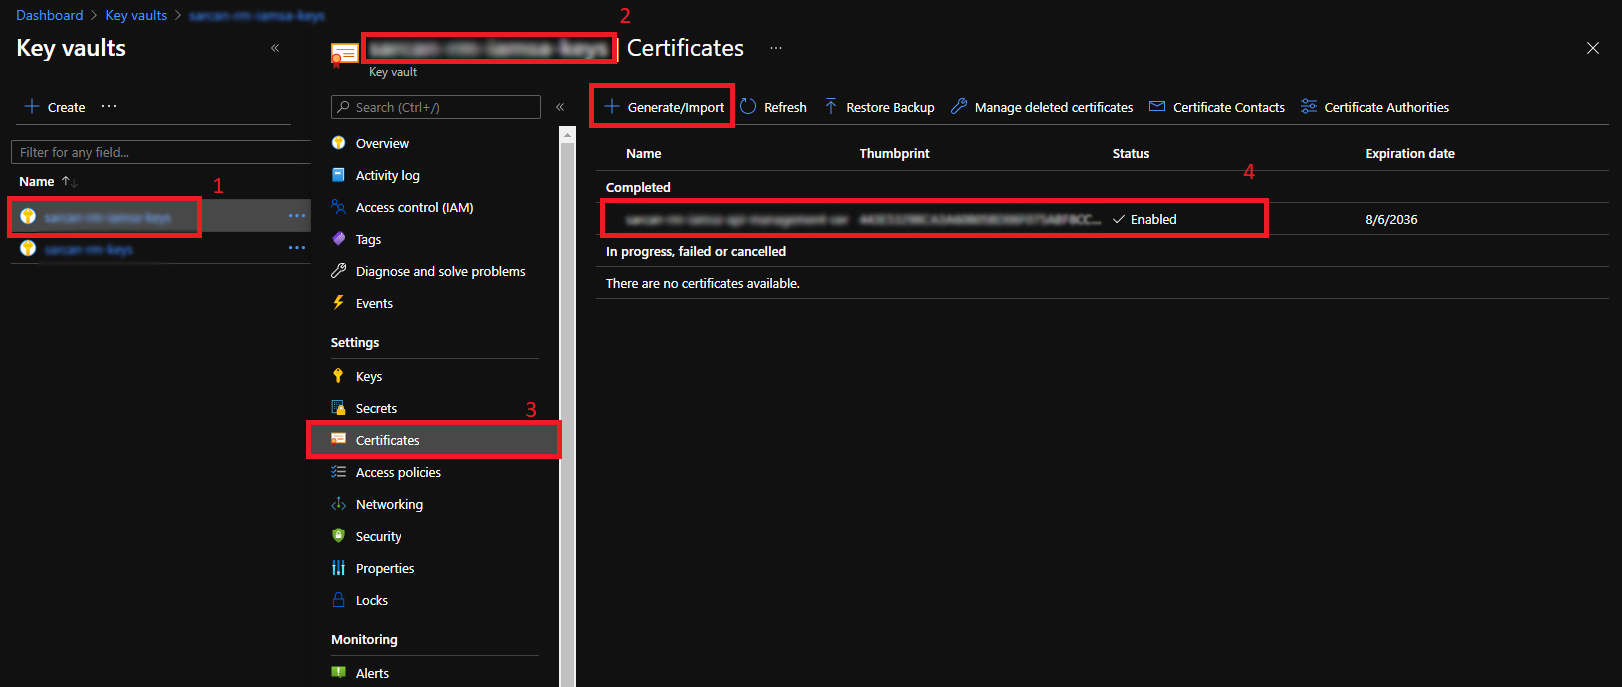
然后我把证书上传到一个Azure密钥库,作为一个证书,这不会给我任何问题。
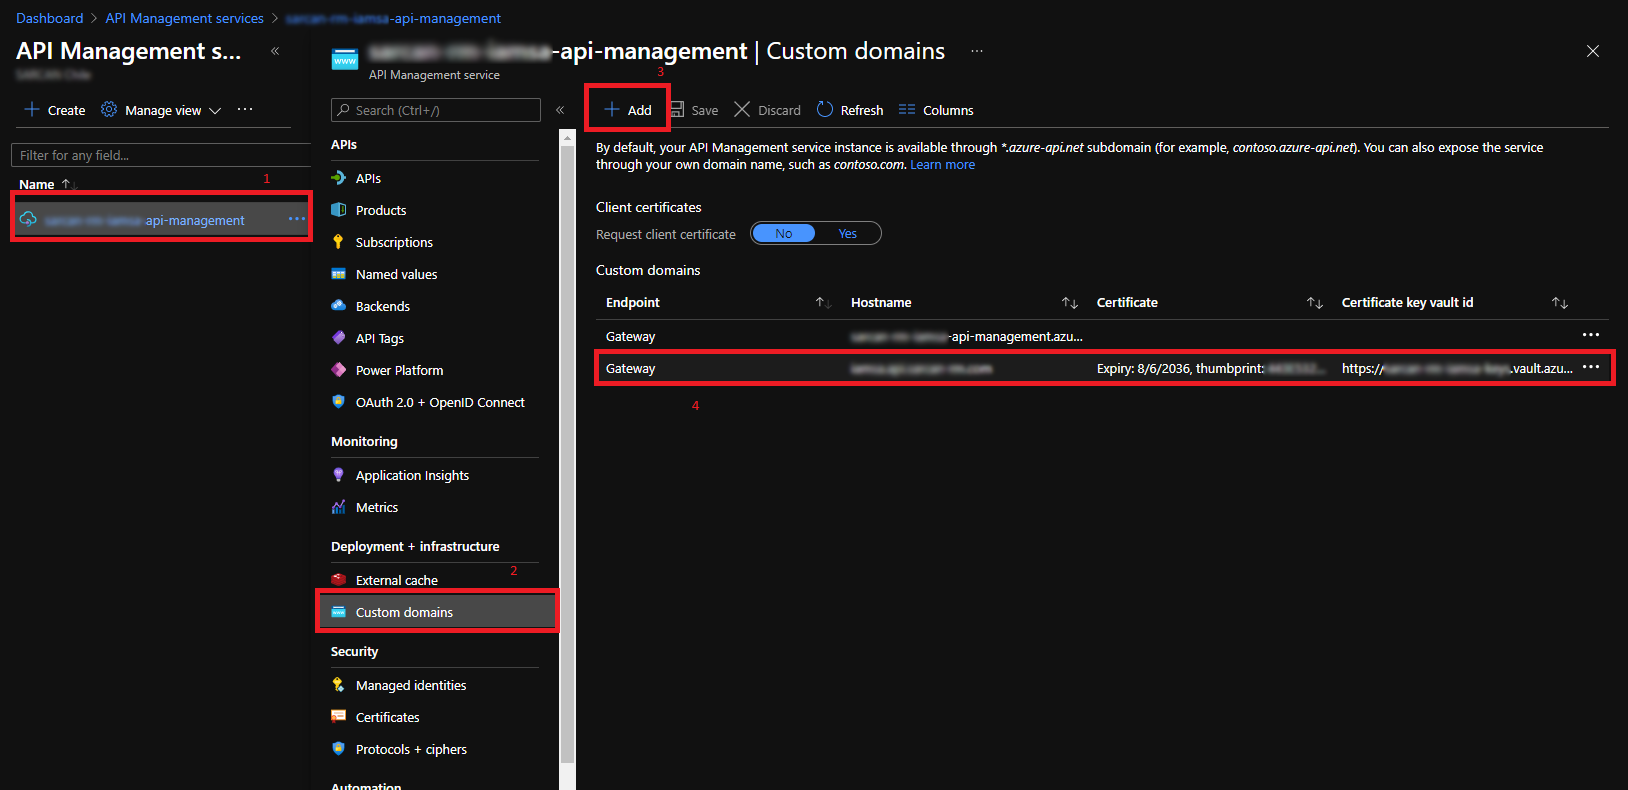
最后,我将域"third.two.example.com“添加到Azure管理中,将其引用为API中的自定义域,引用上传到密钥库的证书,进程正确运行,一切正常。
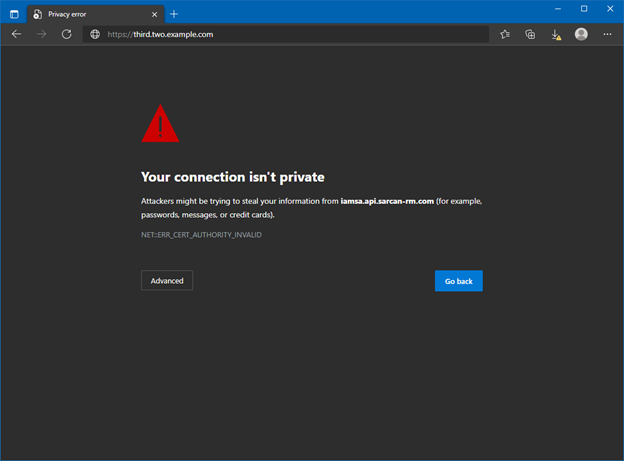
但是,当输入此域时,浏览器将显示以下错误:
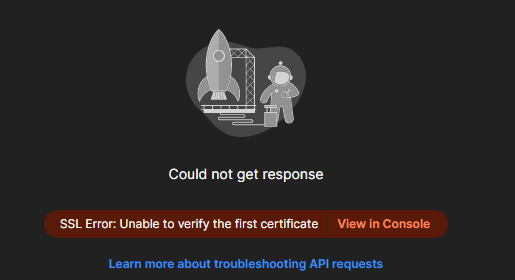
当试图使用SSL active通过Postman调用API时:

我还会得到以下错误:
你可以告诉我,如果我做错了什么,或者我做错了所有的事情,我真的对数字证书没有太多的知识,所以我不知道我是否应该做一些额外的事情,或者我使用的配置是不正确的,谢谢你的评论。
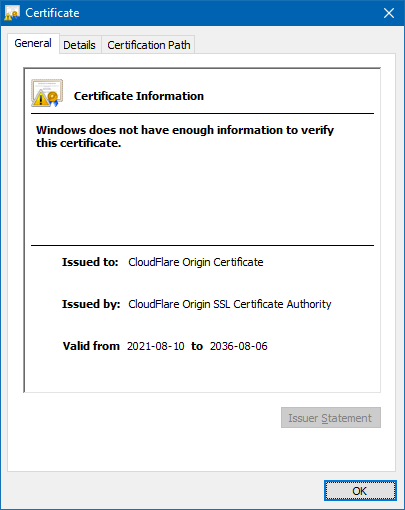
通过浏览器提供的证书信息如下:
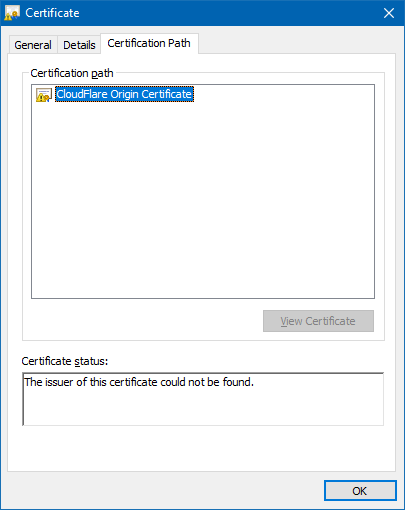
预先谢谢你的帮助!,很抱歉,但有些数据是保密的,我不能显示它。
更新
我在这个网站上发现表示,我必须将云更改为橙色(代理),所以我完成了它,但它不起作用。

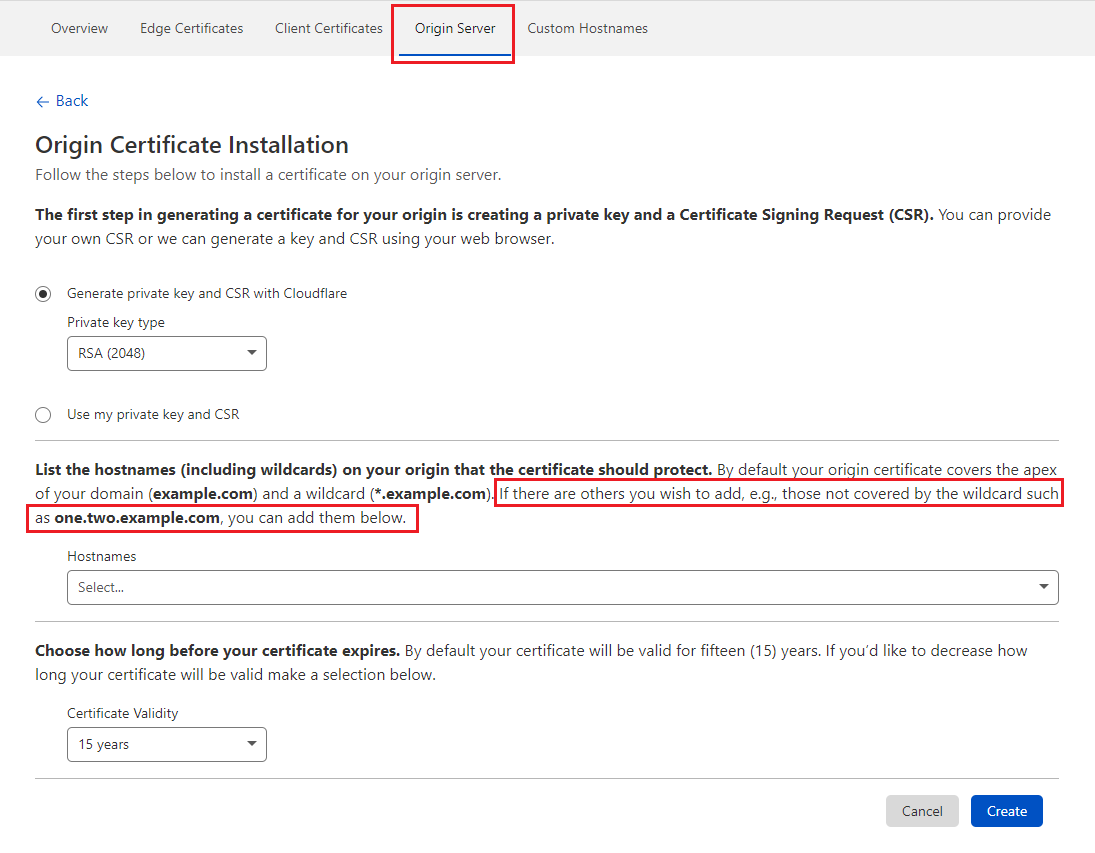
最后,我用域"third-two.example.com“测试了相同的步骤,它处理了0个问题(唯一要记住的是,在APIM中添加域之后,代理必须被激活),我是否需要对CloudFlare上的某个层进行操作或更新,以获得多级ssl证书?在创建页面上,它说这里允许这样做:
更新- 2021-09-02
好的,对于每个仍然有这个问题的人来说,没有边缘证书是无法做到的(这个计划花费了10美元)。
关于激活的引用:
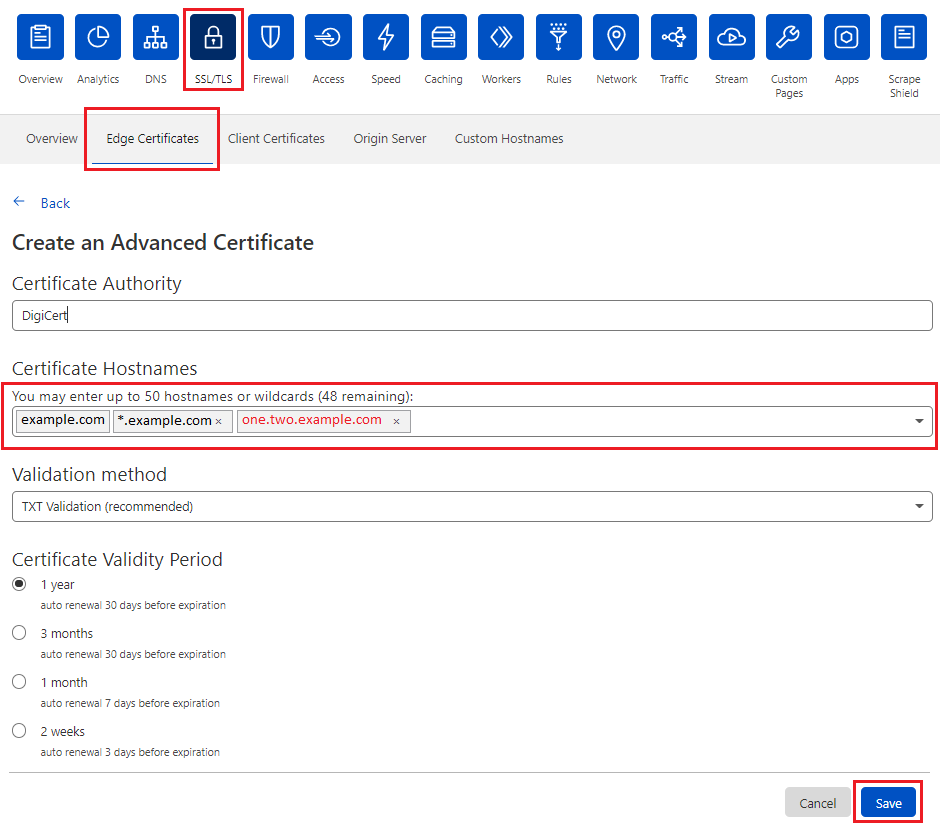
在仪表板中创建证书以在仪表板中创建新的高级证书:
- 登录到Cloudflare帐户并选择一个域。
- 选择SSL/TLS >边缘证书。
- 选择“订单高级证书”。
- 如果Cloudflare没有您的账单信息,则需要输入该信息。
- 输入以下信息:
- 证书管理机构
- 证书主机名
- 验证方法
- 证书有效期
- 选择保存。
完成所有步骤之后,您现在可以为我的示例订购一个包含所有所需主机的边缘证书:主域、通配符域和三级子域:
- example.com
- *.example.com
- third.two.example.com
您可以总共添加50个主机名,因此,如果需要其他主机名,可以在这里添加它,步骤如下:
- 登录到Cloudflare帐户并选择一个域。
- 选择SSL/TLS >边缘证书。
- 选择Order高级证书。
- 在证书主机名中,填充之前的所有域。
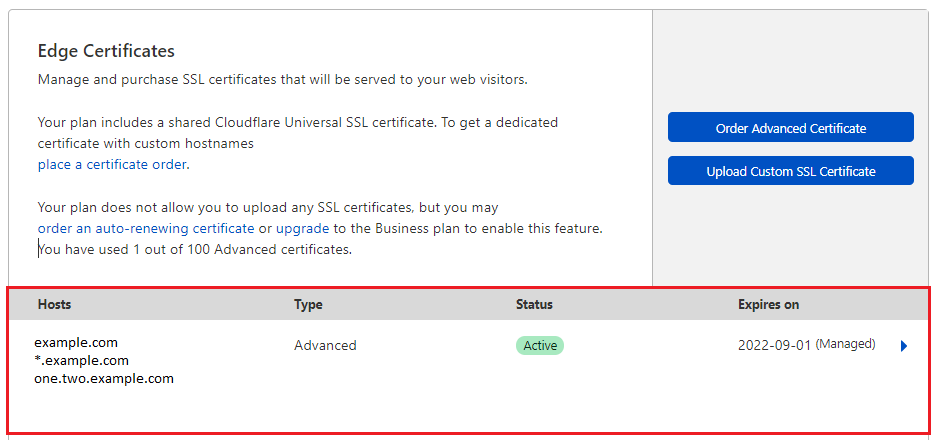
使用此步骤和前面的所有步骤,您的API管理将识别域为安全域以及SSL证书,如下所示:
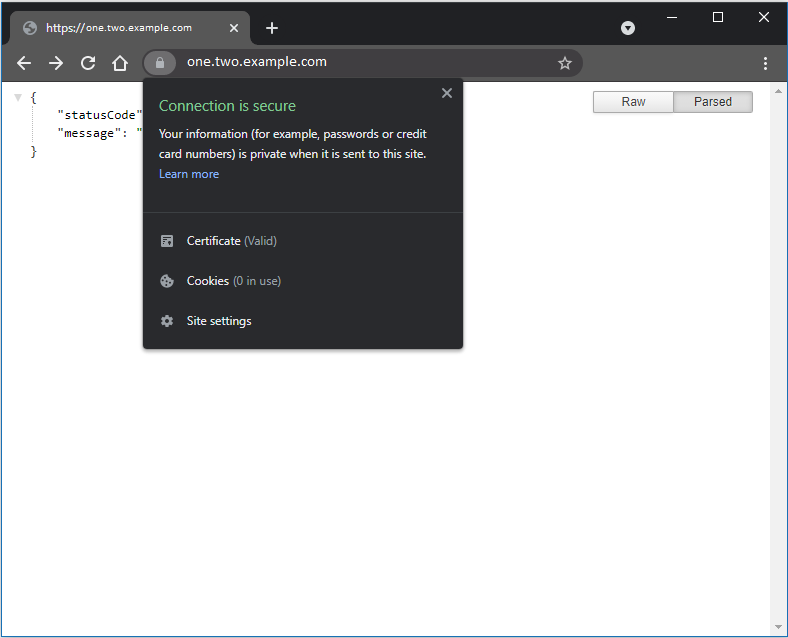
最后,我知道这是一个非常具体的主题,使用Azure API管理上的Azure函数,在Cloudflare中有一个自定义域,但是它可能对某人有用,但它不是免费的,每月10美元,所以如果您想使用第三级域,但我认为这是最便宜和安全的方法。
我将结束这个问题。
回答 1
Stack Overflow用户
发布于 2021-09-02 21:20:45
我编辑了这个问题以添加来自CloudFlare论坛的答案,它可以工作,所以我想我将结束这个问题。
https://stackoverflow.com/questions/68735030
复制相似问题
腾讯云开发者

Copyright © 2013 - 2026 Tencent Cloud. All Rights Reserved. 腾讯云 版权所有
深圳市腾讯计算机系统有限公司 ICP备案/许可证号:粤B2-20090059  粤公网安备44030502008569号
腾讯云计算(北京)有限责任公司 京ICP证150476号 | 京ICP备11018762号