
配置运行在Windows 10上的Oracle XE日志,防止写入Windows事件日志
环境:运行在Windows10上的 Oracle 18 (我的笔记本电脑!)我使用特定的用户和sys运行数据库命令。
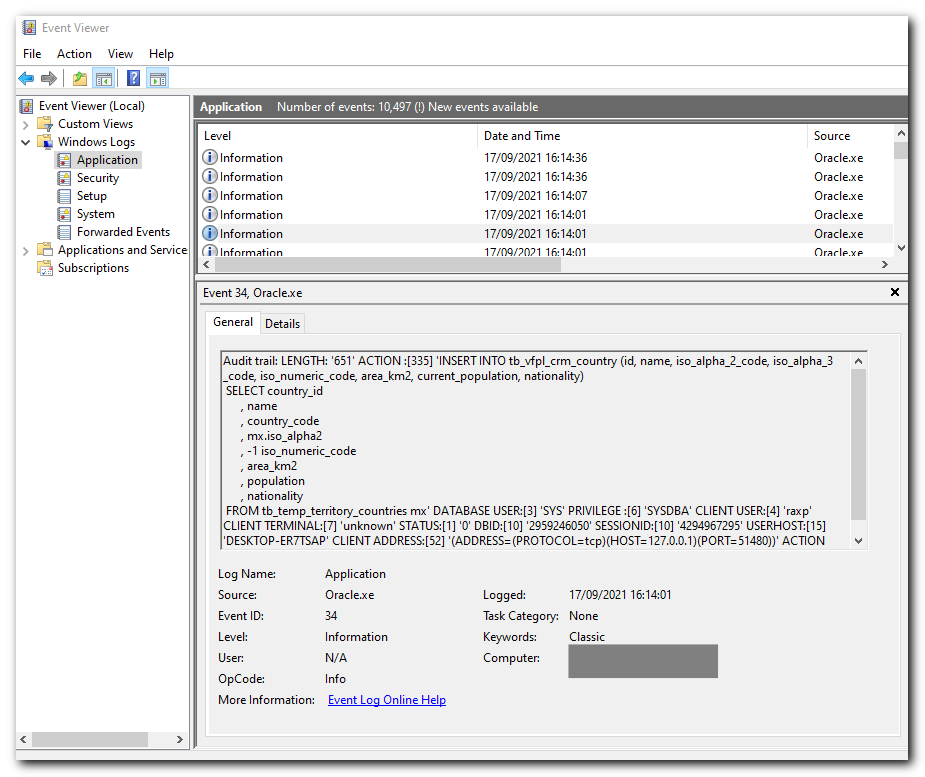
问题: windows application event log有1000个冗长的Oracle数据库日志记录,例如,每个SELECT语句,甚至我运行的每个命令!启动Windows,在命令提示符处执行:eventvwr
问题:
- 如何配置Oracle,以便只将某些消息写入Windows。理想情况下,不记录我执行的命令。
Oracle是否也会写入日志文件(不是granularity?事件日志),如果是,那么如何配置granularity?
(我对甲骨文相当陌生)
附加信息:下面的是windows应用程序事件日志的一个示例
回答 1
Stack Overflow用户
发布于 2021-09-17 17:01:17
从屏幕截图来看,您似乎正在使用SYS用户来执行您的SQL命令。默认情况下,用户使用SYSASM、SYSBACKUP、SYSDBA、SYSDG、SYSKM或SYSOPER权限执行的所有操作都会被审计并转到事件日志。可以使用AUDIT_SYS_OPERATIONS初始化参数禁用该行为。
登录为SYS时,可以使用以下命令更改参数设置:
alter system set audit_sys_operations=false scope=spfile;然后重新启动数据库。
也就是说,一般情况下,您不应该在日常操作中使用SYS,最好将默认审计保留在适当的位置。相反,使用一个具有正常权限的用户帐户(即不使用SYS作为SYSDBA)来完成所有不需要这些提升的特权的事情。在大多数情况下,除了启动/关机、备份操作和安装补丁之外,您不需要那种级别的访问。
create user myuser identified by mypassword;
grant dba to myuser;
alter user myuser default role all;
这应该会使您的用户拥有许多提升的特权,不会经常绊倒内置审计。
https://stackoverflow.com/questions/69226310
复制相似问题
腾讯云开发者

Copyright © 2013 - 2026 Tencent Cloud. All Rights Reserved. 腾讯云 版权所有
深圳市腾讯计算机系统有限公司 ICP备案/许可证号:粤B2-20090059  粤公网安备44030502008569号
腾讯云计算(北京)有限责任公司 京ICP证150476号 | 京ICP备11018762号