
从splunk搜索结果中获取电子邮件警报消息的价值
从splunk搜索结果中获取电子邮件警报消息的价值
提问于 2022-11-30 22:20:19
我试图从splunk搜索中获取值,以获得电子邮件警告消息。我用来触发警报的splunk搜索查询是"resourceGroup="myResourceGroup" severity="Error" (简化版本)。搜索的输出如下
   {
   msg: Error encountered will getting details from API
   resourceGroup: myResourceGroup
   severity: Error
   sourceContext: SystemContext
   success: false
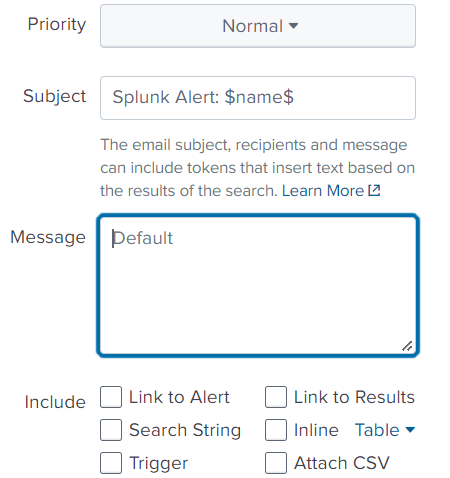
}Q1:如何从电子邮件警报中的搜索结果中获取msg值?下面是splunk警报电子邮件信息框的屏幕截图?
Q2:假设我想发送msg和sourceContext,有没有方法只将这些字段插入自定义表中?
。
回答 1
Stack Overflow用户
发布于 2022-12-01 01:20:38
第一步是提取要在警报中使用的字段。一个简单的方法(如果还没有完成的话)是使用rex。
resourceGroup="myResourceGroup" severity="Error"
| rex "msg: (?<msg>[^\n}+)"
| rex "sourceContext: (?<sourceContext>\S+)"然后在警报消息中引用$中的字段。
Msg = $msg$
sourceContext = $sourceContext$页面原文内容由Stack Overflow提供。腾讯云小微IT领域专用引擎提供翻译支持
原文链接:
https://stackoverflow.com/questions/74634847
复制相关文章
相似问题
腾讯云开发者

Copyright © 2013 - 2026 Tencent Cloud. All Rights Reserved. 腾讯云 版权所有
深圳市腾讯计算机系统有限公司 ICP备案/许可证号:粤B2-20090059  粤公网安备44030502008569号
腾讯云计算(北京)有限责任公司 京ICP证150476号 | 京ICP备11018762号