
如何处理对EC2服务器的可疑访问
如何处理对EC2服务器的可疑访问
提问于 2022-11-07 12:35:33
FastAPI正在EC2上运行。该服务在0.0.0.0/0上发布,只有一个端口号。
有与自己的服务无关的目录名的多个访问。在这种情况下我该怎么办?
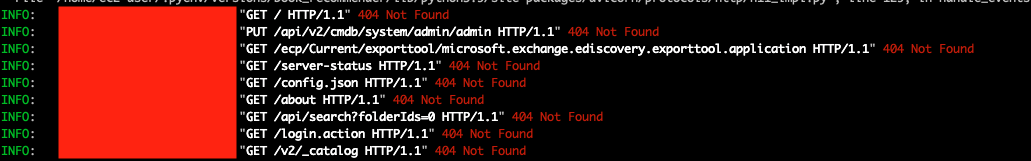
这是一个常见的事件,这是我应该关心的事情吗?
回答 1
Stack Overflow用户
回答已采纳
发布于 2022-11-07 23:28:31
这种类型的流量在因特网上是完全正常的。
事实上,如果您要查看您的家庭(它将您连接到Internet)中的网络路由器上的日志,您将每天看到数百次这样的尝试。
这些请求来自于在互联网上运行的自动脚本(“bots”)。他们试图利用已知的安全漏洞来访问您的系统。这就是为什么保持软件的最新发展和限制向互联网开放的端口数量通常是一个好主意。
WordPress站点常常是机器人的目标,因为人们没有不断更新它们。您经常会在日志中看到尝试WordPress漏洞的请求,即使您没有运行WordPress。机器人什么都试一试,到处都是!
对于web服务器,您需要打开端口80 (HTTP)和443 (HTTPS),但是任何其他端口都应该保持关闭,或者可能只对特定范围的IP地址开放--(例如用于您的家庭/办公室)。
你该怎么办?
possible
- Keep
- 只开放严格必要的端口,如果软件用它更新
- Live,则限制IP地址范围--这是互联网
上的一个事实
页面原文内容由Stack Overflow提供。腾讯云小微IT领域专用引擎提供翻译支持
原文链接:
https://stackoverflow.com/questions/74346696
复制相关文章
相似问题
腾讯云开发者

Copyright © 2013 - 2026 Tencent Cloud. All Rights Reserved. 腾讯云 版权所有
深圳市腾讯计算机系统有限公司 ICP备案/许可证号:粤B2-20090059  粤公网安备44030502008569号
腾讯云计算(北京)有限责任公司 京ICP证150476号 | 京ICP备11018762号