
可以检查ACL的更改吗?我应该在哪里搜索日志?
可以检查ACL的更改吗?我应该在哪里搜索日志?
提问于 2022-06-06 18:23:49
我看到有人给了"Tom“一个存储帐户的ACL权限。我想查查是谁让汤姆进入的,是什么时候发生的。
访问可能是通过Azure门户或Azure存储资源管理器提供的。
我试过在存储帐户中打开活动日志刀片。我已经下载了最近几天的日志。然而,列表中似乎包含了RBAC更改(它的标签是“创建角色分配”),而不是ACL更改。一些ACL的改变,我自己知道我在过去几天没有出现在那里。
我的角色是资源组管理和资源组用户。我的公司有一些定制的角色,但我认为它们在很大程度上与标准角色相对应。
回答 1
Stack Overflow用户
发布于 2022-06-08 06:05:18
- 您可以通过启用存储帐户上的诊断设置来查看
Set Container ACL操作日志(将这些日志发送到日志分析工作区,并使用kQL查询这些日志)。 - 如果在存储帐户上启用
Default Azure Active directory authorization,您将能够在RequesterObjectId列中看到如下所示的UserObjectID。
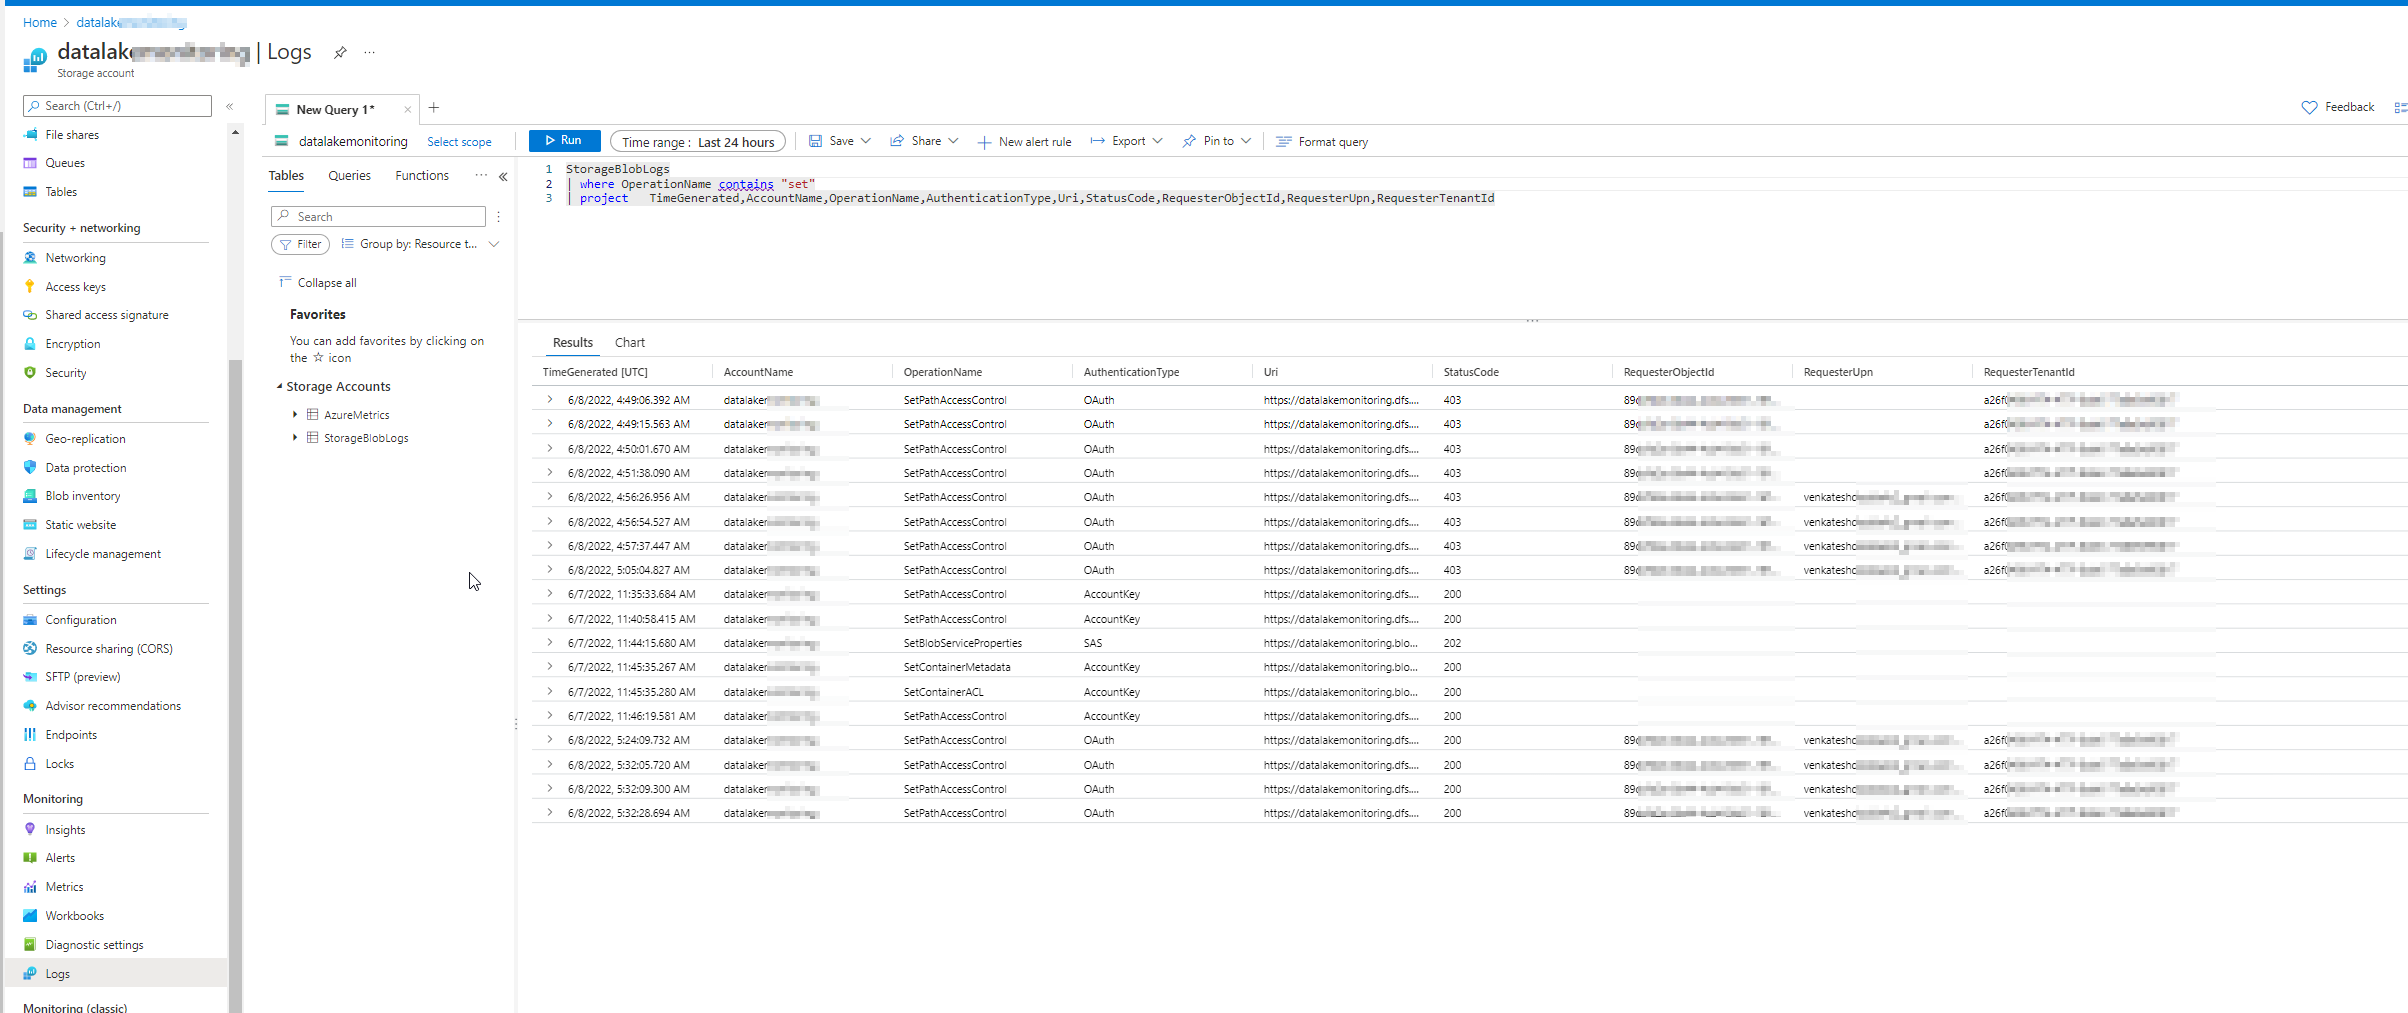
如果在这份文件上启用了Azure,您可以参考该角色列表,这些角色可以访问和修改存储帐户上的ACL。
页面原文内容由Stack Overflow提供。腾讯云小微IT领域专用引擎提供翻译支持
原文链接:
https://stackoverflow.com/questions/72521967
复制相关文章
相似问题
腾讯云开发者

Copyright © 2013 - 2026 Tencent Cloud. All Rights Reserved. 腾讯云 版权所有
深圳市腾讯计算机系统有限公司 ICP备案/许可证号:粤B2-20090059  粤公网安备44030502008569号
腾讯云计算(北京)有限责任公司 京ICP证150476号 | 京ICP备11018762号