
在Splunk中拆分包含多个记录的图
在Splunk中拆分包含多个记录的图
提问于 2022-06-01 14:34:57
大家好,我对用我的数据可视化图形有问题。
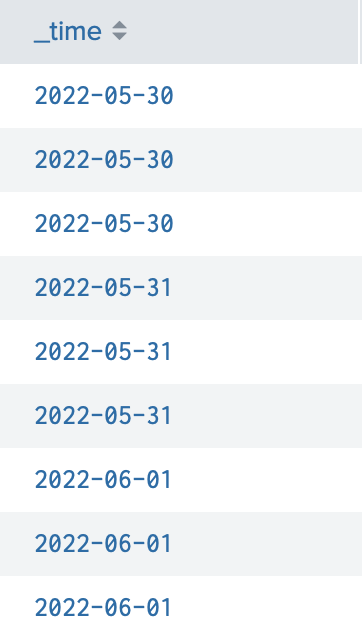
我的例子很好,因为我想时间范围是相同的(日期+时间),而我在Splunk上的实际日志数据只是日期。
| makeresults
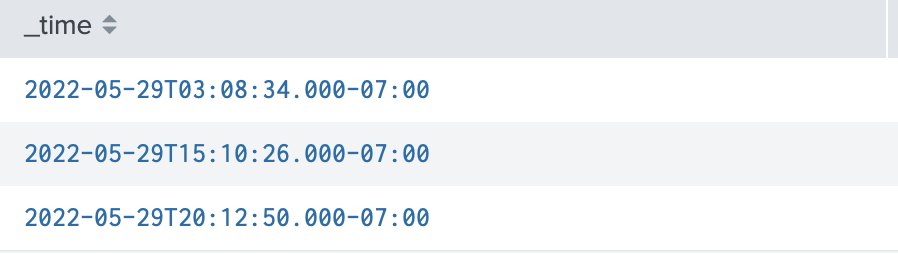
| eval raw="10, 2, typeA, 2022-05-29T20:12:50.000-07:00|11, 3, typeB, 2022-05-29T15:10:26.000-07:00|5, 1, typeB, 2022-05-29T03:08:34.000-07:00"
| makemv raw delim="|"
| mvexpand raw
| rex field=raw "^(?<processed>[^,]+),(?<failed>[^,]+),(?<release>[^,]+),(?<_time>[^,]+)$"
| chart values(processed), values(failed) over _time by release
| bin span=1d _time
因此,在本例中,同一日期的"typeB“包含两个值"11”和"5“。当您去可视化这个图(列图)时,我看到了两个值为11 & 5的列。
| chart values(processed), values(failed) over _time by release
| bin span=1d _time是否知道如何将该列拆分为2(或更多基于该列的值数)?
编辑:这是我在Splunk中数据中的_time
这是示例数据中的_time
回答 1
Stack Overflow用户
发布于 2022-06-02 14:25:54
当我运行您的查询时,我会看到一个正常的图表。请告诉我们更多关于你们环境的情况。什么版本的斯普伦克?什么可视化设置?
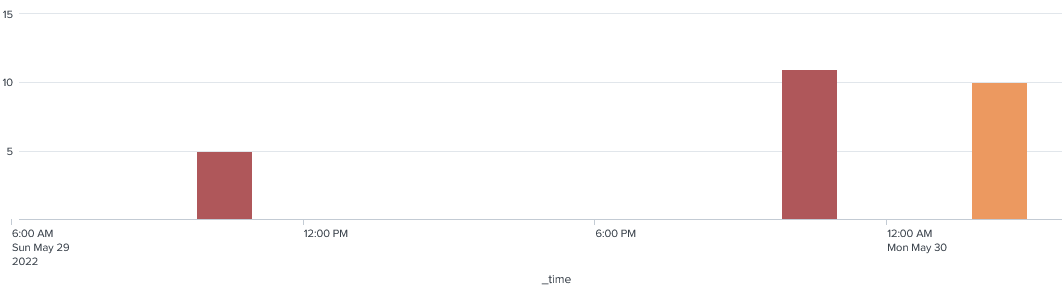
很抱歉,没有把它放在评论中,但我不能把图片放在评论中。
页面原文内容由Stack Overflow提供。腾讯云小微IT领域专用引擎提供翻译支持
原文链接:
https://stackoverflow.com/questions/72463662
复制相关文章
相似问题
腾讯云开发者

Copyright © 2013 - 2026 Tencent Cloud. All Rights Reserved. 腾讯云 版权所有
深圳市腾讯计算机系统有限公司 ICP备案/许可证号:粤B2-20090059  粤公网安备44030502008569号
腾讯云计算(北京)有限责任公司 京ICP证150476号 | 京ICP备11018762号