
如何使用本地RDP客户端通过Azure Bastion解决针对Azure VM的身份验证错误?
如何使用本地RDP客户端通过Azure Bastion解决针对Azure VM的身份验证错误?
提问于 2022-05-12 21:45:55
我有一个Azure VM,我可以通过Azure Portal中的Bastion访问它,而不存在任何问题,但我想通过本地RDP客户机(在Windows中)访问它。我有以下配置:
- 设置本地帐户以访问
- 设置NSG规则以限制源和目标IP和端口3389 (用于RDP)。
- 选定的“标准”基础(本机客户端RDP支持所需)
我尝试了以下几点:
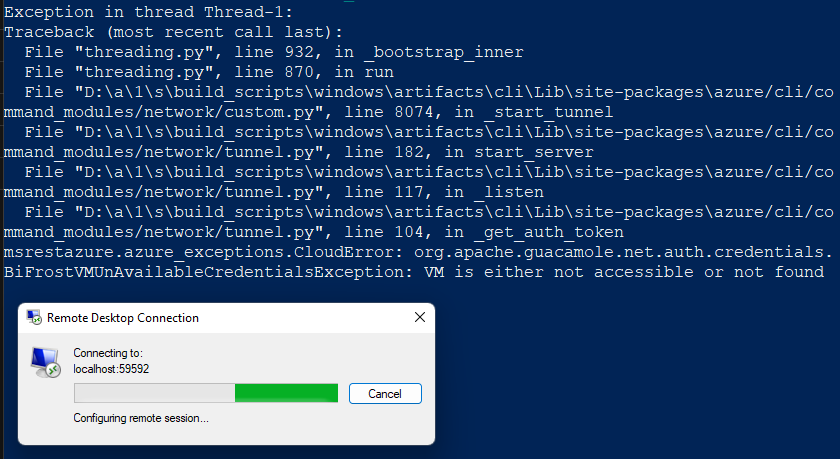
- 按照本指南从PowerShell/Azure:https://jeffbrown.tech/azure-bastion-rdp-native-client/开始。但是,我得到了这个错误(BiFrostVMUnAvailableCredentialsException):
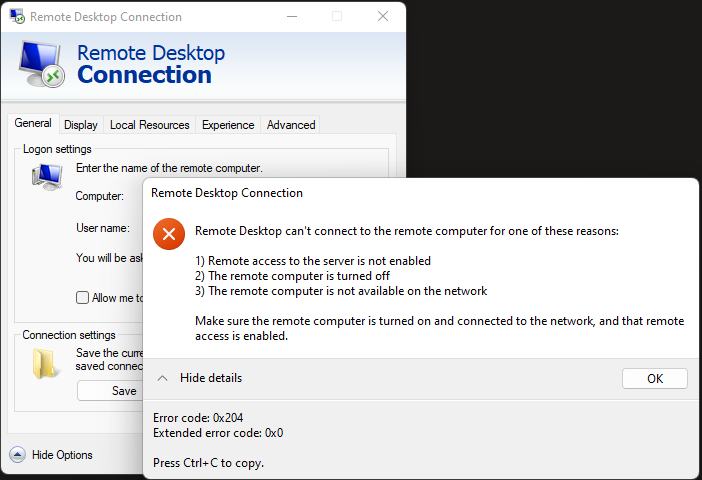
- 尝试直接使用RDP客户端w/IP:Port -我假设这不工作b/c一些Azure帐户/隧道魔术需要发生。
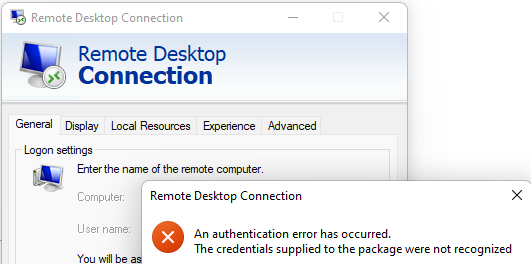
- 暂时开放NSG规则,允许来自任何来源的流量(不限于我的VPN IP),它提示我进行un/pw和我得到一个稍微不同的auth错误。因此,这一选择似乎比其他方案进展得更远。
那我错过了什么?
同时,也涉及到这个问题,但我认为我的场景略有不同。
回答 1
Stack Overflow用户
发布于 2022-07-15 02:00:16
您为Bastion配置了子网吗?
我在你提到的指南里没有看到任何关于这一点的东西。无论如何,我不是专家,但我记得在部署测试时,子网是很重要的。
显然,有必要为nsg中的3389端口添加RDP规则,并允许使用bastion子网,否则bastion根本就不会连接,甚至浏览器版本也不会连接。
VM域加入了吗?尝试添加FQDN
我希望你现在已经解决了这个问题。
页面原文内容由Stack Overflow提供。腾讯云小微IT领域专用引擎提供翻译支持
原文链接:
https://stackoverflow.com/questions/72222395
复制相关文章
相似问题
腾讯云开发者

Copyright © 2013 - 2026 Tencent Cloud. All Rights Reserved. 腾讯云 版权所有
深圳市腾讯计算机系统有限公司 ICP备案/许可证号:粤B2-20090059  粤公网安备44030502008569号
腾讯云计算(北京)有限责任公司 京ICP证150476号 | 京ICP备11018762号