
GCP网关保护部署在App上的API的内部/外部通信
我正在构建一个微服务体系结构,我需要内部/外部沟通方面的帮助。
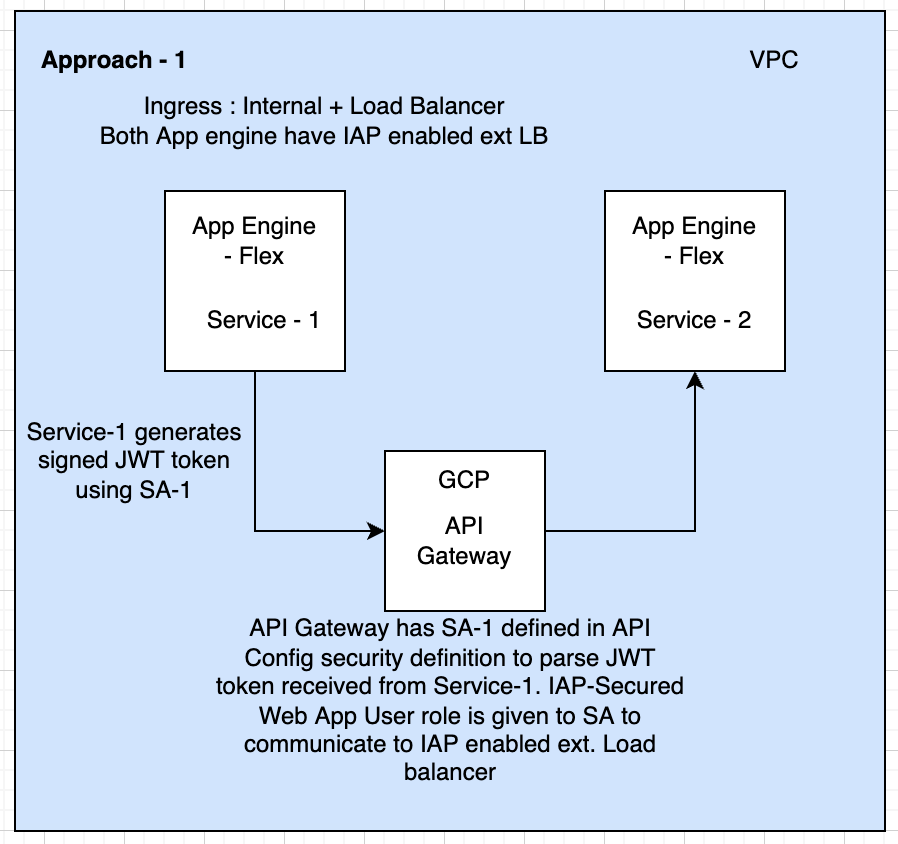
我拥有部署在Gateway上的微服务,以及位于它们前面的GCP网关。API网关使用通过服务帐户私钥签名的请求头中发送的JWT令牌来处理外部通信身份验证。
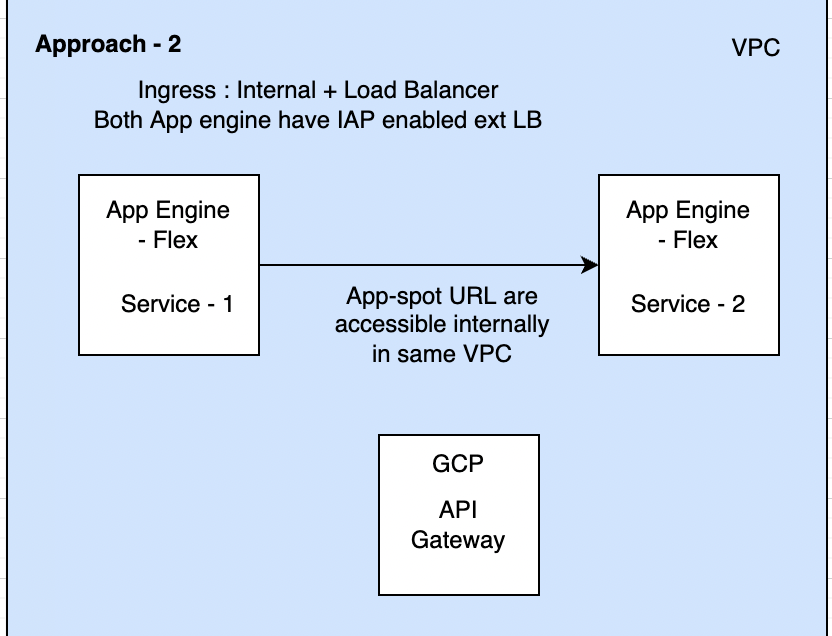
在appspot上,我们已经配置了Internal(内部+负载均衡器),因此appspot的appspot URL在外部被阻塞。每个服务都有启用IAP的负载平衡器,并且只有API的服务帐户具有IAP安全的Web用户角色来将请求传递给LB。
我的问题是:
- 网关应该用于服务通信的内部服务吗?
- ,因为我们在appspot上启用了入口(内部+负载均衡器),而appspot URL只能在GCP项目中访问,这些
- 可以用于服务通信的内部服务吗?这是安全/推荐的方法吗?
以上两个中的哪一个适合于架构来管理安全通信。此外,如果可能的话,请提出一些备选方案。
更新:为两种方法添加流程图
回答 1
Stack Overflow用户
发布于 2022-01-03 19:31:57
如果您将入口内部+ LB用于内部通信,这意味着只有来自VPC (当前项目)或来自LB (当前项目)的流量才能到达服务。请记住,即使您将流量设置为内部,IP始终是公开访问的。只需对流量原点执行额外的检查。
如果在您的项目中App上有另一个服务,它应该使用LB (可能)或VPC (将流量路由到VPC,即使它是一个公共的URL ->,使用云函数云运行和App标准(出口控制特性,将所有流量路由到无服务器的VPC连接器),但您不能使用flex环境。
此外,API网关只能访问公共URL,因此您只能使用LB来访问API,而不能使用“内部”VPC流量。
https://stackoverflow.com/questions/70568240
复制相似问题
腾讯云开发者

Copyright © 2013 - 2026 Tencent Cloud. All Rights Reserved. 腾讯云 版权所有
深圳市腾讯计算机系统有限公司 ICP备案/许可证号:粤B2-20090059  粤公网安备44030502008569号
腾讯云计算(北京)有限责任公司 京ICP证150476号 | 京ICP备11018762号