
相同用户的不同CA上的不同证书模板- Microsoft ADCS
相同用户的不同CA上的不同证书模板- Microsoft ADCS
提问于 2021-12-21 14:49:33
对于AD用户使用CEP进行证书自动注册,我面临着严重的问题.
让我们考虑一个名为COMPANY.CORP的域,其中部署了所有PKI服务(具有1根和2个子CEP的2层企业PKI、OCSP和2个CEP服务-one (每个SubCA) ),以及另一个具有选择性的OFFICE.CORP域-CFT和COMPANY.CORP域。
来自OFFICE.CORP域的用户需要从COMPANY.CORP获得数字证书才能登录OFFICE.CORP的几个业务应用程序。有两种类型的机器可以供所有用户使用:他们自己的工作站和一些他们也可以登录的“公共”站点(每天删除本地配置文件)。
当来自此OFFICE.CORP的用户登录到他们的工作站时,必须颁发来自模板'A‘的证书(1年的生存期)。否则,必须颁发模板'B‘(1天生存期)的证书。
关于该场景的一些图表:
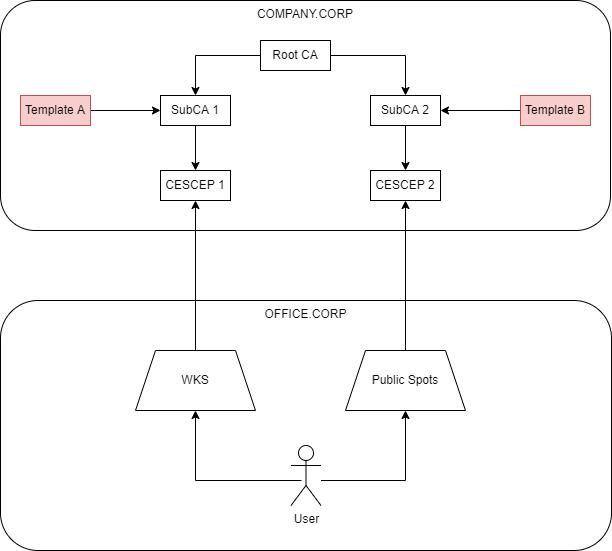
工作站和公共地点被分成两个不同的OU。
是否有可能在用户端使用某种GPO过滤来做到这一点?AFAIK,用户GPO是唯一的,不能根据用户登录的位置进行过滤。
希望达到的目标是:
- GPO :只有当用户登录到自己的工作站时,才能在模板A上自动注册(由CA1通过CES-CEP1发布)
- GPO B:仅当用户登录到任何其他机器(如这些公共站点)时才应用,允许通过模板B (CES-CEP2和CA2)自动注册。
- 不能同时运行两个GPO。
谢谢大家!
编辑:一段时间后,我又读了一遍,我注意到一些信息可能会导致错误,所以我编辑了它,澄清了一些要点。
回答 1
页面原文内容由Stack Overflow提供。腾讯云小微IT领域专用引擎提供翻译支持
原文链接:
https://stackoverflow.com/questions/70437336
复制相关文章
相似问题
腾讯云开发者

Copyright © 2013 - 2026 Tencent Cloud. All Rights Reserved. 腾讯云 版权所有
深圳市腾讯计算机系统有限公司 ICP备案/许可证号:粤B2-20090059  粤公网安备44030502008569号
腾讯云计算(北京)有限责任公司 京ICP证150476号 | 京ICP备11018762号