
对于TLS,传输层是在DNS之后,还是在数据准备好添加TCP报头之后?
我知道TLS需要可靠的传输,但是按照TCP/IP模型,发送数据/请求的第一层是应用层.在建立连接并准备好数据之后,它移动到下一层,即要添加TCP报头的传输层。
因此,DNS之后的第一步是TCP握手,然后再到TLS握手,然后再下降到TCP,以添加TCP报头?还是我漏掉了什么?
回答 1
Stack Overflow用户
发布于 2021-12-13 17:55:02
层模型的问题是,有太多的情况,或者有太多的或没有足够的层。理解层的概念是很重要的,为什么我们需要一个层。但是IMHO,这两个层模型实际上都没有代表互联网。
如前所述,从您所描述的角度来看,DNS是一个单独的“应用程序”。因此,DNS是否正在发生并不会影响接下来发生的事情。
我认为这个图显示了包含TLS的层模型(来源)。
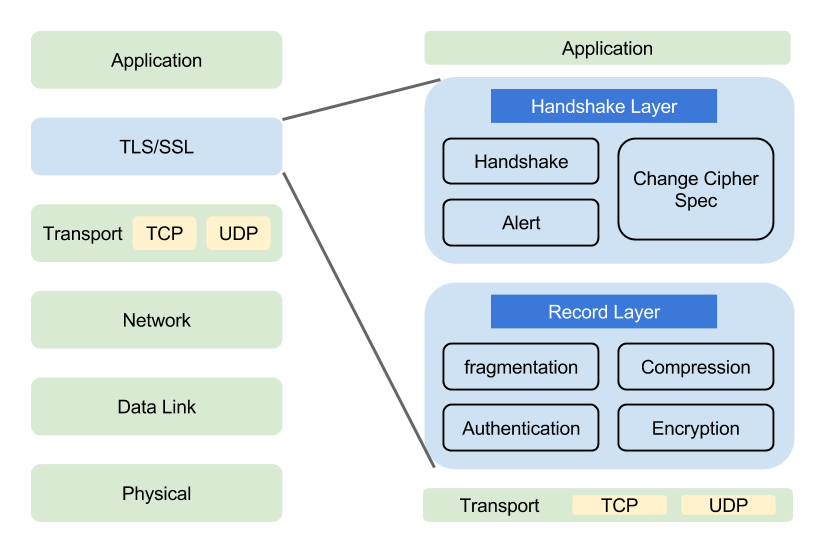
应用程序将其数据传递给TLS层。这个层通常作为一个与应用程序链接的库来实现,所以它也是“上面”的套接字。
TLS工作在TCP之上,也就是说,TLS将加密的流连同自己的信令包提供给TCP,而TCP将它们作为任何其他数据包处理。
基本上这就是你所描述的。首先,建立TCP连接。之后,TCP只发送TLS给它的任何数据流,然后这个流以TLS握手开始。
不过还有一个细微之处。TCP是一种基于流的协议。它一方面接受流,另一方面返回流。将流划分为数据包的过程发生在TCP本身。也就是说,TLS使用的是任何大小的“记录”,这对TLS来说是很方便的。这些记录不需要与数据包对应。
https://stackoverflow.com/questions/70338402
复制相似问题
腾讯云开发者

Copyright © 2013 - 2026 Tencent Cloud. All Rights Reserved. 腾讯云 版权所有
深圳市腾讯计算机系统有限公司 ICP备案/许可证号:粤B2-20090059  粤公网安备44030502008569号
腾讯云计算(北京)有限责任公司 京ICP证150476号 | 京ICP备11018762号