
在IIS中发出IP地址和域限制
我安装了windows server 2019,安装了iis 10,ip和域限制启用了ip范围10.0.0.1=>10.0.0.240 -域名: lo-server.com
所面临的问题是:当使用服务器/相同网络/示例10.0.0.66添加本地ip地址/相同的ip地址时,拒绝列表工作得很好,因此拒绝访问
但是,当我在网络/ 192.168.20.10 /之外添加一个ip地址(连接到防火墙( FortiGate ) 10.0.0.200 )时,这个限制不起作用,我需要添加防火墙ip来拒绝它,因为我将阻止连接到防火墙的所有范围。
如何在不添加防火墙的情况下拒绝访问另一个网络?
回答 2
Stack Overflow用户
发布于 2021-12-09 08:34:23
可以使用IP Address and Domain Restrictions功能页定义和管理允许或拒绝访问特定IP地址、一系列IP地址或域名的内容的规则。
打开“添加拒绝限制规则”对话框,从中可以定义允许访问特定IP地址、IP地址范围或DNS域名的内容的规则。
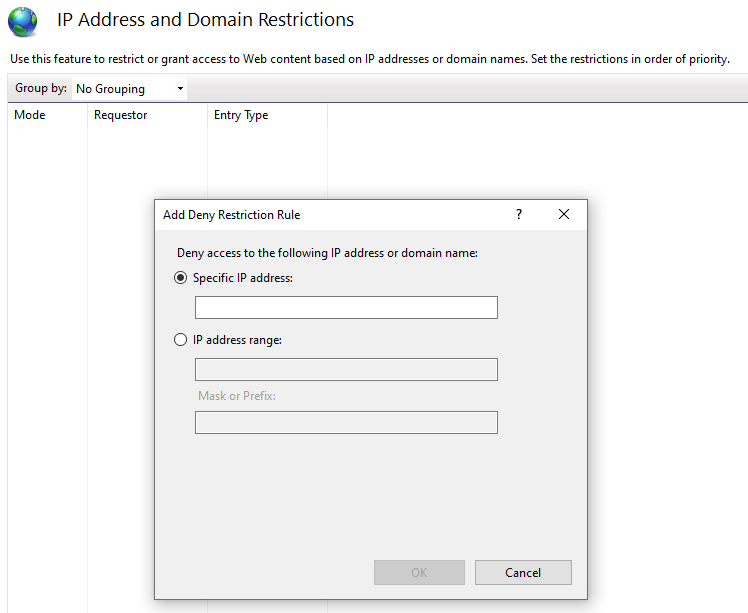
更多信息,您可以参考这个链接:IP地址和域限制。
Stack Overflow用户
发布于 2021-12-09 08:45:01
Microsoft为您考虑了最简单的情况,并实现了所谓的代理模式,您可以尝试,
在它的深处,它检查x转发消息头,查看传入的HTTP请求是否通过代理(在您的情况下是防火墙),然后应用规则来决定是否拒绝任何请求。
然而,现实世界中的代理可以以太多的方式操作传入的请求,因此代理模式可能会使您失败,您将不得不切换到类似URL重写模块的内容,并编写更复杂的规则来中止所需的请求。
https://stackoverflow.com/questions/70286261
复制相似问题
腾讯云开发者

Copyright © 2013 - 2026 Tencent Cloud. All Rights Reserved. 腾讯云 版权所有
深圳市腾讯计算机系统有限公司 ICP备案/许可证号:粤B2-20090059  粤公网安备44030502008569号
腾讯云计算(北京)有限责任公司 京ICP证150476号 | 京ICP备11018762号