企业加密软件如何选?八个常见选型问题一篇说明白
原创
企业加密软件如何选?八个常见选型问题一篇说明白
原创
用户12337378
发布于 2026-11-05 17:16:45
发布于 2026-11-05 17:16:45
近些年,离职员工批量带走图纸、核心文档泄密的案例频繁登上行业热搜。一旦核心技术资料外流,维权周期漫长、举证难度高,给企业带来的损失往往很难挽回。
对于制造、设计院、研发类企业,加密软件已经不是可选的加分项,而是基础防护底线。但很多负责人初次选型时,很容易被一堆专业名词、花哨功能绕晕。下面用问答形式,围绕加密核心功能,把高频疑问一次性讲清楚。
Q1:透明加密是什么?是不是所有文件都要手动点加密?
透明加密,也是现在图纸、文档加密最主流的方案。员工在电脑正常画图、编辑文档,保存的瞬间后台自动完成加密,全程不需要手动操作。
文件只能在公司授信电脑正常打开;一旦拷贝到私人电脑、通过微信网盘外传,文件直接无法解析。它的核心优势就是无感,不会改变设计师原有操作习惯。
市面上也有手动加密、压缩包加密这类方案,适合少量文件,不适合企业日常大批量图纸保护。
Q2:加密之后,CAD、三维软件会不会卡顿、图纸损坏?
这是选型第一大坑,也是很多加密项目上线后翻车的根源。加密驱动会和设计软件、插件深度交互,兼容性做得差,就容易崩溃、图纸破损。
轻量化路线的产品资源占用更低,对二维图纸、常规三维适配更友好;面向重工的重型加密,针对大型装配体深度优化,但配置复杂。无论选哪一款,一定要拿企业真实图纸做压测。
Q3:内部不同部门,能不能做到图纸互相隔离?
可以,对应的功能叫做安全域。企业可以按项目、部门划分独立权限区域,A 项目组的图纸,默认其他项目人员无权打开。
跨项目调取资料,需要单独提交申请,管理员审批之后才开放权限。适合多项目并行、项目资料需要隔离保密的设计院和装备企业,避免内部随手拷贝泄密。
Q4:图纸发给外协、甲方,加密之后怎么外发?
成熟的加密软件都会带受控外发审批功能。提交外发申请,管理员审核通过,生成一份受控包。
管理员可以自由设置打开有效期、最大阅读次数,同时限制打印、复制、另存。到期之后,哪怕对方保存在硬盘,图纸也无法再打开,不用再担心外协拿到图纸无限扩散。
Q5:U 盘、手机拷贝、拍照截屏,这些渠道能管住吗?
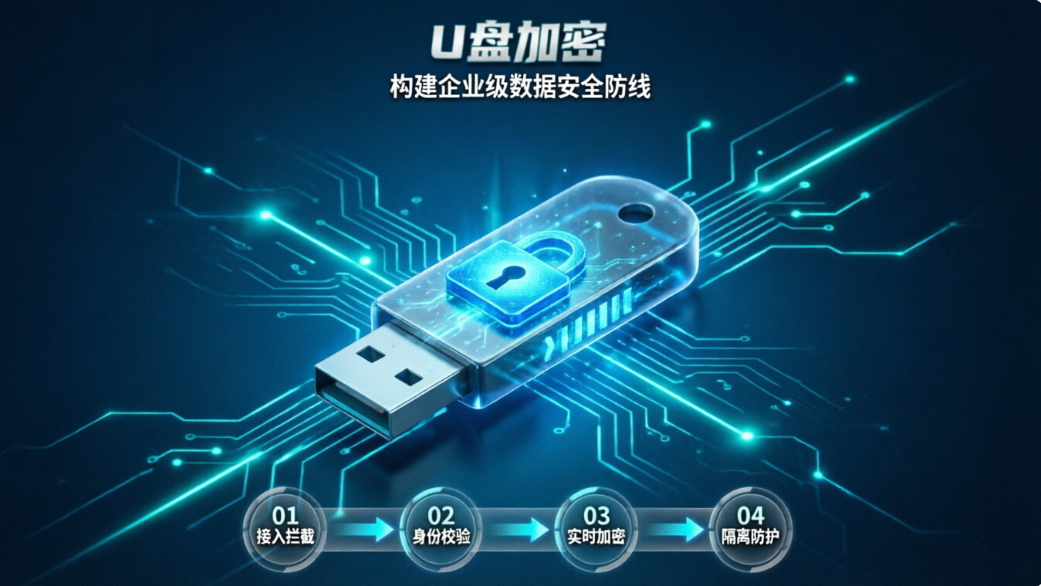
正规企业加密方案不会只盯着文件本身,会同步管控泄密出口。外设白名单可以限制陌生 U 盘接入,只放行授权存储设备。
同时自带防截屏、动态水印,水印带上账号、时间信息。就算员工用手机对着屏幕拍照,照片上的水印也可以溯源定位,形成完整追溯依据。
Q6:文件泄密之后,能不能查到是谁、在什么时候操作的?
完整的操作审计和行为画像是必备功能。文件打开、修改、另存、拷贝、外发、打印,所有行为都会自动留下日志。
管理员可以回溯整条操作链路,定位终端账号、操作时间。一旦发生泄密纠纷,这些日志可以作为内部排查、后续维权的重要凭证。只做加密、没有审计追溯的方案,风险会高很多。
Q7:加密软件分轻重,重型加密和轻量化加密怎么选?
轻量化加密:上手简单、部署快、占用低,后台配置门槛低,不需要专职安全运维。适合终端几十到几百台、以二维图纸和常规研发文档为主的中小企业。
重型驱动加密:底层能力更强,适配几千零件的大型三维总装,审计、密评配套完善。但策略配置复杂,需要专人维护,更适合重工、大型零部件工厂、有密评需求的企业。
还有一类 DRM 外发管控方案,不适合单独做内网加密,多用于搭配主方案,专门管控交付出去的文件。
Q8:信创、多分支机构、集团场景,加密要额外注意什么?
多分支异地办公,优先看后台集中管控能力,所有终端策略统一下发,远程运维。信创环境,要提前核验厂商对国产系统、国产办公、设计软件的适配清单。
如果是集团上千台终端、大量超大型装配体,轻量化方案需要提前评估适配边界;小型工作室则没必要盲目上重型加密,徒增运维负担。
总结
选加密软件,核心不是比谁的功能列表更长,而是匹配自己的业务场景。
中小设计院、机械加工厂,追求稳定、低干扰、好维护,可以优先轻量化透明加密;大型重工、大量三维装配图纸、需要密评合规,优先重型工业加密;外协交付量大,可以搭配独立外发管控方案作为补充。
选型最重要的原则:不要只看演示,一定要拿自己真实的图纸、软件环境试用测试。加密软件一旦上线,兼容性、性能、厂商售后响应,才是决定这套防护能不能长期跑下去的关键。
编辑:小七
原创声明:本文系作者授权腾讯云开发者社区发表,未经许可,不得转载。
如有侵权,请联系 cloudcommunity@tencent.com 删除。
目录
腾讯云开发者

Copyright © 2013 - 2026 Tencent Cloud. All Rights Reserved. 腾讯云 版权所有
深圳市腾讯计算机系统有限公司 ICP备案/许可证号:粤B2-20090059  粤公网安备44030502008569号
腾讯云计算(北京)有限责任公司 京ICP证150476号 | 京ICP备11018762号