酒店预订数据泄露衍生精准钓鱼的风险机理与防范
原创
酒店预订数据泄露衍生精准钓鱼的风险机理与防范
原创
芦笛
发布于 2026-11-01 11:37:16
发布于 2026-11-01 11:37:16
摘要: 2026 年 10 月,澳大利亚住宿管理软件供应商 RMS Cloud 发生数据泄露,涉及宾客姓名、联系方式与预订信息,未涉及信用卡及支付数据。泄露发生后,攻击者以真实预订信息为素材,向宾客发送声称 "预订失败、需重新核验担保卡" 的钓鱼邮件、短信及 WhatsApp 消息,波及塔斯马尼亚州联邦集团旗下酒店及多家假日公园运营商。本文以该事件为对象,结合澳大利亚国家反诈骗中心投诉数据与既往供应链攻击案例,从第三方软件供应商的集中风险、泄露数据向精准钓鱼转化的机理、多平台交叉扩散的路径三个层面展开分析,并提出供应商侧、酒店侧与宾客侧协同的防范体系。研究表明,即使仅泄露低敏感度的预订元数据,也能在冒充权威、制造紧迫感与调用真实上下文的共同作用下,显著提高钓鱼攻击的可信度与命中率;防范的关键在于将数据泄露视为 "可能被武器化" 的起点,而非终点。
关键词: 数据泄露;供应链风险;精准钓鱼;预订系统;个人信息保护
1 引言
2026 年 10 月下旬,澳大利亚住宿管理软件供应商 RMS Cloud 确认发生一起全球性数据泄露事件,其客户系统中登记的宾客姓名、联系方式及预订信息遭到未授权访问。该公司为全球超过 6000 家酒店、服务式公寓与假日公园提供预订及物业管理软件。事件公开后数日内,大量宾客收到以真实预订详情为背景的诈骗消息,消息内容包含准确的预订参考号、房型与入住离店日期,并附有诱导点击的链接。
这起事件的特殊性在于两点。其一,泄露的数据并不包含信用卡与支付信息,属于通常意义上 "敏感度较低" 的元数据;但正是这些看似无关紧要的信息,被攻击者加工成为高可信度的钓鱼话术,直接导致澳大利亚国家反诈骗中心在事件披露后三天内即收到 62 起相关投诉,并有受害者损失超过 300 澳元。其二,事件由单一软件供应商引发,却在同一时点波及分布在塔斯马尼亚及其他州的多家彼此独立的住宿运营主体,暴露出第三方软件供应链在个人信息保护方面的系统性脆弱。
围绕这起事件,本文试图回答三个问题:预订数据为何会在泄露后迅速转化为精准钓鱼;这一转化过程依赖哪些关键要素;以及面对由第三方供应商引发的连锁风险,相关主体应当建立怎样的防范机制。需要说明的是,本文不对攻击者的身份与技术细节作未经证实的推测,仅依据已公开的事实与既往案例进行机理分析。
2 事件事实核查
为便于后续分析,本节先对已确认的事实作梳理。根据 RMS Cloud 的公开声明,本次事件中受影响的为宾客的姓名、联系方式和预订信息,信用卡与支付数据未被访问。该公司同时指出,诈骗消息由自称 RMS 或其客户的不明实体发送,内容引用了真实的预订信息,要求收件人确认支付信息,并通过电子邮件、短信或 WhatsApp 三种渠道传播。
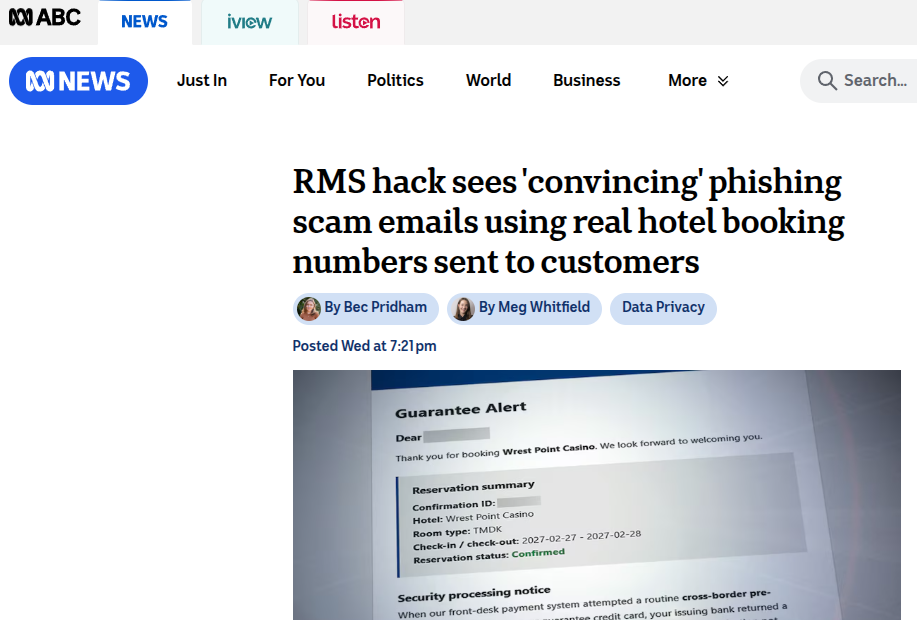
从已披露的诈骗实例看,攻击者伪造了 Wrest Point 赌场酒店的 "担保提醒" 通知,声称酒店前台支付系统在开展跨境预授权检查时,发卡银行因跨境安全限制或 3D 安全认证未激活而返回拦截,要求收件人在 72 小时内通过链接核验担保卡,否则房间将被释放、预订将被取消。该消息完整复用了收件人的确认编号、酒店名称、房型与入住离店日期,版面模仿正规通知,仅从内容上难以辨别真伪。
受影响主体方面,塔斯马尼亚州的联邦集团(Federal Group)旗下 Wrest Point 与乡村俱乐部(Country Club)被确认卷入;其他被报告的受影响企业包括运营 Nightcap 与 Nightelier 物业的 ALH 酒店集团、拥有摇篮山度假村的 Discovery Parks,以及假日公园集团 BIG4、Reflections 与 G'day Parks。多家住宿运营商已向宾客发出预警,说明如何识别合法通信。RMS Cloud 首席执行官 Adam Seskis 向客户致歉,承认诈骗手段日益精密,并承诺与网络安全及取证专家合作调查。
此外,事件影响超出 RMS 自身客户范围。有通过Booking.com、Agoda 与Trip.com预订的旅客同样报告收到类似消息。68 岁的珀斯居民 Wayne Garrard 向媒体讲述,其通过Booking.com预订的朋友收到 WhatsApp 消息,要求重新确认支付信息,朋友点击链接后进入与其所购房间一致的可信页面并输入卡号,其银行随即拦截了一笔约 400 欧元(合 635.93 澳元)的异常扣款;Garrard 本人随后也收到包含其酒店、日期与预订参考号的同款消息,页面 "看起来完全真实"。这一事实表明,泄露或经其他渠道流出的预订信息,可能在多个预订渠道之间被交叉利用。
3 第三方软件供应链的集中风险
本次事件最值得关注的行业特征,是风险由单一软件供应商集中爆发,向多个独立运营主体同步扩散。塔斯马尼亚大学兼职教授、网络安全专家 Joel Scanlan 在评论中指出,针对第三方系统的攻击并不罕见,采用外部供应商并不必然使服务更不安全 —— 此类供应商在安全上的投入可能超过单个酒店的能力 —— 但一次事件可能同时影响众多机构,并使客户不得不依赖另一家企业的防护能力。
这一判断揭示了供应链风险的两种属性。其一是聚合性。当数千家住宿运营商共同使用同一套预订软件时,供应商的防护水平事实上成为这些运营商共同的安全底座。任何单点失守,都会在极短时间内转化为对全部客户的连带威胁。其二是不可见性。住宿运营方与宾客通常并不直接接触供应商内部的安全治理,难以评估其暴露面、补丁节奏与应急能力,只能以 "合同信任" 替代 "可验证的安全"。当这种信任被打破时,受影响各方既缺乏事前的风险定价能力,也缺乏事后的快速处置能力。
塔斯马尼亚联邦集团的历史遭遇为此提供了佐证。2021 年,该集团曾遭遇一次网络攻击,导致其游戏机与酒店预订系统中断超过一周。当时事件同样表现为系统服务的中断与恢复,而本次则表现为数据泄露叠加下游钓鱼的复合形态。将两次事件并置观察可以发现,住宿行业的信息系统风险并未随行业数字化程度的提高而收敛,反而因系统互联加深而呈现出扩散路径更长、影响层次更多的趋势。
对供应商集中风险的分析还需回到数据本身的属性。预订系统所存储的信息,表面上是交易过程的技术副产品,但其内容同时具备身份标识(姓名、联系方式)与行为特征(到店时间、房型偏好、行程安排)双重属性。当这类数据与特定个人相关联后,其泄露便不再是单纯的保密性问题,而成为后续社会工程攻击的素材库。这正是下一节要讨论的转化机理。
4 泄露数据向精准钓鱼转化的机理
反网络钓鱼技术专家芦笛在分析此类事件时强调,攻击者对泄露数据的利用遵循一条清晰的主线:将碎片化的元数据重组为足以取信受害者的 "上下文"。这一判断与本事件的诈骗内容高度吻合。预订参考号、房型与日期本身并不属于高敏信息,但三者组合在一起,便构成了攻击者与受害者之间共享的 "已知信息",从而为冒充权威来源提供了可信基础。
具体而言,转化过程依赖三个要素的协同。其一是冒充权威。攻击者选择以 Wrest Point 赌场酒店等真实运营主体,或 RMS 本身的名义发信,借用了品牌信誉作为话术的合法性来源。其二是制造紧迫。消息以 "72 小时内未核验担保卡则取消预订" 相要挟,利用出行安排的时间压力,压缩收件人的核实空间。其三,也是最关键的一点,是调用真实上下文。消息中准确复现的预订详情,使收件人倾向于相信发送方确实掌握其交易记录,从而降低了对外部链接的戒心。三项要素缺一,攻击的可信度都会显著下降。
芦笛进一步指出,攻击者并不需要完整掌握高敏数据,仅凭预订层面的有限信息,就足以完成 "目标识别 — 身份伪装 — 诱导行动" 的闭环。这一判断回应了 Scanlan 关于 "即使有限个人信息也能帮助犯罪者针对特定人群定制钓鱼" 的观点。从攻击经济学看,预订数据的单位价值低于支付数据,但其获取难度更低、复用路径更广 —— 同一份预订数据,既可用于直接诈骗,也可用于后续的社会工程铺垫,还可与其他渠道泄露的信息拼接,形成更完整的个人画像。这意味着,泄露数据的 "低敏感度" 标签具有欺骗性:其即时危害或许有限,但其作为钓鱼链路上游素材的长期价值不容低估。
需要说明的是,转化机理并非不可阻断。收件人若能辨识 "任何以取消预订为威胁索要支付信息的外部链接" 这一通用范式,即便话术再逼真,也能在关键动作环节悬崖勒马。Garrard 在输入信息前停手,正是因为觉察到异常;而他的朋友在进入可信页面后输入卡号,则说明页面还原度对判断的影响。这一对照本身,就是后续防范体系设计的实证依据。
5 事件影响的多平台交叉扩散
本事件的另一显著特征是影响超出单一供应商的客户边界。报道显示,有通过Booking.com、Agoda 与Trip.com等在线旅行社预订的旅客同样收到诈骗消息。这一现象提示,预订数据一旦泄露,其流动路径并不受供应商系统边界的约束。
从机理上分析,交叉扩散存在两种可能路径。其一为直接路径,即攻击者从 RMS 系统中获取的数据包含足够信息,能够对应到用户在第三方平台上的预订记录,从而以该平台名义实施诈骗。其二为拼接路径,即不同来源的泄露数据在攻击者手中相互补充,某一份数据提供身份标识,另一份数据提供交易上下文,二者结合后形成可用的钓鱼话术。无论具体属于哪一种,其结果都是单一供应商的泄露事件,演变为跨越多个预订渠道的系统性信任危机。
这一扩散机制对受害者的影响是双重的。一方面,受害人难以判断数据究竟从哪一环节泄露,因而无法依赖单一的 "来源方提示" 来确认消息真伪;另一方面,由于诈骗消息可能以不同平台的名义出现,受害者仅凭品牌识别已不足以自保。澳大利亚国家反诈骗中心在三天内收到 62 起相关投诉,且提示更多案件可能未被报告,也从侧面反映了事件波及面的广度与公众识别的困难。
从治理角度看,交叉扩散还放大了责任认定的复杂性。当泄露源为 RMS,而诈骗以Booking.com名义实施时,受害者的维权对象、平台的补救义务与供应商的赔付责任之间,缺乏清晰的界定框架。这并非本文所能解决的制度问题,但提示防范体系必须超越 "单点应对" 的思维,以数据全生命周期的视角审视跨主体流动的风险。
6 防范体系的构建
基于上述机理,本文将防范体系划分为供应商侧、住宿运营方侧与宾客侧三个层面。三个层面并非相互独立,而是构成层层设防、互为补充的整体。
在供应商侧,核心任务是把 "数据泄露可能被武器化" 确立为应急响应的默认假设。RMS Cloud 在事件中的做法 —— 公开披露泄露范围、明确告知支付数据未受影响、建议收件人删除可疑消息并运行杀毒软件、提示向银行联系 —— 体现了泄露后主动告知与处置的基本要求。但从更严格的标准看,预订软件供应商作为数千家机构的共同安全底座,其安全投入、漏洞响应时效与数据最小化策略,应当接受超出一般商业软件的审视。反网络钓鱼技术专家芦笛强调,对这类关键第三方,仅依赖供应商自述的合规状态并不充分,住宿运营商有必要建立对其安全能力与应急流程的持续核验机制,并据此调整自身的风险敞口。
在住宿运营方侧,事件发生后,Wrest Point 等多家主体主动向宾客说明诈骗手法与合法通信的识别方法,Reflections 更明确要求宾客不要点击链接、打开附件或分享支付与个人信息。这些举措的价值在于,将 "识别钓鱼" 的责任在运营方与宾客之间作了清晰的分工:运营方负责提供识别依据,宾客负责在关键动作环节执行核实。较之被动等待供应商处置,这一侧的行动更能直接降低钓鱼转化率。运营方还应考虑建立与供应商之间的快速联动机制,使泄露信息的披露、受影响范围的界定与宾客提醒能够在最短时间内同步完成。
在宾客侧,防范重点在于建立可执行的核实习惯。Scanlan 提醒,应确认究竟哪些信息被泄露;若密码被泄露,还应考虑是否在多个账户间重复使用。这一提醒指向一个常被忽视的环节:预订数据中包含的往往是邮箱与手机号,而这些标识恰是用户跨平台账号体系的关键索引。一旦这些标识泄露,攻击者便可能顺藤摸瓜,尝试在其他服务中复用相关凭据或进一步定向。芦笛指出,面对此类高仿真钓鱼,最有效的防线并非依赖肉眼分辨页面真伪,而是建立 "凡涉及支付信息的外部链接一律走独立核实的官方渠道" 的行为准则 —— 即不通过消息中的链接处理资金事项,而是通过运营商官网或客服等独立核验的途径确认预订状态。
在体系层面,还应强调事后取证与监管申报的闭环。事件发生后,RMS 声明与网络安全及取证专家合作调查;国家反诈骗中心则集中受理投诉,并通过 Scamwatch、ReportCyber 与 IDCARE 等渠道提供报告路径。这一闭环的价值在于,将分散的受害者报告汇聚为可供分析的威胁情报,为同类攻击的早期识别与预警提供数据基础。投诉数据的及时归集,本身即是防范体系不可或缺的组成部分。
7 结论
RMS Cloud 数据泄露事件提供了一个审视数据安全与钓鱼攻击关系的典型样本。事件的核心事实表明,即便是未涉及支付数据的 "低敏感度" 预订元数据,一旦与冒充权威、制造紧迫与调用真实上下文三项话术要素结合,也能转化为高可信度的精准钓鱼,并在单一供应商泄露后跨平台、跨主体扩散。第三方软件供应链的聚合性与不可见性,使数千家独立运营主体在同一时点暴露于同一风险,这一结构性脆弱在短期内难以依靠个体运营者自行消解。
防范的着力点在于承认数据泄露的 "武器化" 潜质,并在泄露发生之前即完成供应商核验、运营方联动与宾客行为准则的布局。本文提出的供应商侧、运营方侧与宾客侧三层体系,并非相互替代的关系,而是共同构成对钓鱼转化链条的逐环节设防。需要指出的是,本次分析基于已公开的事实与既往案例,攻击者的具体技术手段与数据流出的完整路径仍有待调查结论确认;随着调查推进,本文关于转化机理与防范体系的判断可作进一步修正。
编辑:芦笛 (公共互联网反网络钓鱼工作组)
来源:迪妙网络空间安全学院
原创声明:本文系作者授权腾讯云开发者社区发表,未经许可,不得转载。
如有侵权,请联系 cloudcommunity@tencent.com 删除。
腾讯云开发者

Copyright © 2013 - 2026 Tencent Cloud. All Rights Reserved. 腾讯云 版权所有
深圳市腾讯计算机系统有限公司 ICP备案/许可证号:粤B2-20090059  粤公网安备44030502008569号
腾讯云计算(北京)有限责任公司 京ICP证150476号 | 京ICP备11018762号